Dominio DKIM para DMARC
¿Cómo afecta la alineación de dominio DKIM a la autenticación DMARC?
DMARC (Autenticación, Informes y Conformidad de Mensajes Basados en Dominio)
es un estándar de autenticación de correo electrónico desarrollado para combatir el correo electrónico con dominios falsificados.
En el capítulo “3.1. Alineación de identificadores” dice:
Las tecnologías de autenticación de correo electrónico autentican diversos aspectos (y dispares) de un mensaje individual. Por ejemplo, [DKIM] autentica el dominio que adjuntó una firma al mensaje, mientras que [SPF] puede autenticar el dominio que aparece en la sección RFC5321.MailFrom (Mail-From) de [SMTP] o el dominio RFC5321.EHLO/HELO, o ambos. Estos pueden ser dominios diferentes y, por lo general, no son visibles para el usuario final. DMARC autentica el uso del dominio RFC5322.From al requerir que coincida (esté alineado con) un identificador autenticado. -- https://tools.ietf.org/html/rfc7489#section-3.1Simplemente significa:
Cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM, al menos uno de los dominios debe coincidir con el dominio del remitenteNo nos quedaba claro si un mensaje podía fallar la comprobación SPF o DKIM
y aun así pasar la autenticación DMARC.
Lo probamos utilizando una herramienta disponible para todos: un buzón de Gmail.
Para ver el resultado, abre el mensaje y selecciona «Mostrar original».
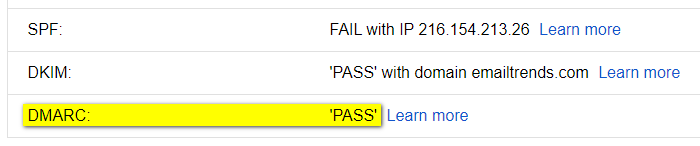
Prueba 1 - mensaje reenviado: spf-fail, dkim-pass (alineado)
Prueba 2 - clave dkim rota: dkim-fail, spf-pass (alineada)
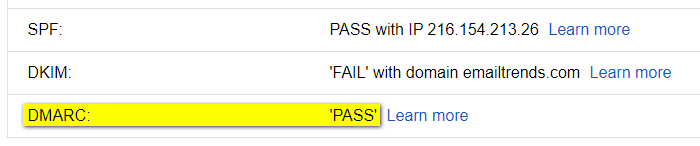
El resultado es evidente: el mensaje supera la autenticación DMARC si se cumple la condición
de SPF y alineación de dominio. <OR> DKIM y alineación de dominios
Para superar la comprobación DMARC, en algunos casos es importante validar la firma DKIM:
el dominio firmante (d=example.com) debe coincidir con el dominio From.
Ejemplos de resultados de “DMARC-PASS” que de otro modo no habrían funcionado:
Caso 1 : el reenvío interrumpe la autenticación SPF.
-
SPF-FAIL: Las comprobaciones de autenticación SPF fallarán en la mayoría de los casos,
porque una nueva entidad, no incluida en el registro SPF del remitente original, envía el correo electrónico reenviado. -
DKIM-PASS (alineado): El reenvío de correo electrónico no afecta la firma DKIM
Resultado: La alineación DKIM permite que el mensaje supere la comprobación DMARC.
Caso 2 : el dominio SPF proporcionado por el ESP (Proveedor de servicios de correo electrónico)
NO PUEDE estar alineado con el dominio From.
-
SPF~PASS (NO alineado): La autenticación SPF falla debido a la alineación del dominio,
ya que el dominio utilizado por el ESP dentro de la dirección Mail-From es diferente al del remitente From. -
DKIM-PASS (alineado): La firma DKIM utiliza el mismo dominio del remitente
Resultado: La alineación DKIM permite que el mensaje supere la comprobación DMARC.