Cómo comprobar si mi SMTP es seguro
Ante el creciente número de ataques de ransomware en la década de 2020
, ¿es seguro el correo electrónico, nuestro principal canal de comunicación en Internet?
Los servidores SMTP constituyen una infraestructura especialmente sensible.
Pueden difundir mensajes de correo electrónico en nuestro nombre,
que nuestros interlocutores aceptan como provenientes de remitentes de confianza
porque el servidor remitente los autentica correctamente.
Los servidores SMTP constituyen una infraestructura especialmente sensible.
Envían mensajes de correo electrónico en nuestro nombre,
que nuestros interlocutores aceptan como provenientes de remitentes de confianza
porque han sido autenticados correctamente por el servidor SMTP del remitente.
¿Qué sucede si otra persona usa tu servidor SMTP?
¿Cómo puedo comprobar si mi servidor SMTP es seguro?
El uso de infraestructuras sensibles en Internet
requiere un alto nivel de protección para prevenir abusos.
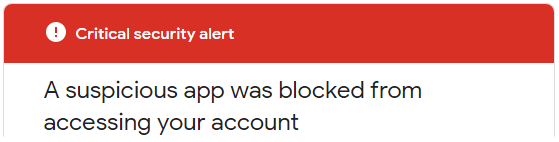
Si intentas enviar mensajes a través de smtp.gmail.com,
serás bloqueado y recibirás esta "Alerta de seguridad crítica":
Aplicación menos segura bloqueada. Google bloqueó la aplicación que intentabas usar porque no cumple con nuestros estándares de seguridad. [...]La única alternativa es utilizar OAuth2, un protocolo que no comparte datos de contraseña,
sino que utiliza tokens de autorización para demostrar la identidad.
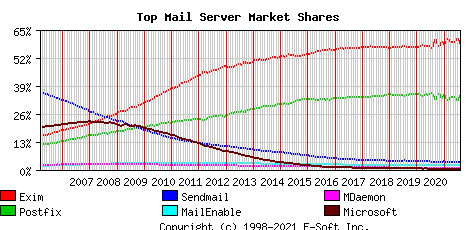
Los servidores de correo más utilizados en Internet (datos de agosto de 2021) son:
Exim (58%), Postfix (35%), Sendmail (4%).
Para seguir utilizando su propio servidor de correo
y reducir el riesgo de ser pirateado, los requisitos mínimos que debe comprobar son:
-
Solo se acepta autenticación segura.
El nombre de usuario y la contraseña deben transmitirse a través de conexiones seguras,
normalmente el puerto 587+TLS , el puerto 25+TLS o el puerto 465+SSL.
Las comunicaciones de datos confidenciales en texto plano están deshabilitadas. -
Debe haber una verificación en la dirección "Mail-From" (el remitente),
solo aquellos que usted haya autorizado podrán pasar. -
Configure Fail2ban para bloquear todos los ataques externos
y así evitar intentos de forzar sus protecciones.
En particular, Fail2ban debe bloquear todos los intentos repetidos:
- iniciar sesión con un nombre de usuario o contraseña incorrectos
- enviar correos electrónicos con un remitente no autorizado
- Interrumpir la conexión SMTP durante el proceso de autenticación
(varias conexiones interrumpidas hacen que el servicio SMTP no esté disponible para los usuarios legítimos).
El bloqueo suele producirse entre tres y diez intentos
y prohíbe la dirección IP de origen durante un período de entre tres y veinticuatro horas.
Es bastante sencillo comprobar estos puntos y decidir si
su infraestructura SMTP requiere o no una actualización de seguridad.
Fail2ban protege tu servidor contra ataques de fuerza bruta/DDoS.
Funciona como si, cuando un desconocido llama a la puerta,
tras un cierto número de intentos, la puerta desapareciera.
Un testimonio de Hacker News:
Llevo varios años gestionando mi propio servidor de correo y creo que muchos otros aquí utilizan soluciones como Mail-in-a-box, mailcow, Mailu, etc. Hasta la pandemia, nunca tuve grandes problemas con mi servidor de correo, pero en las últimas semanas he recibido un tráfico entrante muy elevado, demasiado para mi servidor, y he tenido que reiniciarlo manualmente cada vez... [...] Edición: He cambiado la configuración de fail2ban y he descubierto que mi objetivo principal son los ataques de fuerza bruta, contra los que debería poder protegerme con herramientas como fail2banFail2ban es una aplicación de análisis de registros que monitoriza los registros del sistema
en busca de síntomas de un ataque automatizado.
Cuando se detecta un intento de abuso,
Fail2ban, utilizando los parámetros definidos, añade una nueva regla al cortafuegos (iptables o firewalld)
para bloquear la dirección IP del atacante, ya sea durante un tiempo determinado o de forma permanente.
Fail2ban también puede avisarle por correo electrónico cuando se produzca un ataque.
Fail2ban se centra principalmente en ataques SSH, aunque puede configurarse
para funcionar con cualquier servicio que utilice archivos de registro y que pueda ser vulnerable a una brecha de seguridad.
Es de uso generalizado. Si lo buscas en Google, es fácil encontrar
ejemplos de configuración para proteger servidores de correo.