Subsecciones de autenticación de correo electrónico avanzada
<spf>alineación para dmarc

Alineación de dominio spf para dmarc
DMARC es un estándar de autenticación de correo electrónico, desarrollado para combatir el correo electrónico con dominios falsificados.
Para la alineación de dominio, requiere que:
Cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM, al menos uno de los dominios debe coincidir con el dominio del remitente
Para integrarlo en SPF (Sender Policy Framework), se manejan dos dominios:
- la dirección del remitente, que es visible para los destinatarios
- la dirección Mail-From (también llamada “remitente del sobre” o “ruta de retorno”), que está oculta
DMARC permite dos tipos de alineación SPF: alineación relajada y alineación estricta.
Si no se especifica la alineación estricta, se asume la alineación relajada como predeterminada.
alineación relajada
Con la alineación flexible, solo el dominio raíz de la dirección Mail-From debe coincidir con el dominio raíz de la dirección From.
La alineación flexible permite usar cualquier subdominio y aun así cumplir con el requisito de alineación de dominio.
ejemplo:
-
Si su dominio Mail-From es mail.abc.com y su dominio From es abc.com,
su correo electrónico pasará la alineación SPF (los dominios raíz “abc.com” coinciden).
-
Si su dominio Mail-From es abc.mail.com y su dominio From es abc.com,
su correo electrónico NO pasará la alineación SPF (los dominios raíz “mail.com” y “abc.com” no coinciden).
alineación estricta
Con una alineación estricta, el dominio de la dirección Mail-From debe coincidir exactamente con el dominio de la dirección From.
ejemplo:
-
Si el dominio Mail-From es mail.abc.com y el dominio From también es mail.abc.com,
su correo electrónico pasará la alineación SPF (los dominios “mail.abc.com” coinciden).
-
Si el dominio Mail-From es mail.abc.com y el dominio From es abc.com,
su correo electrónico NO pasará la alineación SPF (los dominios “mail.abc.com” y “abc.com” no coinciden).
<spf>consultar en línea
<dkim>alineación para dmarc

Alineación de dominios DKIM para DMARC
DMARC es un estándar de autenticación de correo electrónico, desarrollado para combatir el correo electrónico con dominios falsificados.
En cuanto a la alineación del dominio, requiere que:
Cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM, al menos uno de los dominios debe coincidir con el dominio del remitente
Para que sea compatible con DKIM (DomainKeys Identified Mail),
el dominio de firma DKIM (DKIM-Signature: d=…) debe coincidir con el dominio del remitente.
DMARC permite dos tipos de alineación DKIM: alineación relajada y alineación estricta.
Si no especifica la alineación estricta, se asume la alineación relajada como predeterminada.
alineación relajada
Con la alineación flexible, solo la raíz del dominio de firma DKIM debe coincidir con el dominio "From" del remitente.
La alineación flexible permite utilizar cualquier subdominio y aun así cumplir con el requisito de alineación del dominio.
ejemplo:
-
Si su dominio de firma DKIM es mail.abc.com y su dominio From es abc.com,
su correo electrónico pasará la alineación DKIM (los dominios raíz “abc.com” coinciden).
-
Si tu firma DKIM es abc.mail.com y tu dominio de origen es abc.com,
tu correo electrónico NO pasará la alineación DKIM (los dominios raíz "mail.com" y "abc.com" no coinciden).
alineación estricta
Con una alineación estricta, el dominio de firma DKIM debe coincidir exactamente con el dominio de la dirección del remitente.
ejemplo:
-
Si su dominio de firma DKIM es mail.abc.com y su dominio From es mail.abc.com,
su correo electrónico pasará la alineación DKIM (los dominios “mail.abc.com” coinciden).
-
Si su dominio de firma DKIM es mail.abc.com y su dominio del remitente es abc.com,
su correo electrónico NO pasará la alineación DKIM (los dominios “mail.abc.com” y “abc.com” no coinciden).
<dkim>consultar en línea
<dmarc>detecta correos electrónicos falsos

dmarc explicó
DMARC significa: Autenticación, Informes y Conformidad de Mensajes Basados en Dominio.
Es un estándar de autenticación de correo electrónico, desarrollado para combatir el correo electrónico con dominios falsificados.
Remitentes:
- Autenticar sus correos electrónicos con SPF y DKIM
- publicar una “política DMARC” sobre cómo gestionar el correo no autenticado
Receptores:
- Tomar medidas sobre el correo no autenticado, según la política DMARC del remitente
- informar del resultado al remitente
Con algunos proveedores de correo electrónico, influye significativamente en la capacidad de entrega. Véase:
Cómo funciona dmarc con Google Mail y Office 365 en 2020 *
“Office 365 suele responder bien a la autenticación spf y dkim.
La única forma de obtener resultados consistentes, que lleguen a la bandeja de entrada, es asociarlos con dmarc”.
* = enlace a un sitio web externo, se abrirá en una página nueva
Cómo hacer que funcione dmarc
DMARC utiliza SPF (Sender Policy Framework) y DKIM (Domain Keys Identified Emails)
para controlar la situación en la que un correo electrónico no supera las pruebas de autenticación.
SPF requiere que declares qué servidores utilizas para enviar correos electrónicos.
Consulta cómo configurar SPF para obtener más información y configurarlo correctamente.
Los servidores SMTP de RealSender firman todos los correos electrónicos salientes con la firma DKIM.
Si desea firmar con el mismo dominio del remitente, deberá configurarlo.
Consulte la guía de configuración de DKIM para obtener más información.
RealSender le proporciona un buzón de correo que recopila los informes DMARC generados por los destinatarios.
- Al principio, debes configurar la etiqueta de política en "ninguna" (p=none),
lo que significa que el proveedor de correo electrónico no hará nada con los correos electrónicos falsificados o de phishing.
Debes agregar un registro TXT en tu dominio (example.com), que debería verse así:
_dmarc.example.com. EN TXT "v=DMARC1; p=ninguno; rua=mailto:dmarc.example@rsbox.com"
-
A partir del día siguiente, comenzará a recibir los informes DMARC RUA en línea.
Es posible que descubra que olvidó autenticar una campaña de correo electrónico enviada por un tercero.
Si esto sucede, simplemente autentíquela y verifique que el siguiente envío supere las pruebas DMARC.
-
Cuando los informes sean correctos durante algunas semanas, indique a los proveedores de correo electrónico que rechacen o bloqueen esos correos electrónicos falsificados o de phishing.
El registro TXT _dmarc de su dominio debe modificarse para que tenga este aspecto:
"v=DMARC1; p=rechazar; rua=mailto:dmarc.example@rsbox.com"
Desventajas de dmarc
Si su organización implementa DMARC, deberá revisar cuidadosamente
antes de introducir cualquier nuevo método de envío de correo electrónico.
Dmarc aplica políticas estrictas sobre cómo se prueban SPF y DKIM, lo que puede provocar que los proveedores de correo electrónico rechacen correos que, de otro modo, pasarían esas pruebas
Aunque todo esté configurado correctamente, la verificación puede fallar:
- la comprobación spf, si el correo electrónico ha sido redirigido (reenviado) o enviado a través de una lista de correo
- La comprobación DKIM, si el mensaje ha sido alterado, invalida la firma DKIM
<dmarc>Rua informa en línea
<dmarc>Rua informa en línea

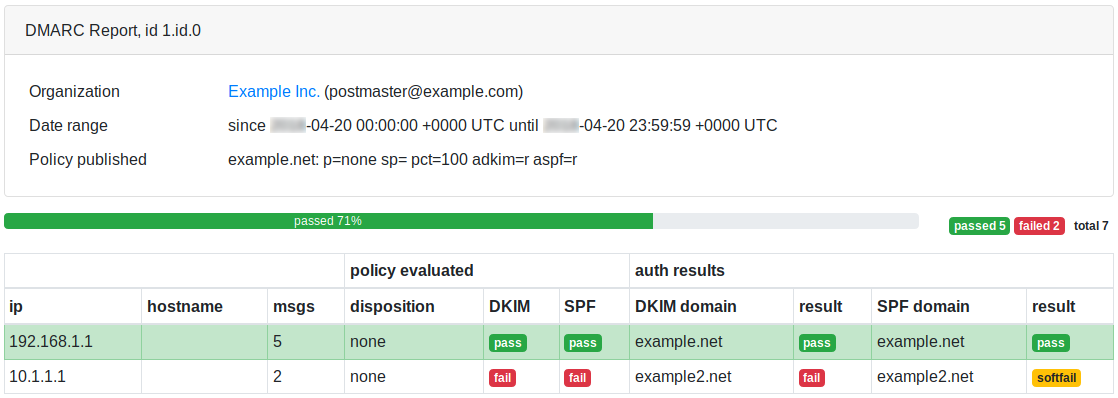
RealSender recopila y analiza los informes dmarc rua(*) para usted.
* = rua significado: URI(s) de informe para datos agregados.
En RealSender, la "rua" es la dirección de correo electrónico proporcionada a los clientes,
a la que se envían informes agregados desde dominios
que han recibido correos electrónicos que afirman provenir de su dominio.
Los informes se generan diariamente a las 13:00 (CET) y contienen los datos de los últimos siete días.
Este es un informe en línea de dmarc, página de muestra: