cómo enviar CORREOS ELECTRÓNICOS PRIVADOS
¿Cómo enviar correos electrónicos privados y cifrados?
El correo electrónico no es privado ni seguro.
No fue diseñado teniendo en cuenta la privacidad ni la seguridad.
Cualquier persona que gestione tu correo electrónico durante su transmisión puede leerlo,
incluyendo tu proveedor de servicios de Internet, un pirata informático o la NSA (Agencia de Seguridad Nacional de Estados Unidos).
Resumen:
- Privacidad del correo electrónico: ¿qué está sucediendo hoy?
- en el lado “legal”
- del lado “ilegal”
- Privacidad del correo electrónico: los desafíos
- Anonimato y confidencialidad
- Cifrado de extremo a extremo
- Privacidad del correo electrónico: las soluciones
- <técnico> Pretty Good Privacy - también conocido como PGP
- <técnico> Cómo usar el cifrado PGP
- < fácil > Alternativas al cifrado PGP
¿Qué está pasando hoy?
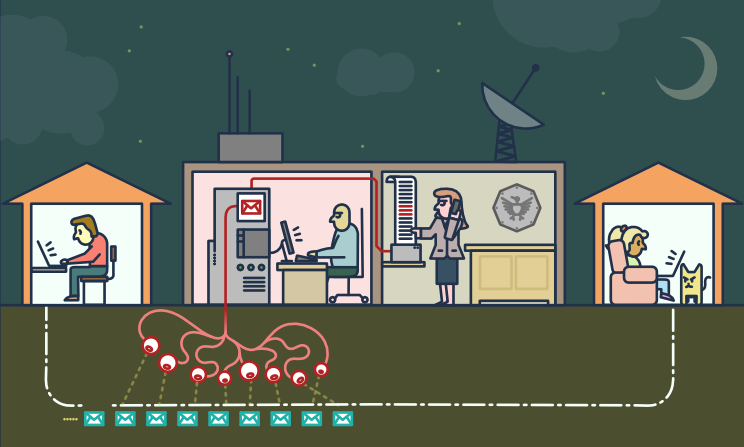
en el lado “legal”
“El valor de cualquier información solo se conoce cuando se puede conectar
con algo más que llegue en un momento futuro.
Como no se pueden conectar puntos que no se tienen, esto nos lleva a un modo en el que,
fundamentalmente, intentamos recopilarlo todo y conservarlo para siempre.”
- - Gus Hunt de la CIA habla sobre el Big Data, en The Huffington Post
- - Gus Hunt de la CIA habla sobre el Big Data en YouTube
“Han dicho que solo son metadatos, que solo son metadatos, […]
con quién hablas, cuándo hablas con ellos, adónde has viajado.
Todos estos son eventos de metadatos.
PRISM trata sobre el contenido. […] Todos pueden verlo porque no está cifrado.”
Existen decenas de estudios psicológicos que demuestran
que cuando alguien sabe que puede estar siendo vigilado,
su comportamiento se vuelve mucho más conformista y sumiso.
[…] La vigilancia masiva crea una prisión mental […]
del lado “ilegal”
Los estafadores también podrían utilizar software malicioso para infiltrarse en la red informática de una empresa
y acceder a los correos electrónicos relacionados con asuntos financieros.
El fraude por correo electrónico empresarial (BEC, por sus siglas en inglés), también conocido como fraude por vulneración de cuenta de correo electrónico (EAC, por sus siglas en inglés),
es uno de los delitos cibernéticos más perjudiciales económicamente.
En una estafa BEC, los delincuentes envían un correo electrónico que parece provenir de una fuente conocida y
que realiza una solicitud legítima […]
los desafíos
Anonimato y confidencialidad
El anonimato es diferente de la confidencialidad
[...] encriptamos los mensajes
para que, aunque la gente vea que hemos enviado un mensaje,
no pueda leer su contenido,
pero a veces ni siquiera queremos que la gente vea que hemos enviado un mensaje.
El anonimato en Internet es difícil de lograr.
Requiere un conocimiento profundo de las herramientas que se decidan utilizar.
Esta guía podría darte una idea de su complejidad:
Proveedores de correo electrónico privado
La confidencialidad es más fácil de conseguir.
Aunque no tengas nada que ocultar, usar el cifrado
ayuda a proteger la privacidad de las personas con las que te comunicas
y dificulta la labor de los sistemas de vigilancia masiva.
Si tienes algo importante que ocultar, no estás solo;
estas son las mismas herramientas que utilizan los denunciantes para proteger su identidad
mientras sacan a la luz abusos contra los derechos humanos, corrupción y otros delitos.
El primer paso fundamental es protegerse
y dificultar al máximo la vigilancia de sus comunicaciones.
Cifrado de extremo a extremo
El cifrado de extremo a extremo (e2ee) para correo electrónico se puede utilizar para garantizar
que solo el remitente y los destinatarios de un mensaje puedan leer su contenido.
Sin esta protección, los administradores de red, los proveedores de correo electrónico y las agencias gubernamentales pueden leer fácilmente sus mensajes
Lograr el cifrado de extremo a extremo requiere precaución tanto por parte del remitente como del destinatario.
Un solo error de cualquiera de las partes involucradas puede ser suficiente para comprometer la seguridad del cifrado de extremo a extremo.
Los metadatos del correo electrónico, como la dirección del remitente, la del destinatario, la fecha y la hora, no se pueden proteger mediante el cifrado de extremo a extremo (e2ee).
El asunto del correo también puede quedar desprotegido y ser fácilmente legible, incluso cuando se utiliza e2ee.
las soluciones
<técnico> Pretty Good Privacy - también conocido como PGP
El software PGP sigue el estándar de cifrado OpenPGP
(RFC 4880) para cifrar y descifrar datos.
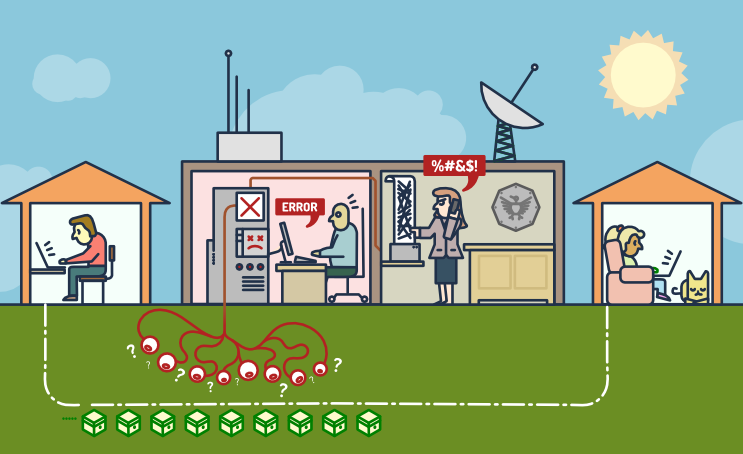
PGP cifra el cuerpo de tu correo electrónico en un código
que solo la persona autorizada puede leer.
PGP funciona en prácticamente cualquier ordenador o smartphone.
Su licencia es gratuita y no cuesta dinero.
Cada usuario tiene una clave pública y una clave privada únicas,
que son cadenas aleatorias de números.
Tu clave pública no es como una llave física, ya que se encuentra en un directorio en línea donde cualquiera puede descargarla.
Las personas usan tu clave pública, junto con PGP, para cifrar los correos electrónicos que te envían.
Tu clave privada es más bien como una llave física, ya que la guardas para ti (en tu ordenador).
Utilizas PGP y tu clave privada para descifrar los correos electrónicos cifrados que te envían otras personas.
Si un correo electrónico cifrado con PGP cae en manos equivocadas, simplemente parecerá ilegible.
Sin la clave privada del destinatario real, es prácticamente imposible leerlo.
Para protegernos de la vigilancia, debemos aprender cuándo usar PGP
y empezar a compartir nuestras claves públicas siempre que compartamos direcciones de correo electrónico.
<técnico> Cómo usar el cifrado PGP
Para usar PGP, necesitarás una clave pública y una clave privada (conocidas como par de claves).
Cada una es una larga cadena de números y letras generados aleatoriamente que son únicos para ti.
Tus claves pública y privada están vinculadas mediante una función matemática especial.
Se requiere una aplicación que gestione las claves y el cifrado/descifrado de mensajes;
esta es una selección de las más populares:
-
Mailvelope es un plugin de navegador gratuito y de código abierto, disponible para Mozilla Firefox y Google Chrome.
Probablemente sea la forma más sencilla de abordar PGP.
"Mailvelope Demonstration" está muy bien hecho. -
La aplicación Mozilla Thunderbird integra todo lo necesario para enviar mensajes firmados con PGP.
Introducción al cifrado de extremo a extremo en Thunderbird. -
GnuPG es una implementación completa y gratuita del estándar OpenPGP.
Una guía PGP para principiantes que utiliza Gpg4Win [Configuración sencilla en 5 minutos] explica cómo usarlo.
< fácil > Alternativas al cifrado PGP
PGP es la mejor solución para comunicaciones seguras con un socio que ya lo utiliza.
Convencer a tu contraparte para que empiece a usar PGP puede resultar complicado.
Los servicios que permiten compartir un secreto solo una vez son una alternativa.
Al enviar algo una sola vez, existen aplicaciones web de código abierto
que permiten introducir información que solo se puede ver una vez.
Una vez que el destinatario abre la página, la información se elimina
y lo único que queda en el registro de chat o en el correo electrónico es un enlace roto.
No es tan robusto como si todo el equipo usara PGP, pero es mucho más fácil de configurar y explicar.
Lo hemos usado para enviar información de inicio de sesión a personas con pocos conocimientos técnicos, y les resulta fácil de usar.
Ejemplo (sin añadir contraseña):
Supongamos que tienes una contraseña. Quieres compartirla con tu compañera de trabajo, Jane. Podrías enviársela por correo electrónico, pero entonces estaría en su bandeja de entrada, que podría tener una copia de seguridad y probablemente se encuentre en algún dispositivo de almacenamiento controlado por la NSA. Si Jane recibe un enlace a la contraseña y nunca lo abre, la contraseña desaparece. Si la NSA obtiene el enlace y revisa la contraseña... entonces la tendrá. Además, Jane no puede obtener la contraseña, pero ahora sabe que alguien no solo está revisando su correo electrónico, sino que también está haciendo clic en los enlaces.Algunos de estos servicios, todos gratuitos y de código abierto, se enumeran a continuación.
También puede optar por alojar una instancia en su propio servidor web.
PrivateBin (similar a una versión segura de PasteBin) está desarrollado en PHP.
El código de PrivateBin está publicado en Github (3100 estrellas).
Las instrucciones de PrivateBin están disponibles en otro sitio web.
OneTimeSecret está desarrollado en Ruby.
El código y las instrucciones de OneTimeSecret están publicados en Github - 1200 estrellas
SnapPass está escrito en Python. Fue desarrollado originalmente por Pinterest.
El código y las instrucciones de SnapPass están publicados en Github - 600 estrellas