Subsecciones de usted obtiene control de correo electrónico
puerta de enlace de correo electrónico segura
¿Problemas con la entrega de correos electrónicos? ¡
Estaremos encantados de ayudarle!
correos electrónicos |
Ignorado |
Leer |
|---|---|---|
 |
 |
 |
Direcciones IP incluidas en la lista blanca
Envía correos electrónicos sin la molestia de la autenticación
mensajes firmados digitalmente
Mensajes de correo electrónico firmados digitalmente: SPF, DKIM y autenticación segura de correo electrónico
dirección IP dedicada
Las direcciones IP son importantes para enviar mensajes de correo electrónico
configuración de seguridad
Cambie de forma segura de su servidor de correo actual a RealSender
Subsecciones de la puerta de enlace de correo electrónico seguro
Direcciones IP incluidas en la lista blanca
Envía correos electrónicos sin la molestia de la autenticación de usuarios.
Le proporcionamos un puerto abierto para que pueda transitar,
comprobando únicamente las direcciones IP de su conexión.
Simplemente indique desde qué direcciones IP se conecta
y estará listo para enviar sus correos electrónicos.
mensajes firmados digitalmente
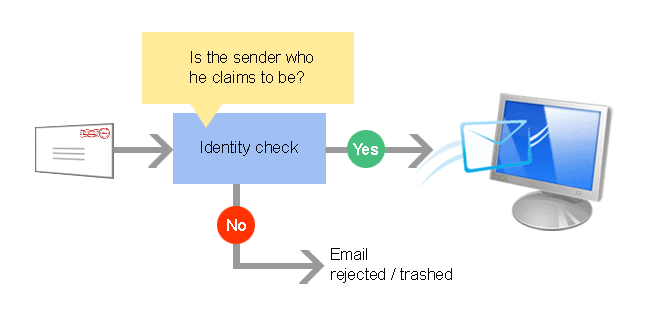
Para protegerse del abuso del correo electrónico, cada vez más servidores de correo electrónico
verifican la identidad del remitente antes de entregar el mensaje.
Si envías correos electrónicos sin RealSender, tus destinatarios no pueden estar seguros
de que el mensaje recibido fue generado por ti.
Al enviar correos electrónicos con RealSender, todos los mensajes que envíe
estarán firmados digitalmente, para que los destinatarios puedan confiar en ellos.
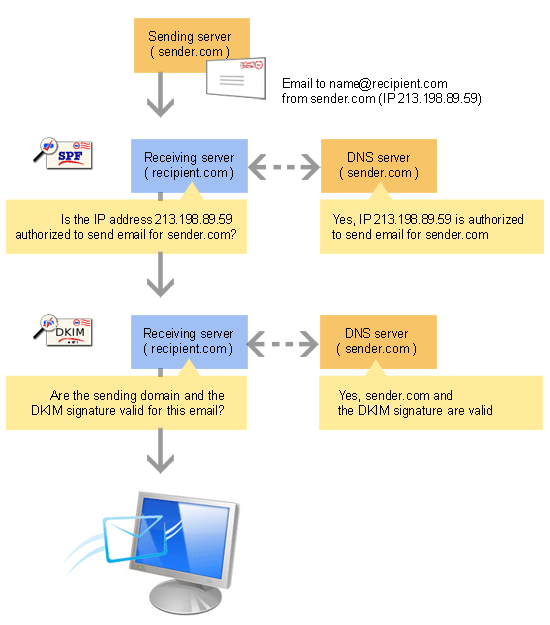
Existen dos estándares para verificar la identidad del remitente: SPF y DKIM.
RealSender ofrece ambos:
- SPF declara cuáles son los servidores SMTP autorizados para un dominio determinado
- DKIM firma digitalmente cada mensaje enviado desde un dominio determinado y su servidor SMTP asociado.
Toda la información utilizada para verificar los mensajes firmados con DKIM
se guarda y se bloquea en la configuración DNS del dominio.
dirección IP dedicada
La “dirección de protocolo de Internet” o “dirección IP”
es similar a un número de teléfono en su teléfono fijo o dispositivo móvil.
Se trata de información personal identificable que otro ordenador captura automáticamente al establecerse cualquier conexión de comunicación a través de Internet. Ningún otro dispositivo en Internet tendrá la misma dirección IP. Esto es necesario para que un dispositivo pueda comunicarse con otro.
Las direcciones IP "dedicadas" son importantes para el envío de correos electrónicos
porque su reputación influye mucho en si el mensaje es aceptado o no.
Utilizar direcciones IP compartidas para comunicaciones comerciales
es como enviar cada vez a un representante de ventas diferente al mismo cliente.
Al no conocerlo, el destinatario lo tratará con recelo.
En casos extremos, si el mismo vendedor ofrece productos distintos cada día,
es muy probable que no sea bien recibido la próxima vez que llame a su puerta.
La mayoría de los servicios SMTP en internet proporcionan direcciones IP compartidas a sus clientes.
Cada vez que envías un correo electrónico, se te asigna una dirección IP diferente.
Algo similar ocurre con los proveedores de alojamiento en la nube, que ofrecen servicios por minuto.
En este caso, proporcionan una o más direcciones IP asignadas temporalmente.
Desde su creación en 2009, RealSender ha optado por ofrecer únicamente servidores SMTP con direcciones IP dedicadas.
Esto significa que cada cliente recibe una dirección IP que no cambiará con el tiempo.
Al vincularla al dominio corporativo mediante autenticación por correo electrónico, ambos se vuelven más fiables.
Si tus comunicaciones son consistentes y predecibles,
poco a poco serán reconocidas por los destinatarios, quienes les otorgarán mayor prestigio.
Esta confianza puede alcanzar niveles elevados, de modo que todas las comunicaciones transmitidas
serán aceptadas automáticamente y consideradas importantes o de alta prioridad.
configuración de seguridad
Cambia de tu servidor de correo actual al entorno seguro de RealSender.
Puede utilizar las mismas credenciales de autenticación,
así como el nombre de host SMTP, siempre que esté bajo su nombre de dominio.
Puedes enviar mensajes de correo electrónico de forma segura, incluso sin autenticación.
Temas en esta área:
remitentes autorizados
Solo los remitentes declarados tienen permitido el paso
Protegido por fail2ban
Los accesos no autorizados se identifican, bloquean y prohíben después de tres intentos fallidos
configuración de seguridad adicional
configuraciones de seguridad adicionales opcionales
Subsecciones de la configuración de seguridad
remitentes autorizados
A cada cliente se le asigna un servidor SMTP RealSender exclusivo.
Esta es la única manera de mantener el control sobre la reputación del servidor
y verificar diariamente la reputación del dominio del remitente.
Este método requiere que solo los remitentes declarados reciban autorización para transmitir.
El sistema verifica cada mensaje y los acepta o rechaza según la lista de remitentes permitidos.
Los “remitentes autorizados” de cada cuenta de RealSender
deben hacer referencia a uno o más nombres de dominio registrados por la misma empresa.
Los socios de RealSender y las grandes organizaciones pueden actualizar de forma independiente
la lista de remitentes autorizados.
Protegido por fail2ban
RealSender utiliza la aplicación de servidor Fail2ban para proteger su servidor SMTP dedicado.
Esto protege contra el acceso no autorizado y los ataques de denegación de servicio (DoS).
Tras tres intentos fallidos, la dirección IP de origen queda bloqueada y prohibida.
Las causas de la inclusión en la lista negra podrían ser:
-
Intento de autenticación con credenciales incorrectas
(nombre de usuario o contraseña incorrectos). -
Intento de autenticación en canales no seguros
(el sistema requiere autenticación TLS/SSL) -
La dirección de correo electrónico del remitente no está autorizada para enviar
(consulte las restricciones sobre remitentes autorizados de RealSender). -
La conexión SMTP se interrumpió durante el proceso de autenticación
(varias conexiones interrumpidas hacen que el servicio SMTP no esté disponible para los usuarios legítimos).
El resultado del bloqueo es que el servidor SMTP deja de responder a los intentos de conexión y
el ordenador que realiza la solicitud recibe este mensaje:
Conexión a la dirección 93.184.216.34: Conexión rechazadaCómo gestionar las direcciones IP bloqueadas accidentalmente:
- En ocasiones, las direcciones IP legítimas son bloqueadas debido a nuevas configuraciones u otros motivos.
RealSender proporciona acceso directo a los registros de Fail2ban para verificar los bloqueos, como estos:
2024-08-26 01:38:01,199 fail2ban.filter [19671]: INFO [smtp] Encontrado 93.184.216.34 - 2024-08-26 01:38:00 2024-08-26 01:38:01,201 fail2ban.filter [19671]: INFO [smtp] Encontrado 93.184.216.34 - 2024-08-26 01:38:01 2024-08-26 01:38:01,404 fail2ban.filter [19671]: INFO [smtp] Encontrado 93.184.216.34 - 2024-08-26 01:38:01 2024-08-26 01:38:01,972 fail2ban.actions [19671]: AVISO [smtp] Bloqueo de 93.184.216.34- Una vez que haya confirmado que su IP ha sido bloqueada,
póngase en contacto con el soporte de RealSender y solicite la inclusión en la lista blanca.
Las nuevas conexiones desde la dirección IP incluida en la lista blanca serán ignoradas y registradas de la siguiente manera:
2024-08-23 07:00:12,501 fail2ban.filter [30057]: INFO [smtp] Ignorar 93.184.216.34 por ip 2024-08-23 07:00:12,501 fail2ban.filter [30057]: INFO [smtp] Ignorar 93.184.216.34 por ip 2024-08-23 07:00:13,115 fail2ban.filter [30057]: INFO [smtp] Ignorar 93.184.216.34 por ipconfiguración de seguridad adicional
Temas en esta área:
detener los archivos adjuntos defectuosos
Opción de seguridad para bloquear todos los correos electrónicos que contengan archivos adjuntos potencialmente dañinos
número límite de mensajes
Opción de seguridad para limitar el número de mensajes enviados por el remitente
limitar el peso de los mensajes
Opción de seguridad para bloquear todos los correos electrónicos que superen el límite de peso
convertir accesorios grandes
Opción de seguridad para convertir archivos adjuntos grandes en enlaces
Copia oculta (CCO) de todos los correos electrónicos enviados
Copia oculta transparente a todos los correos electrónicos enviados
Subsecciones de configuraciones de seguridad adicionales
detener los archivos adjuntos defectuosos
La opción "Detener archivos adjuntos dañinos" bloquea todos los archivos adjuntos potencialmente dañinos,
excepto algunas extensiones seguras que puedes definir, como: pdf, txt, gif, jpg y png.
Se ha bloqueado el envío de archivos adjuntos no autorizados.
El mensaje no pasa por el servidor SMTP,
el correo electrónico es devuelto al remitente con esta advertencia:
El archivo adjunto denominado "example.zip" infringe la política de seguridad de correo electrónico de su empresa. La entrega ha sido bloqueada. Para obtener más información, póngase en contacto con su administrador de TI.número límite de mensajes
Inspirado por un comentario de Phil Pennock en la lista de correo de SAGE:
Me gustaría que me permitieran establecer un límite de correos electrónicos por cliente al día, que se podría aumentar si un cliente tiene motivos legítimos para enviar correos...Los grandes volúmenes de correo electrónico suelen ser generados por una cuenta comprometida.
Esto puede dañar la reputación de su empresa y la de su servidor de correo.
La opción "Limitar número de mensajes" permite definir un número máximo de correos electrónicos diarios por remitente,
de modo que cualquier cantidad superior se bloquee antes de que se publique en Internet.
Se detiene el envío de comunicaciones de “cantidad extra”.
Los correos electrónicos se devuelven inmediatamente al remitente con una advertencia como esta:
Se produjo un error al enviar el correo electrónico. El servidor de correo respondió: 450 4.7.1 <>... sender@example.com ha superado el límite de n mensajes por día.Como medida antispam, la mayoría de los servidores SMTP introdujeron una opción para limitar el número de destinatarios
que se pueden especificar para un mismo mensaje. En Sendmail, esta opción se llama "MaxRecipientsPerMessage".
RealSender promueve la limitación del número de destinatarios por mensaje
para reducir los abusos y evitar el riesgo de enviar copias ocultas (cc/bcc) a muchas direcciones.
Compartimos una lista de 300 direcciones @bogusemail.net para realizar pruebas:
bogusemail-test.txt
Los mensajes llegarán a un servidor de correo de "agujero negro".
Puedes utilizarlas cuando te convenga
para comprobar a cuántos destinatarios por mensaje
permite enviar tu servidor SMTP.
limitar el peso de los mensajes
Si envías un archivo adjunto grande a alguien,
es posible que no se envíe correctamente, ya que el tamaño de los archivos adjuntos que admite puede ser menor.
La opción "limitar el peso del mensaje" permite definir un peso máximo para los mensajes,
de modo que se bloqueen incluso antes de subirlos.
Se detiene el envío de archivos adjuntos con exceso de peso y
el correo electrónico se devuelve inmediatamente al remitente
con una advertencia como esta:
El mensaje que intenta enviar excede el límite de tamaño global de (xxxx bytes) del servidor. Reduzca el tamaño del mensaje e intente enviarlo de nuevo.Como alternativa, los archivos adjuntos de gran tamaño pueden publicarse en línea
en su espacio web y compartirse mediante un enlace sencillo y ligero.
El correo electrónico con el enlace al área de usuario contiene las siguientes instrucciones:
Enlace de acceso a tu espacio web: (El contenido temporal se elimina después de 7 días) https://username:secretcode@rsXXX.realsender.com/view/ (Copia y pega en: https://webspace.realsender.com) Ejemplo: https://rsXXX.realsender.com/view/example.mp4 (101 MB)convertir accesorios grandes
La aplicación "filelink" de RealSender convierte automáticamente
todos los archivos adjuntos que superen el tamaño que usted defina
en un enlace, como este:
[ejemplo de archivo grande.pdf] (43,96 MB) movido a: http://rsXXX-realsender.com/files/e1eb3665a1a0766ea65616b6210cfd538c4950f8.pdf El archivo será ELIMINADO después de doce meses.El destinatario recibirá un mensaje breve.
Podrá descargar el archivo adjunto cuando lo necesite.
El dominio del enlace puede ser cualquier dominio o subdominio que desee utilizar.
Copia oculta (CCO) de todos los correos electrónicos enviados
Los correos electrónicos son el principal canal de comunicación empresarial moderno.
Su pérdida accidental dañaría gravemente la base de conocimientos de la empresa.
Además, la correspondencia comercial debe conservarse, por lo general, hasta diez años.
Si su empresa utiliza buzones de correo personales como nombre.apellido@nombreempresa.com, debe haber informado a los remitentes antes de activar esta funciónMediante la función CCO (copia oculta),
RealSender transfiere de forma transparente todos los correos electrónicos enviados.
-
A un buzón POP3 especial
configurado para recibir grandes cantidades de correos electrónicos en poco tiempo,
puede descargarlo automáticamente a través de servicios externos
. Los mensajes de correo electrónico almacenados se eliminan automáticamente después de 7 días.
Por ejemplo, utilizando la configuración "Consultar correo de otras cuentas"
disponible en Gmail, tanto en la versión individual (gratuita) como en la aplicación G Suite. -
a una dirección de correo electrónico diferente
configurada correctamente para que los mensajes no se clasifiquen como spam
La aplicación Gmail G Suite ofrece la opción de “Configurar una puerta de enlace de correo entrante”.
para administradores de correo electrónico
Temas en esta área:
configuración del cliente de correo electrónico
Ejemplos de configuración de clientes de correo electrónico: Outlook - Outlook 2007 - Outlook 2013 2016 - Correo de Mac OS/X - Thunderbird - Zimbra Desktop
configuración del servidor de correo electrónico
Ejemplos de configuración de servidores de correo electrónico: Microsoft Exchange Server - Microsoft Office 365 - Zimbra Collaboration
aplicación de Xbox
un servidor de correo electrónico listo para usar que recibe cualquier mensaje enviado al dominio autorizado
Aplicación para detener el spam
un filtro de spam basado en la autenticación de correo electrónico y remitentes autorizados
Subsecciones para administradores de correo electrónico
configuración del cliente de correo electrónico
Para empezar a usar RealSender:
- Solicita una cuenta de prueba gratuita
- Modifique la configuración del correo saliente (SMTP) en su cliente de correo electrónico:
Outlook - Outlook 2007 - Outlook 2013 2016 - Mac OS/X Mail - Thunderbird - Zimbra Desktop.
¿No aparece en la lista? Contáctenos!
Visite la sección "Servidor de correo electrónico" si utiliza un sistema de correo electrónico centralizado.
Consulte nuestra sección "Software para boletines informativos" si planea enviar correos masivos. - Modifique la configuración de su dominio para autenticar los mensajes enviados con SPF
(esto generalmente se realiza después del período de prueba).
- ¿Por qué? Si desea que los correos electrónicos de su dominio se envíen a través de un servicio de terceros,
debe configurar su registro SPF para permitir la entrega desde las direcciones IP del proveedor de servicios.
De lo contrario, corre el riesgo de que los destinatarios rechacen todos los correos electrónicos enviados desde su dominio. - Configurar el registro SPF de RealSender es sencillo:
solo tienes que añadir include:spf.realsender.com a tu registro SPF y listo.
Firmamos automáticamente los correos electrónicos con DKIM, por lo que no necesita hacer nada más.
¿Preguntas? ¡ Contáctanos!
Subsecciones de la configuración del cliente de correo electrónico
Perspectiva
Herramientas > Opciones > Cuentas
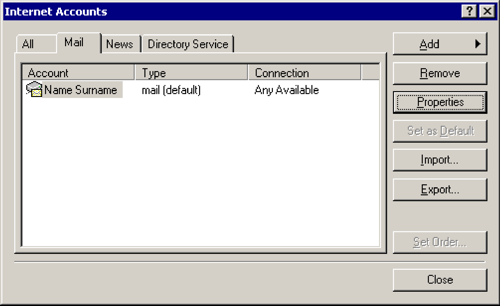
Correo > [Propiedades]
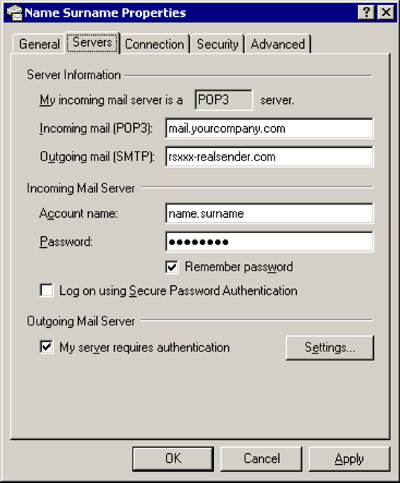
Servidores
Correo saliente (SMTP): rsxxx.realsender.com
Servidor de correo saliente
[x] Mi servidor requiere autenticación
[Ajustes…]
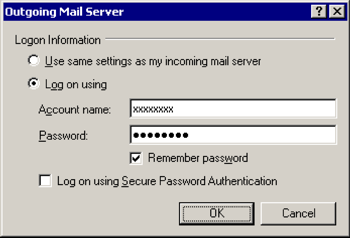
Servidor de correo saliente
[x] Iniciar sesión usando
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)[x] Recordar contraseña
[DE ACUERDO]
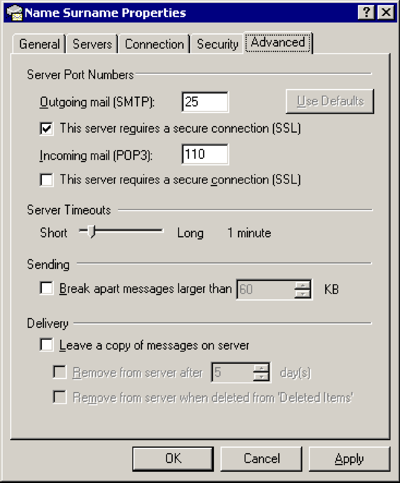
Avanzado
Correo saliente (SMTP): 25
[x] Este servidor requiere una conexión segura (SSL)
[DE ACUERDO]
Perspectivas 2007
Herramientas > Opciones…
Configuración de correo > [Cuentas de correo electrónico…]
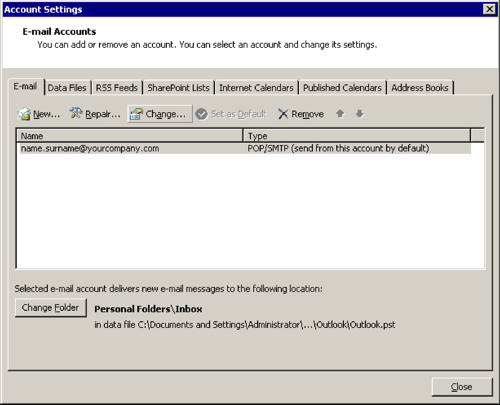
[Cambiar…]
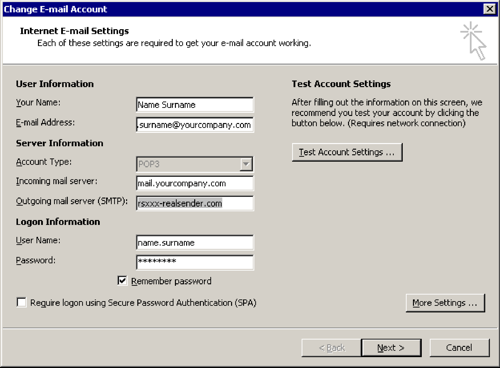
Cambiar cuenta de correo electrónico
Servidor de correo saliente (SMTP): rsxxx.realsender.com
[Más ajustes…]
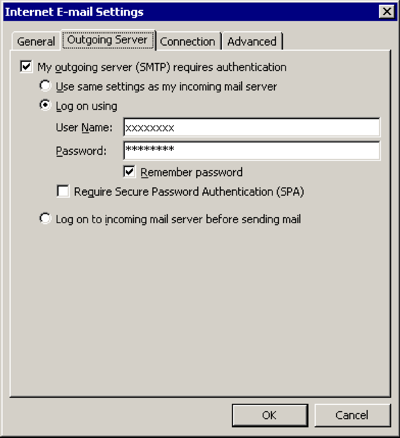
Servidor saliente
[x] Mi servidor de correo saliente (SMTP) requiere autenticación
[x] Iniciar sesión usando
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)[x] Recordar contraseña
[DE ACUERDO]
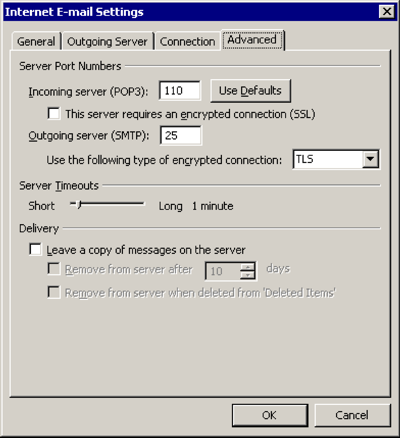
Avanzado
Utilice el siguiente tipo de conexión cifrada: TLS
[DE ACUERDO]
Perspectivas 2013-2016
Archivo > [Información]

[Configuración de la cuenta y de las redes sociales]
[Configuraciones de la cuenta…]
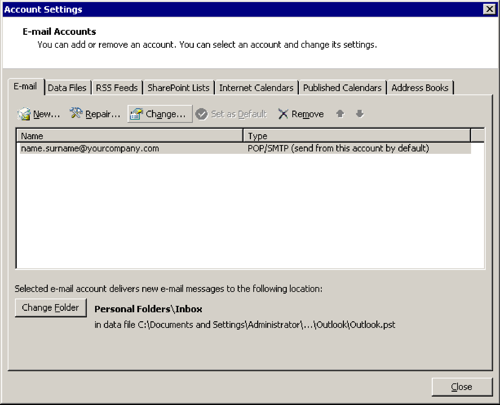
[Cambiar…]
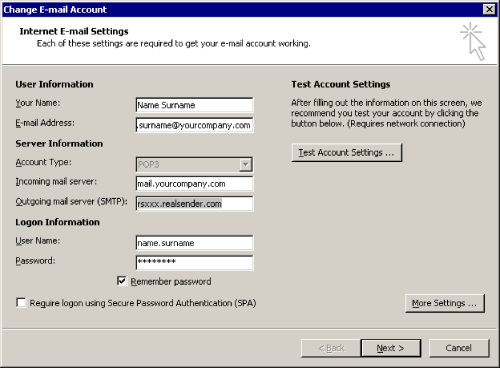
Cambiar cuenta de correo electrónico
Servidor de correo saliente (SMTP): rsxxx.realsender.com
[Más ajustes…]
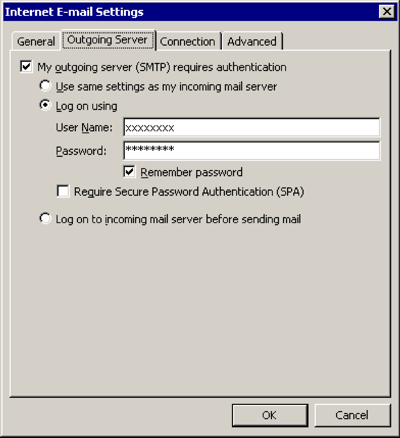
Servidor saliente
[x] Mi servidor de correo saliente (SMTP) requiere autenticación
[x] Iniciar sesión usando
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)[x] Recordar contraseña
[DE ACUERDO]
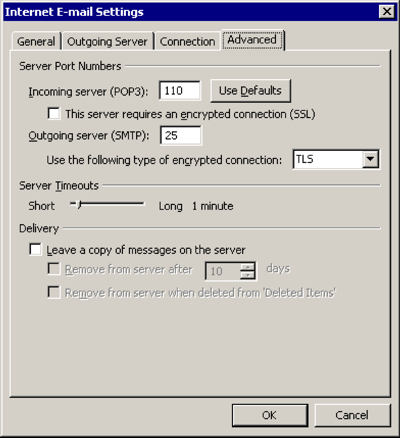
Avanzado
Utilice el siguiente tipo de conexión cifrada: TLS
[DE ACUERDO]
Correo electrónico de Mac OS/X
Correo > Preferencias… > Configuración del servidor
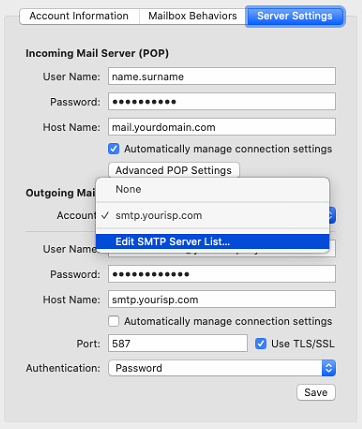
Servidor de correo saliente (SMTP) > Editar lista de servidores SMTP…
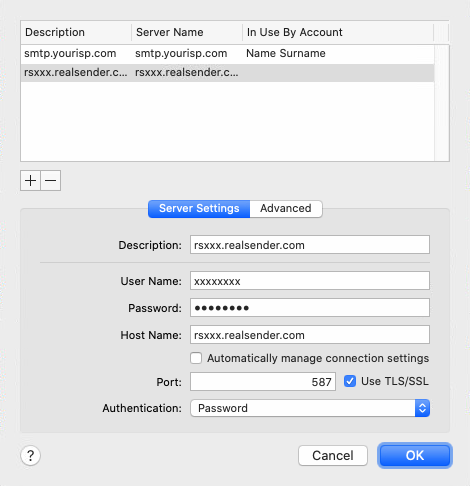
[+] Crear una cuenta
Descripción: rsxxx.realsender.com
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)
Nombre de host: rsxxx.realsender.com
[ ] Detectar y mantener automáticamente la configuración de la cuenta
Puerto: 587 [x] Usar
autenticación TLS/SSL: Contraseña
[DE ACUERDO]
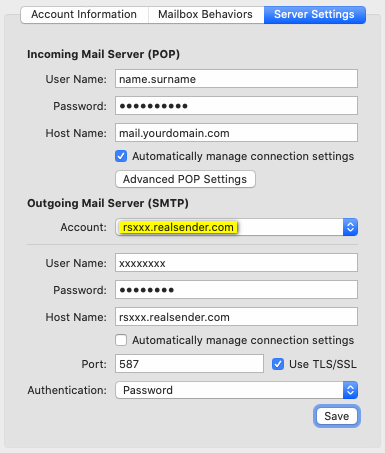
Servidor de correo saliente (SMTP)
Cuenta: rsxxx.realsender.com
[Ahorrar]
Pájaro trueno
Herramientas > Configuración de la cuenta
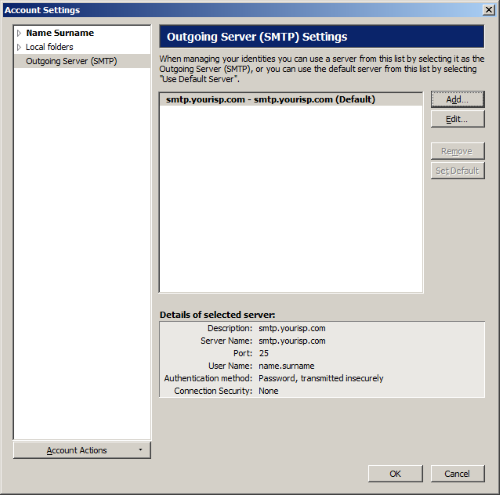
Servidor de salida (SMTP) > [Agregar…]
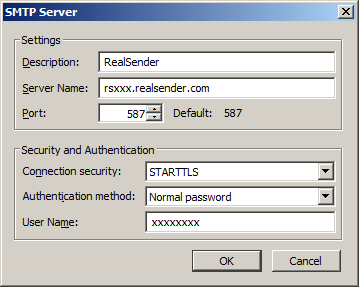
Ajustes
Descripción:
Nombre del servidor RealSender: rsxxx.realsender.com
Puerto: 587
Seguridad y autenticación
Seguridad de la conexión: STARTTLS
Método de autenticación: Contraseña normal
Nombre de usuario: (el que te enviamos)
[DE ACUERDO]
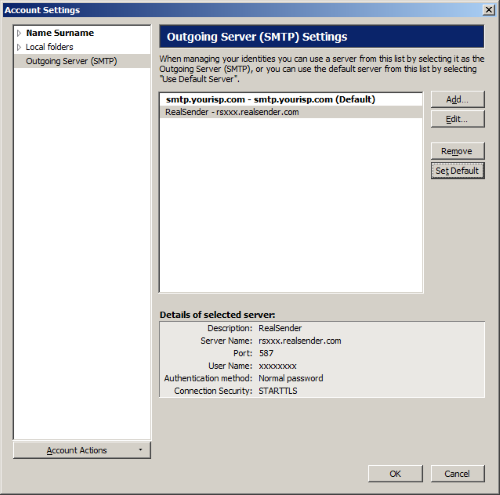
RealSender > [Establecer como predeterminado]
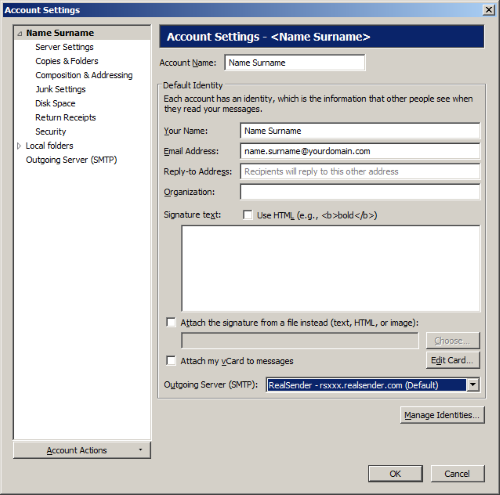
Configuración de la cuenta
(seleccione su cuenta de correo electrónico en el árbol de la izquierda).
Servidor de salida (SMTP): RealSender
[DE ACUERDO]
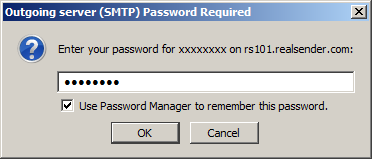
La primera vez que envías un mensaje
Se requiere contraseña para el servidor de correo saliente (SMTP)
Introduce tu contraseña para…: (la que te enviamos)
[x] Utilice el administrador de contraseñas para recordar esta contraseña
[DE ACUERDO]
Escritorio de Zimbra
Iniciar Escritorio > Configuración (esquina superior derecha)
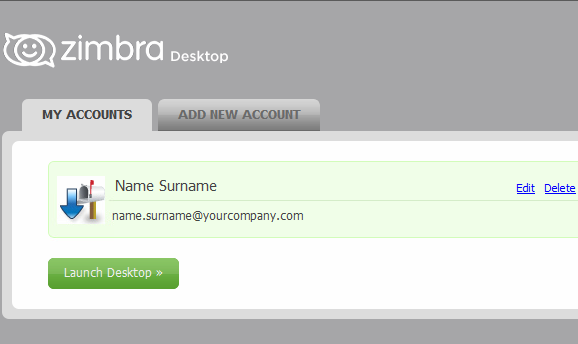
MIS CUENTAS > [Editar]
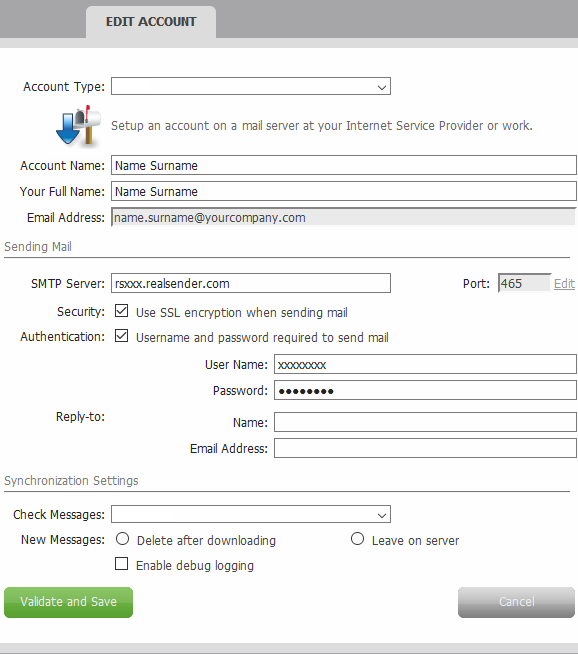
EDITAR CUENTA
Envío de correo
Servidor SMTP: rsxxx.realsender.com
Seguridad: [x] Utilice el cifrado SSL al enviar correo electrónico
Autenticación: [x] Se requiere nombre de usuario y contraseña para enviar correo electrónico
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)
[Validar y guardar]
configuración del servidor de correo electrónico
Para empezar a usar RealSender:
- Solicita una cuenta de prueba gratuita
- Modifique la configuración del correo saliente (SMTP) en su servidor de correo:
Microsoft Exchange Server , Microsoft Office 365 o Zimbra Collaboration.
¿No encuentra el suyo en la lista? ¡ Contáctenos!
Visite la página «Cliente de correo» si utiliza clientes de correo configurados individualmente.
Consulte nuestra sección «Software para boletines informativos» si planea enviar correos masivos. - Modifique la configuración de su dominio para autenticar los mensajes enviados con SPF
(esto generalmente se realiza después del período de prueba).
- ¿Por qué? Si desea que los correos electrónicos de su dominio se envíen a través de un servicio de terceros,
debe configurar su registro SPF para permitir la entrega desde las direcciones IP del proveedor de servicios.
De lo contrario, corre el riesgo de que los destinatarios rechacen todos los correos electrónicos enviados desde su dominio. - Configurar el registro SPF de RealSender es sencillo:
solo tienes que añadir include:spf.realsender.com a tu registro SPF y listo.
Firmamos automáticamente los correos electrónicos con DKIM, por lo que no necesita hacer nada más.
¿Preguntas? ¡ Contáctanos!
Subsecciones de la configuración del servidor de correo electrónico
Servidor Exchange
EAC
(Centro de administración de Exchange)

Flujo de correo > Enviar conectores
[+] Nuevo conector de envío

nuevo conector de envío
*Nombre:
Correo electrónico de Internet
Tipo:
[x] Internet (Por ejemplo, para enviar correo electrónico por Internet)
[próximo]

editar host inteligente
Especifique un nombre de dominio completo (FQDN), una dirección IPv4 o una dirección IPv6:
rsxxx.realsender.com
[ahorrar]

nuevo conector de envío
*Configuración de red:
[x] Enrutar el correo a través de servidores inteligentes
(sin cambios)
[próximo]

Nuevo conector de envío - autenticación
Autenticación de host inteligente:
[x] Autenticación básica
[x] Ofrecer autenticación básica solo después de iniciar TLS*Nombre de usuario:
(el que te enviamos)*Contraseña:
(la que te enviamos)
[próximo]

Nuevo conector de envío - enrutamiento
*Espacio de dirección:
TIPO: SMTP
DOMINIO: *
COSTO: 1
[próximo]

Nuevo conector de envío: ¿qué servidor Exchange?
[INTERCAMBIO]
[añadir ->] INTERCAMBIO
[OK]

[finalizar]
Office 365
Centro de administración de Microsoft Office 365

Menú izquierdo > Administración
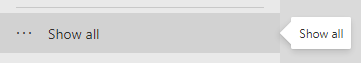
Centro de administración de Microsoft 365 > … Mostrar todo
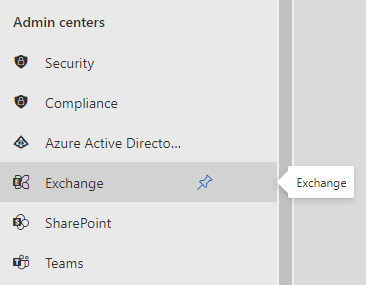
Centro de administración de Microsoft 365 > Centros de administración > Exchange
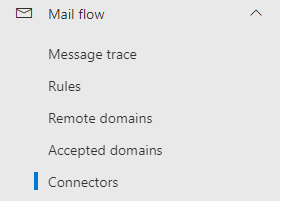
Centro de administración de Exchange > Flujo de correo > Conectores
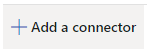
Conectores > Agregar un conector
Nuevo conector
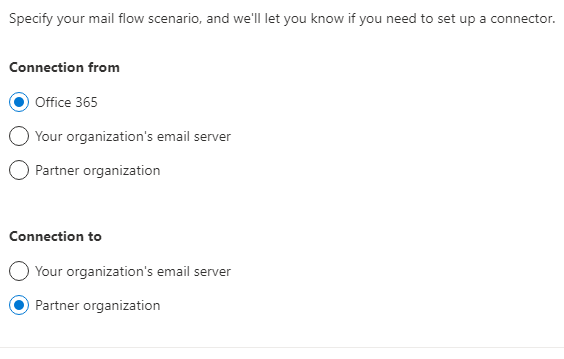
Conexión desde: [x] Office 365 Conexión a: [x] Organización asociada[Próximo]
Nombre del conector
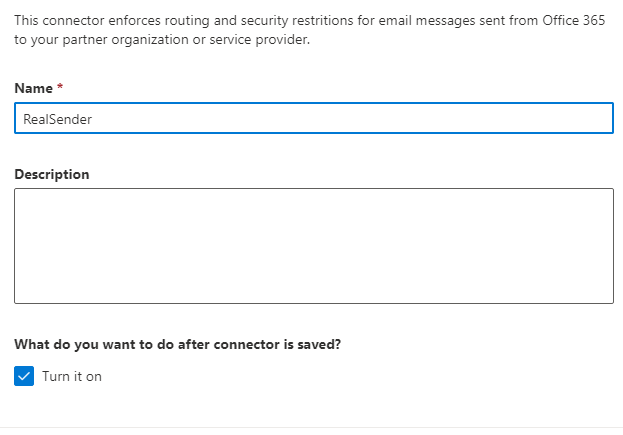
Este conector aplica restricciones de enrutamiento y seguridad a los mensajes de correo electrónico enviados desde Office 365 a su organización asociada o proveedor de servicios. Nombre: RealSender ¿Qué desea hacer después de guardar el conector? [x] Activarlo[Próximo]
Uso del conector
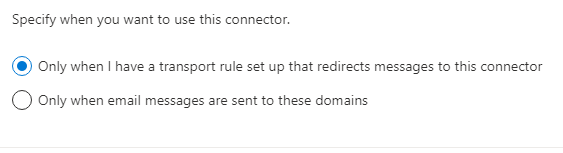
Especifique cuándo desea utilizar este conector. [x] Solo cuando tenga configurada una regla de transporte que redirija los mensajes a este conector[Próximo]
Enrutamiento
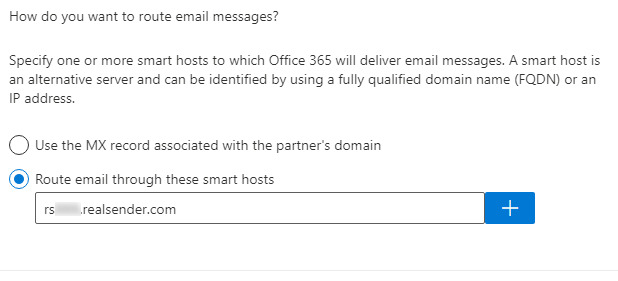
¿Cómo desea enrutar los mensajes de correo electrónico? Especifique uno o más servidores de correo inteligente a los que Office 365 entregará los mensajes. Un servidor de correo inteligente es un servidor alternativo y se puede identificar mediante un nombre de dominio completo (FQDN) o una dirección IP. [x] Enrutar el correo electrónico a través de estos servidores de correo inteligente rsxxx.realsender.com [+][Próximo]
Restricciones de seguridad
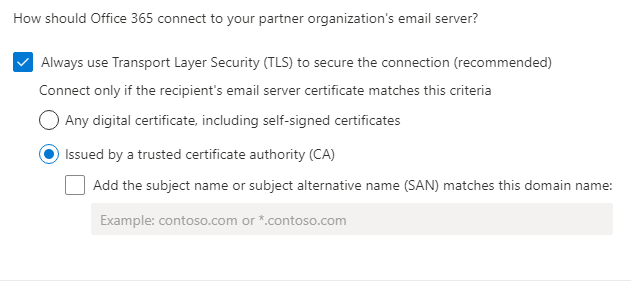
¿Cómo debe conectarse Office 365 al servidor de correo electrónico de su organización asociada? [x] Utilice siempre Seguridad de la capa de transporte (TLS) para proteger la conexión (recomendado). Conéctese solo si el certificado del servidor de correo electrónico del destinatario cumple con este criterio: [x] Emitido por una autoridad de certificación (CA) de confianza[Próximo]
Correo electrónico de validación
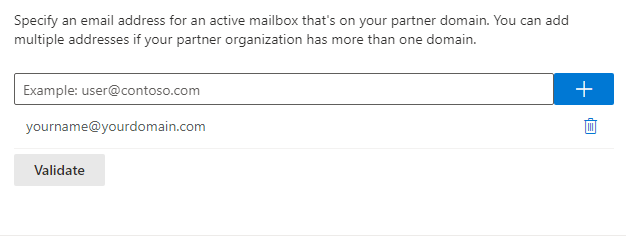
Especifique una dirección de correo electrónico para un buzón activo que se encuentre en el dominio de su socio. Puede agregar varias direcciones si su organización asociada tiene más de un dominio. yourname@yourdomain.com [+] [Validar]Validación exitosa
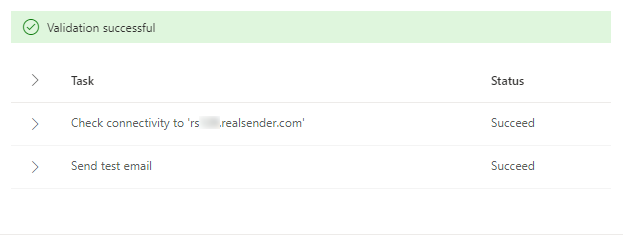
[Validar] Validación en curso... Validación exitosa > Estado de la tarea > Comprobar conectividad con 'rsxxx.realsender.com' Correcto > Enviar correo electrónico de prueba Correcto[Próximo]
Conector de revisión
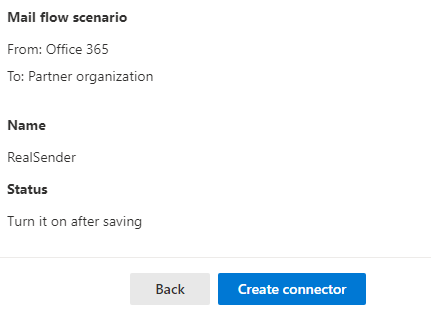
Escenario de flujo de correo De: Office 365 Para: Organización asociada Nombre RealSender Estado Activar después de guardar Uso del conector Usar solo cuando tenga una regla de transporte configurada que redirija los mensajes a este conector. Enrutamiento Enrutar los mensajes de correo electrónico a través de estos hosts inteligentes: rsxxx.realsender.com Restricciones de seguridad Usar siempre Seguridad de la capa de transporte (TLS) y conectarse solo si el certificado del servidor de correo electrónico del destinatario es emitido por una autoridad de certificación (CA) de confianza.[Crear conector]
Colaboración Zimbra
Colaboración Zimbra
(edición en red / código abierto)
> Consola de administración
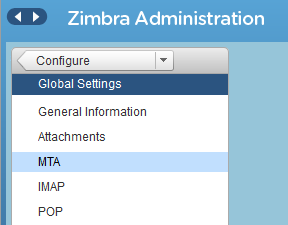
Administración de Zimbra
> Configurar
> Configuración global
> MTA
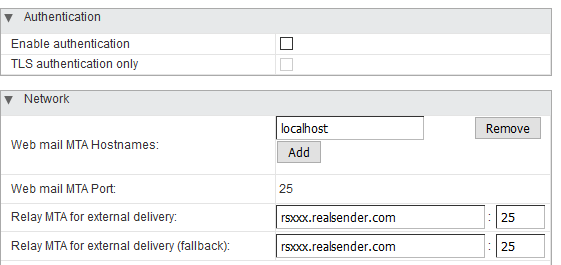
Autenticación
Habilitar autenticación [ ]
Autenticación TLS solamente [ ]
Red
Nombres de host del MTA de correo web: localhost
Puerto del MTA de correo web: 25MTA de retransmisión para entrega externa: rsxxx.realsender.com : 25
MTA de retransmisión para entrega externa (alternativa): rsxxx.realsender.com : 25
Por favor, [informe a nuestro equipo de soporte](/we-deliver-your-emails/contacts) que está utilizando Zimbra Collaboration, para que configuremos nuestros servidores para aceptar la conexión sin ninguna configuración adicional por su parte (no es necesario realizar ningún cambio en la configuración SMTP de Postfix de Zimbra)
aplicación de Xbox
La aplicación “inxbox” de RealSender es un servidor de correo electrónico listo para usar
que recibe cualquier mensaje enviado al dominio autorizado.
Se pone en funcionamiento inmediatamente en cuanto el registro MX apunta a él.
Se suele utilizar como servidor de correo de emergencia.
Si tu servicio de correo electrónico habitual falla,
inxbox aceptará inmediatamente cualquier mensaje que se le envíe.
No se requiere ninguna configuración especial,
como especificar direcciones de correo electrónico de usuarios individuales.
Cuando se configura como archivo histórico de correos electrónicos,
un proceso automático registra los mensajes
por destinatario, mes y año.
Características principales:
archivo histórico de correos electrónicos
Registra de forma transparente todos los correos electrónicos
interfaz de correo web
un área web segura para leer mensajes de correo electrónico de Xbox en línea
Demostración de la aplicación de Xbox
un buzón de correo listo para usar que recibe cualquier mensaje y lo conserva durante un tiempo limitado
Subsecciones de la aplicación de Xbox
archivo histórico de correos electrónicos
Los correos electrónicos son el principal canal de comunicación empresarial moderno.
Su pérdida accidental dañaría gravemente la base de conocimientos de la empresa.
Además, la correspondencia comercial debe conservarse, por lo general, hasta diez años.
Si su empresa utiliza buzones de correo personales como nombre.apellido@nombreempresa.com, debe haber informado a los remitentes antes de activar esta funciónLe proporcionamos un dominio de correo electrónico entrante dedicado,
de modo que la aplicación "inxbox" de RealSender archiva de forma transparente
todos los correos electrónicos, a los que puede acceder a través de:
-
un buzón POP3 especial
configurado para aceptar grandes cantidades de correos electrónicos en poco tiempo -
un área web segura
disponible en línea a través de una versión personalizada de nuestra interfaz de correo web
Un proceso automático archiva los mensajes divididos por destinatario, mes y año.
Al asociarse con RealSender Secure Email Gateway,
todos los correos electrónicos enviados se duplican y archivan automáticamente.
interfaz de correo web
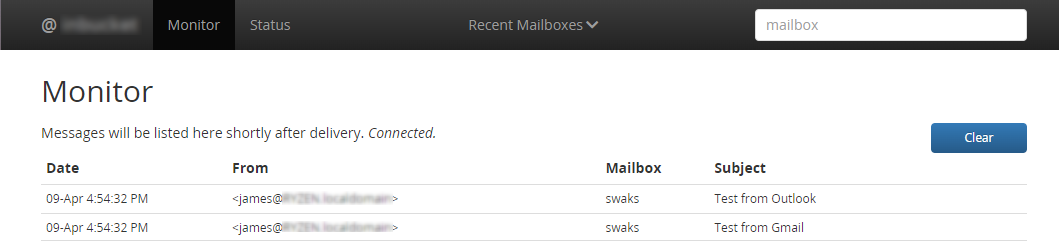
Características de la interfaz web:
- Listar mensajes en un buzón
- Muestra el contenido de un mensaje en particular
- Muestra el código fuente de un mensaje (encabezados + cuerpo)
- Muestra la versión HTML de un mensaje (en una ventana nueva)
- Lista de archivos adjuntos MIME con botones para visualizarlos o descargarlos
- Eliminar un mensaje
- Monitor: visualización en tiempo real de todos los mensajes recibidos
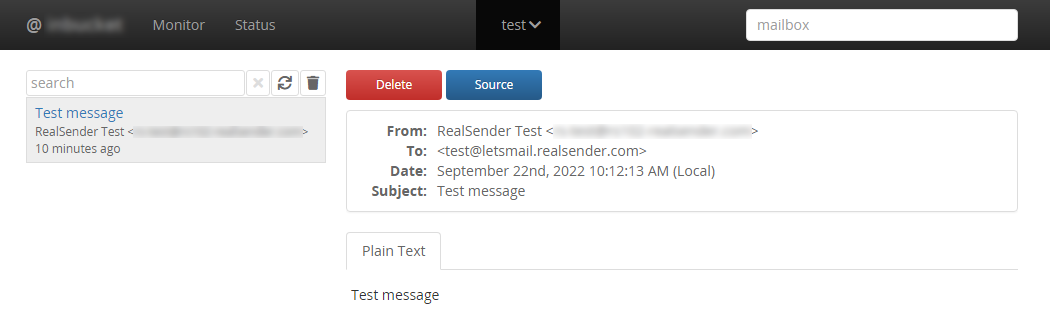
Una demostración funcional está disponible en nuestra sección de herramientas para administradores de correo (gratuitas):
» correo electrónico temporal de demostración de inxbox
Demostración de la aplicación de Xbox
La aplicación de demostración inxbox es un buzón temporal listo para usar que recibe cualquier mensaje y lo mantiene en memoria durante una hora. ¡Todos los mensajes recibidos son visibles para cualquiera!¡Pruébalo tú mismo ahora! (1)
- Envía un mensaje a: [tunombre]@inxbox.realsender.com
- Abra https://inxbox.realsender.com/monitor y compruebe la recepción
(use el navegador Google Chrome > Nueva ventana de incógnito o el navegador Microsoft Edge).
¡Pruébalo tú mismo ahora! (2) con tu propio dominio
- Cambie/añada el registro MX de su dominio a:
MX “10 inxbox1.realsender.com” - Envía un mensaje a: tunombre@tudominio
- Abre https://inxbox1.realsender.com/monitor y comprueba la recepción
(usa el navegador Google Chrome > Nueva ventana de incógnito o el navegador Microsoft Edge).
Atención: el nombre de dominio asociado es diferente del punto anterior
Descarga los mensajes vía pop3
- Configure su cliente de correo electrónico con la siguiente configuración
- Tipo de servidor: Servidor de correo POP
- Nombre del servidor (1): inxbox.realsender.com - Puerto: 110 (Predeterminado)
- Nombre del servidor (2): inxbox1.realsender.com - Puerto: 110 (Predeterminado)
- Nombre de usuario: solo “tunombre” dentro de la dirección del destinatario
- Contraseña: se acepta cualquier valor
Aplicación para detener el spam
El correo electrónico es el principal canal para los ciberataques.
La suplantación de la dirección del remitente se puede detectar mediante la información de autenticación del correo electrónico.
La aplicación "spamstop" de RealSender muestra los resultados de las comprobaciones de autenticidad
directamente en el asunto de los mensajes recibidos.
Se trata de una solución eficaz contra el spam cuando se combina con un filtro
que divide los mensajes según los remitentes que NO están en tu libreta de direcciones.
Se puede activar para todo el dominio o incluso solo para algunas direcciones de correo electrónico.
Características principales:
1 - comprobación del factor de protección solar (SPF)
Verificación del remitente de correo electrónico basada en SPF
2 - Verificación DKIM
Verificación del sello del remitente y del correo electrónico basada en DKIM
3 - alineación dmarc
Al menos uno de los dominios debe coincidir con el dominio del remitente
4 - etiquetas de spam dobles
Se agregaron dos etiquetas SPAM al asunto para resaltar el fraude
Filtro de remitente del lado del cliente
para recibir en tu bandeja de entrada solo los remitentes que hayas autorizado previamente
filtro de remitente del lado del servidor
para recibir mensajes de correo electrónico solo de los remitentes que hayas autorizado previamente
configuración de seguridad
para proteger sus buzones de correo electrónico de remitentes no deseados y archivos adjuntos peligrosos
Subsecciones de la aplicación Spamstop
1 - comprobación del factor de protección solar (SPF)

Queremos asegurarnos de que la dirección del remitente no haya sido falsificada/suplantada*.
* = hacer que el mensaje parezca provenir de alguien distinto al remitente real.
La autenticación SPF nos ayuda a identificar si el mensaje se ha enviado a través de un servidor SMTP autorizado.
Esta información se almacena en el DNS del dominio, un lugar seguro fuera del mensaje de correo electrónico.
Solo si el mensaje NO ha sido autenticado correctamente:
se agrega el símbolo !! (atención) al asunto,
se inserta una de las siguientes notas explicativas en el encabezado del mensaje, línea “X-RealSender”:
:: spf-none :: el dominio del remitente no contiene información para autenticar el correo electrónico :: spf-softfail :: el servidor SMTP no está en la lista de los autorizados, pero este caso debe tratarse como un "softfail" :: spf-fail :: el servidor SMTP no está en la lista de los autorizados y el correo electrónico debe ser rechazado o descartadoEn ocasiones, la información registrada a nivel de dominio no es correcta o comprensible.
:: spf-permerror :: Se ha producido un error permanente (por ejemplo, un registro SPF con formato incorrecto)La comprobación SPF se realiza sobre la dirección de correo electrónico del remitente («Mail From»), que está oculta en los encabezados del correo electrónico.
Solo la dirección de correo electrónico del remitente es visible. Si sus dominios raíz son diferentes, se muestra esta advertencia:
:: spf-diff :: Los dominios raíz "Mail From" y "From" son diferentes2 - Verificación DKIM

DKIM (DomainKeys Identified Mail) permite a los remitentes demostrar que el correo electrónico fue enviado realmente por ellos y que no ha sido modificado posteriormente.
Esto se logra mediante la adición de una firma digital (sello), vinculada a un nombre de dominio, a cada mensaje de correo electrónico saliente.
Solo si el mensaje NO ha sido firmado correctamente:
se agrega el símbolo !! (atención) al asunto,
se inserta una de las siguientes notas explicativas en el encabezado del mensaje, línea “X-RealSender”:
:: dkim-none :: No se encontraron encabezados DKIM-Signature (válidos o inválidos) :: dkim-fail :: Se encontró un encabezado DKIM-Signature válido, pero la firma no contiene un valor correcto para el mensaje A veces no es posible realizar la comprobación:
:: dkim-invalid :: Hay un problema en la firma misma o en el registro de la clave pública. Es decir, la firma no pudo procesarse. :: dkim-temperror :: Se encontró algún error que probablemente sea transitorio, como una incapacidad temporal para recuperar una clave públicaCuando el mensaje se ha firmado utilizando un dominio diferente, se añade un aviso de "diff":
Esta advertencia NO aparecerá si el remitente supera la comprobación SPF:
:: dkim-diff :: el mensaje NO ha sido firmado por el dominio del remitente3 - alineación dmarc

DMARC (Autenticación, Informes y Conformidad de Mensajes Basados en Dominio)
es un estándar de autenticación de correo electrónico desarrollado para combatir el correo electrónico con dominios falsificados.
En el capítulo “3.1. Alineación de identificadores” dice:
Las tecnologías de autenticación de correo electrónico autentican diversos aspectos (y dispares) de un mensaje individual. Por ejemplo, [DKIM] autentica el dominio que adjuntó una firma al mensaje, mientras que [SPF] puede autenticar el dominio que aparece en la sección RFC5321.MailFrom (MAIL FROM) de [SMTP] o el dominio RFC5321.EHLO/HELO, o ambos. Estos pueden ser dominios diferentes y, por lo general, no son visibles para el usuario final. DMARC autentica el uso del dominio RFC5322.From al requerir que coincida (esté alineado con) un identificador autenticado. -- https://tools.ietf.org/html/rfc7489#section-3.1Simplemente significa:
Cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM, al menos uno de los dominios debe coincidir con el dominio del remitenteEste enfoque es ampliamente aceptado y generalmente se considera
una buena práctica para identificar dominios de remitentes de confianza.
**RealSender MX Protect comprueba la alineación "relajada" predeterminada de dmarc:**
-
Para la autenticación SPF,
el dominio raíz de la dirección Mail From debe coincidir con el dominio raíz de la dirección From.
La alineación flexible permite utilizar cualquier subdominio y aun así cumplir con el requisito de alineación de dominio. -
Para la autenticación DKIM,
la raíz del dominio de firma DKIM debe coincidir con el dominio "From".
La alineación flexible permite utilizar cualquier subdominio y aun así cumplir con el requisito de alineación del dominio.
**Posibles resultados:**
-
Se respetan ambas reglas,
el dominio del remitente es totalmente confiable y
el mensaje llega sin cambios. -
Si solo se cumple una de las dos reglas,
se añade el símbolo ~ (tilde) al asunto y
se inserta una de las siguientes notas explicativas en el encabezado del mensaje.
~ ... asunto ... X-RealSender: ~ | spf=pass (dominio NO alineado) | dkim=pass | ~~ ... asunto ... X-RealSender: ~ | spf=pass | dkim=pass (dominio NO alineado) | ~- No hay ninguna alineación en absoluto.
Las advertencias “:: spf-diff ::” y “:: dkim-diff ::”
se muestran en el asunto.
4 - etiquetas de spam dobles
Cada vez más empresas utilizan DMARC para proteger a sus remitentes de la suplantación de identidad.
Su uso requiere una autenticación adecuada con SPF o DKIM y la correcta alineación de los dominios From y Mail-From.
Para más información:
<dmarc> act on fraudulent email
Los mensajes de remitentes con el registro _dmarc,
si NO están autenticados, se resaltan con dos etiquetas [ SPAM ] en el asunto:
[ SPAM ] ... asunto del mensaje ... [ SPAM ]Los mensajes sin el registro _dmarc, cuando fallan tanto la autenticación SPF como la DKIM,
se notifican con una etiqueta [sospechoso] en el asunto:
[sospechoso] ... asunto del mensaje ... Filtro de remitente del lado del cliente
La aplicación "spamstop" de RealSender es una solución eficaz contra el spam
cuando se combina con un filtro que divide los mensajes
según los remitentes que NO están en tu libreta de direcciones.
La mayoría de los clientes de correo electrónico modernos ofrecen esta función.
Aquí tienes algunos ejemplos de configuración:
Microsoft 365 Outlook
En la configuración de Outlook, habilite: confiar en los correos electrónicos de mis contactos
Mozilla Thunderbird
En Thunderbird, crea un filtro con la regla 'El remitente no está en mi libreta de direcciones'
Subsecciones del filtro del remitente del lado del cliente
Microsoft 365 Outlook
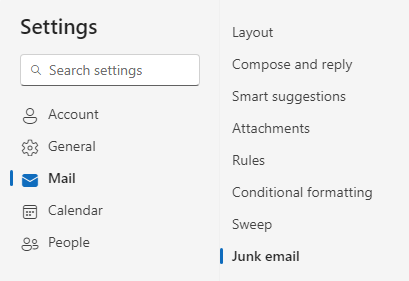
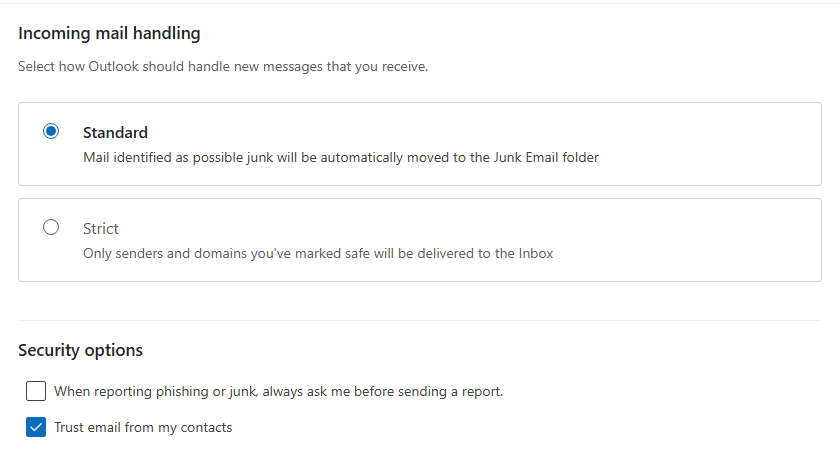
A continuación se muestra la pantalla de "Configuración" en Outlook.
En “Correo no deseado”, marque la opción “Confiar en los correos de mis contactos”.
Pulse [Guardar] para guardar los cambios.
Mozilla Thunderbird
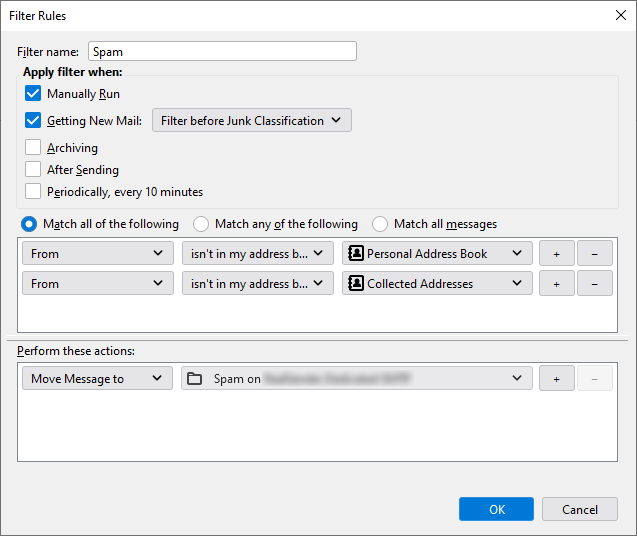
A continuación se muestra una captura de pantalla de la herramienta "Filtro de mensajes" en Thunderbird.
Agregue condiciones con la opción “Coincidir con TODOS los siguientes”:
- De no está en mi libreta de direcciones, Libreta de direcciones personal
- De no está en mi libreta de direcciones, Direcciones recopiladas
Realizar estas acciones: Mover mensaje a: Spam.
filtro de remitente del lado del servidor
No todos los clientes de correo electrónico ofrecen métodos sofisticados para filtrar correos.
En estos casos, es posible actuar en la fuente del problema.
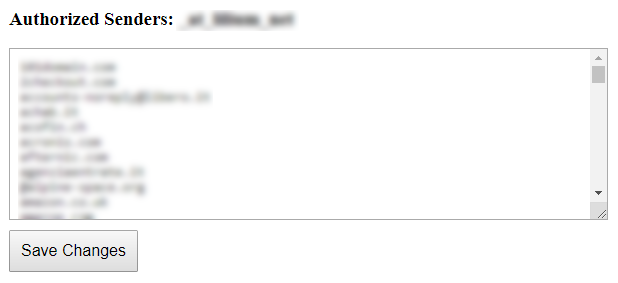
La función "Remitentes autorizados" le permite recibir mensajes
únicamente de los remitentes que haya autorizado previamente
(también puede especificar el dominio completo, por ejemplo, @example.com):
Todos los mensajes habituales llegarán a su bandeja de entrada como de costumbre.
Todos los mensajes de spam irán a un buzón diferente
o a la carpeta de correo no deseado del usuario en Microsoft 365 Exchange.
No se perderá ningún correo electrónico.
Puede revisar la bandeja de mensajes descartados una o más veces al día.
Ahorrará muchísimo tiempo valioso.
Subsecciones del filtro de remitente del lado del servidor
Microsoft 365 Exchange
Esta configuración permite mover correctamente los correos
de remitentes no autorizados a la carpeta de correo no deseado del usuario.
Los mensajes filtrados por la aplicación SpamStop llegarán
con los siguientes encabezados y valores antispam:
Informe de X-Forefront-Antispam: SFV:SKB(Mensaje marcado como spam por el filtro de spam
debido a que la dirección de correo electrónico o el dominio de correo electrónico del remitente
NO figuran en la lista de remitentes autorizados).
Debe activarse la siguiente acción:
Establecer el nivel de confianza de spam (SCL) de estos mensajes en 6 (spam).
El valor predeterminado del SCLJunkThreshold es 4, lo que significa que
un SCL de 5 o superior debería enviar el mensaje a la carpeta de correo no deseado del usuario.
-
En el Centro de administración de Exchange (EAC), vaya a Flujo de correo > Reglas.
-
En la página Reglas, seleccione Agregar > Crear una nueva regla en la lista desplegable.
-
En la página de Nueva regla que se abre, configure los siguientes ajustes:
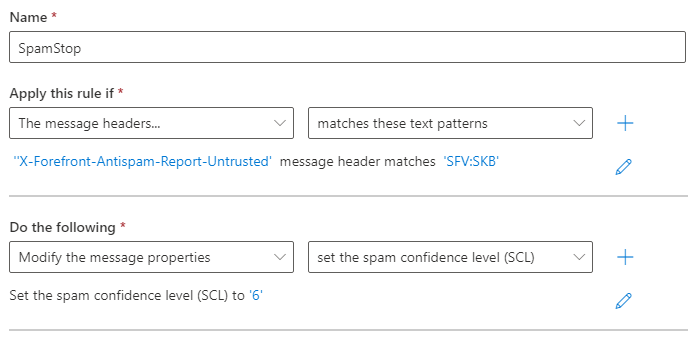
Nombre: SpamStop
Aplique esta regla si: el encabezado del mensaje 'X-Forefront-Antispam-Report-Untrusted'
coincide con: 'SFV:SKB'
Realice lo siguiente:
Modifique las propiedades del mensaje.
Establezca el nivel de confianza de spam “SCL” en: '6'.
Guarda y habilita la regla.
configuración de seguridad
Añaden una capa extra de seguridad a tus correos electrónicos.
Para proteger tus bandejas de entrada de correo electrónico
de remitentes falsos y archivos adjuntos peligrosos.
Opciones de seguridad que se activan bajo petición:
Solo remitentes autenticados
Recibir correos electrónicos únicamente de remitentes que hayan superado las comprobaciones de autenticación
Retire los accesorios peligrosos
Eliminar todos los archivos adjuntos potencialmente dañinos de los correos electrónicos
Subsecciones de la configuración de seguridad
Solo remitentes autenticados
Esto resulta útil cuando solo se desea recibir mensajes de remitentes verificados.
Todos los correos electrónicos que no superen las comprobaciones se eliminan o se rechazan.
Debes asegurarte de que la dirección de correo electrónico del remitente no haya sido suplantada.
Este control se puede realizar combinando la autenticación SPF y DKIM.
SPF confirma la dirección del remitente y su relación con el servidor que envió el mensaje.
DKIM garantiza que los mensajes de correo electrónico (incluidos los archivos adjuntos) no se modifiquen
después de haber sido firmados durante el envío.
En teoría es así de sencillo, pero en la práctica, tanto SPF como DKIM pueden hacer referencia
a un dominio diferente al de la dirección de correo electrónico del remitente.
Verificamos que la autenticación SPF y la firma DKIM estén relacionadas con el dominio del remitente.
De esta forma, solo el remitente original puede autenticar el correo electrónico, lo que garantiza su origen.
Retire los accesorios peligrosos
La opción "eliminar archivos adjuntos peligrosos" bloquea todos los archivos adjuntos potencialmente dañinos,
excepto algunas extensiones seguras como pdf, txt, gif, jpg y png.
El destinatario recibe el mensaje sin el archivo adjunto.
Se añade una advertencia al principio del contenido, como esta:
ADVERTENCIA: Este correo electrónico infringió la política de seguridad de correo electrónico de su empresa y ha sido modificado. Para obtener más información, póngase en contacto con su administrador de TI. Se eliminó un archivo adjunto llamado "example.zip" de este documento por representar un riesgo para la seguridad. Si necesita este documento, póngase en contacto con el remitente para acordar una forma alternativa de recibirlo.En Internet se ha publicado un interesante estudio de caso que concluye con la siguiente frase:
«Para nosotros, el filtrado de archivos adjuntos ha sido muy eficaz»
– web.mit.edu/net-security/Camp/2004/presentations/reillyb-mit2004.ppt (presentación de PowerPoint).
para emisores de correo electrónico
Temas en esta área:
Configuración del software para boletines informativos
Ejemplos de configuración de software para boletines informativos: GroupMail - Inxmail Professional - Joomla AcyMailing - MaxBulk Mailer - phplist - SendBlaster - WordPress MailPoet 3 - WordPress MailPoet 2 - WordPress Mailster
Facilitar la cancelación de la suscripción
Configuración automática de la opción de cancelar la suscripción a los mensajes de correo electrónico con un solo clic
aplicación bouncehandler
Analizar los mensajes rebotados, extraer los rebotes duros y los rebotes suaves
aplicación de correo electrónico
para enviar correos masivos directamente desde su cliente de correo electrónico
Subsecciones para emisores de correo electrónico
Configuración del software para boletines informativos
Para empezar a usar RealSender:
- Solicita una cuenta de prueba gratuita
- Modifique la configuración del correo saliente (SMTP) en su software de boletines informativos:
GroupMail - Inxmail Professional - Joomla AcyMailing - MaxBulk Mailer - phplist
SendBlaster - Sendy - WordPress MailPoet 3 - WordPress MailPoet 2 - WordPress Mailster
¿No está en la lista anterior? ¡ Contáctenos!
Como alternativa, ¡evalúe lala aplicación "copymail"!
Visite la página "Cliente de correo electrónico" si utiliza clientes de correo electrónico configurados individualmente.
Visite el área "Servidor de correo electrónico" si utiliza un sistema de correo electrónico centralizado. - Modifique la configuración de su dominio para autenticar los mensajes enviados con SPF
(esto generalmente se realiza después del período de prueba).
- ¿Por qué? Si desea que los correos electrónicos de su dominio se envíen a través de un servicio de terceros,
debe configurar su registro SPF para permitir la entrega desde las direcciones IP del proveedor de servicios.
De lo contrario, corre el riesgo de que los destinatarios rechacen todos los correos electrónicos enviados desde su dominio. - Configurar el registro SPF de RealSender es sencillo:
solo tienes que añadir include:spf.realsender.com a tu registro SPF y listo.
Firmamos automáticamente los correos electrónicos con DKIM, por lo que no necesita hacer nada más.
¿Preguntas? ¡ Contáctanos!
Subsecciones de la configuración del software del boletín informativo
Correo grupal
Correo grupal > Herramientas
Administrar cuentas > Nuevo
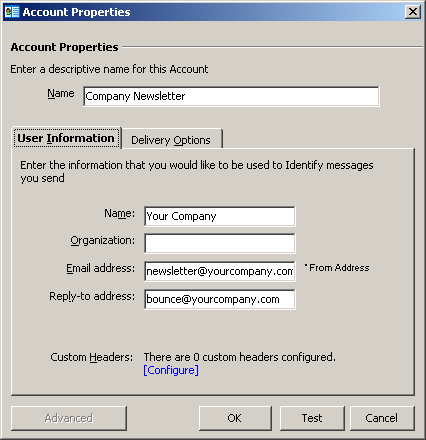
Propiedades de la cuenta
Nombre / Información del usuario:
complete el formulario con los datos de su empresa.
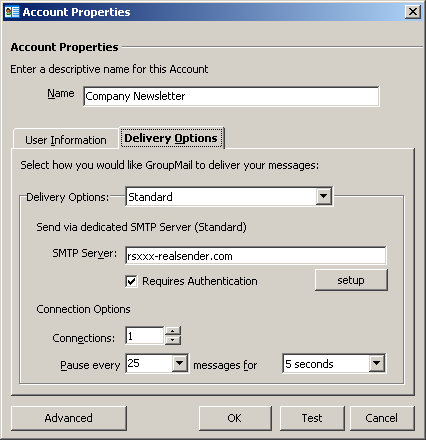
Opciones de entrega
Opciones de entrega: Estándar
Servidor SMTP: rsxxx-realsender.com
[x] Requiere autenticación
[configuración]
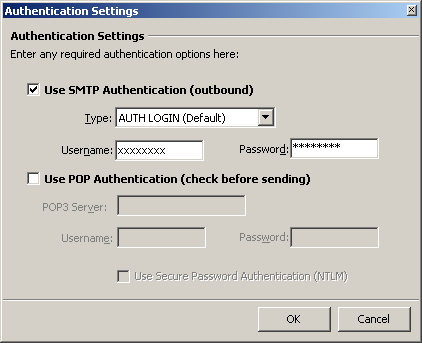
Configuración de autenticación
[x] Usar autenticación SMTP (saliente)
Tipo: INICIO DE SESIÓN CON AUTENTICACIÓN (Predeterminado)
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)
[DE ACUERDO]
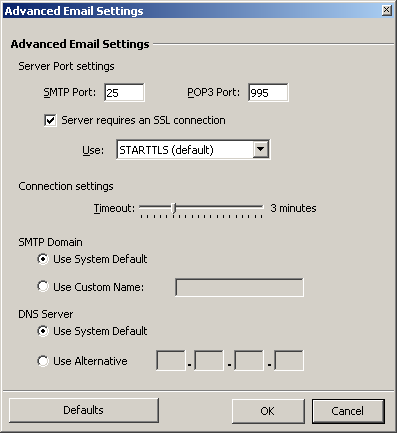
Configuración avanzada de correo electrónico
Puerto SMTP: 25
[x] El servidor requiere una conexión SSL
Uso: STARTTLS (predeterminado)
[DE ACUERDO]
Inxmail Professional
Configuración global > Administración
Servidor de correo > Envío de correos electrónicos
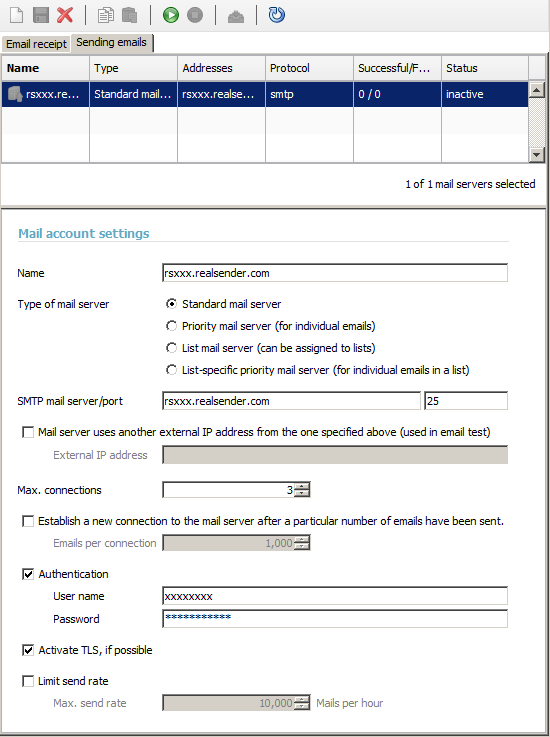
Configuración de la cuenta de correo electrónico
Nombre: rsxxx.realsender.com
Servidor de correo SMTP: rsxxx.realsender.com - Puerto: 25
Máximo de conexiones: 3
[x] Autenticación
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)[x] Activar TLS, si es posible
[Ahorrar]
[Activar la conexión con la cuenta del servidor de correo]
Joomla AcyMailing


Joomla > Componentes
AcyMailing > Configuración
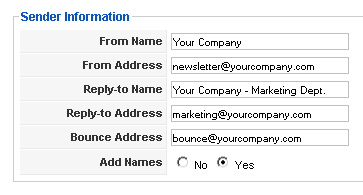
Información del remitente
Rellene el formulario con los datos de su empresa
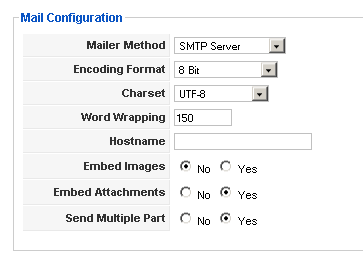
Configuración de correo
Método de envío de correo: Servidor SMTP
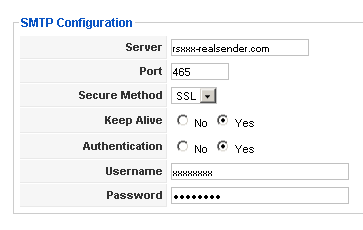
Configuración SMTP
Servidor: rsxxx.realsender.com
Puerto: 465
Método seguro: SSLMantener conexión: [x] Sí
Autenticación: [x] SíNombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)
MaxBulk Mailer
[Ajustes]
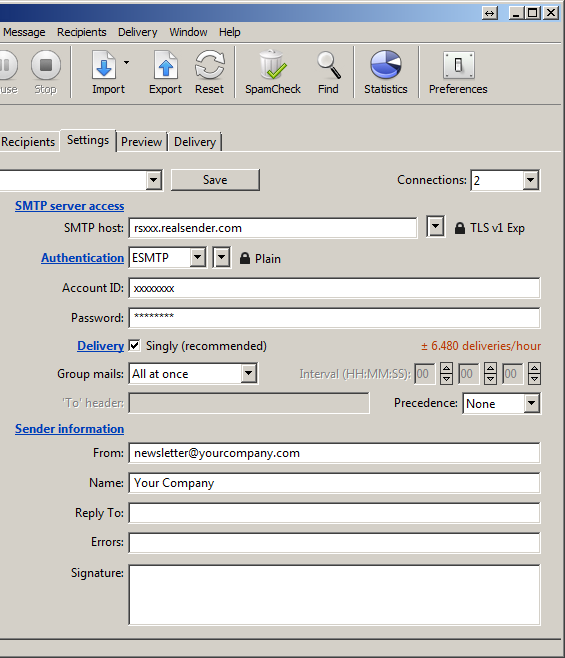
Ajustes
Conexiones: 2
Acceso al servidor SMTP
Host SMTP: rsxxx.realsender.com - TLS v1 EXP
Autenticación: ESMTP - Simple
ID de cuenta: (el que te enviamos)
Contraseña: (la que te enviamos)
Entrega: [x] Individual (recomendado)
Correo grupal: Todos a la vez
Información del remitente
De: (la dirección de correo electrónico del remitente)
Nombre: (descripción del remitente)
Menú desplegable (arriba a la izquierda)
[Guardar nueva cuenta como…]
Nombre: rsxxx
[Crear]
phplist
Configuración probada en:
phplist, versión 3
Atención: haga una copia de seguridad antes de realizar
cualquier cambio en los archivos de configuración de su servidor phplist
.
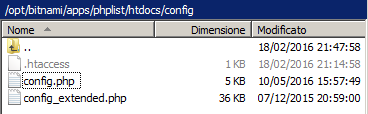
Rellena el archivo phplist/htdocs/config/config.php
con los datos correctos:
[…]
define('PHPMAILERHOST', 'rsxxx.realsender.com');
[…]
define('PHPMAILER',1);
define('PHPMAILER_SECURE','TLS');
$phpmailer_smtpuser = 'el que te enviamos'; $phpmailer_smtppassword = 'el que te enviamos';
$phpmailer_smtpport = 587;
$pageroot = '/';
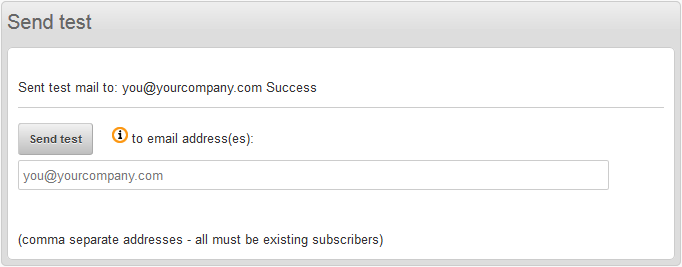
Enviar un mensaje de prueba (phplist > Campañas > Enviar una campaña > Enviar prueba):
SendBlaster
Mensajes > Enviar
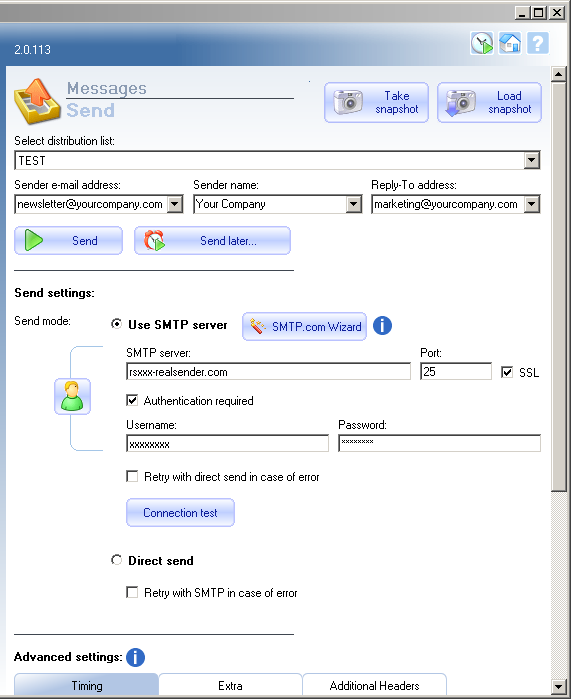
Enviar configuración:
Modo de envío: [x] Usar servidor SMTP
Servidor SMTP: rsxxx.realsender.com
Puerto: 25 - [x] SSL[x] Se requiere autenticación
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)
[Tomar instantánea]
Sendy

Sendy

Seleccione una marca > [Añadir una nueva marca]
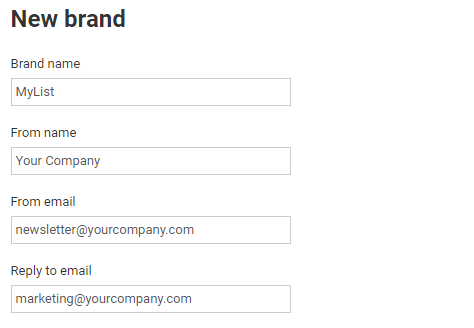
Nueva marca
Nombre de la marca
De nombre
Desde el correo electrónico
Responder al correo electrónico
(Rellene el formulario con el nombre de la lista y los datos de su empresa)
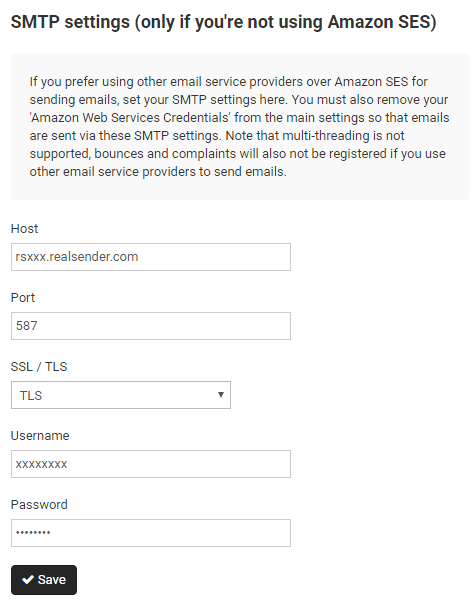
Configuración SMTP
Host: rsxxx.realsender.com
Puerto: 587
SSL / TLS: TLS
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)
[Ahorrar]
WordPress MailPoet 3
WordPress
MailPoet > Configuración
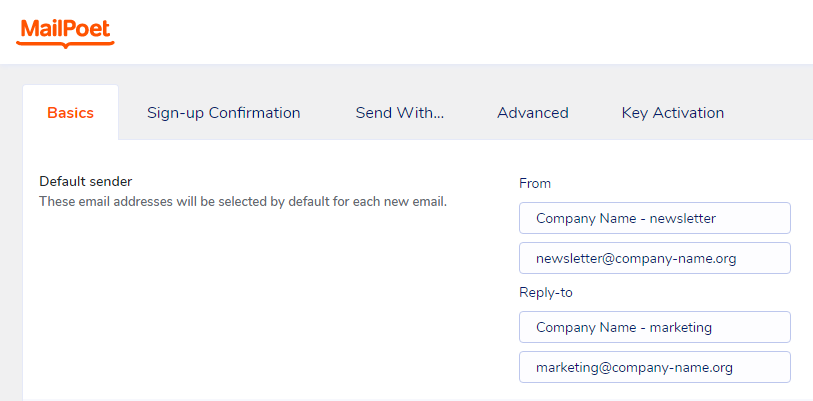
Información básica > Remitente predeterminado
(rellene el formulario con los datos de su empresa)
De:
Nombre de la empresa - boletín informativo (descripción)
newsletter@company-name.org (dirección de correo electrónico)Responder a [
Nombre de la empresa] - marketing (descripción)
marketing@company-name.org (dirección de correo electrónico)
[Guardar configuración]
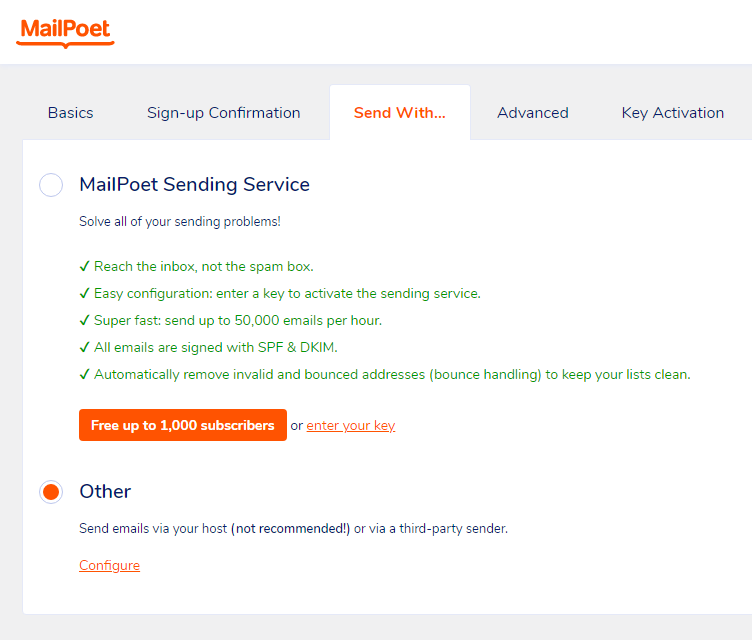
Enviar con…
[x] Otro
Envíe correos electrónicos a través de su proveedor de alojamiento (¡no recomendado!)
o a través de un remitente externo.[Configurar]
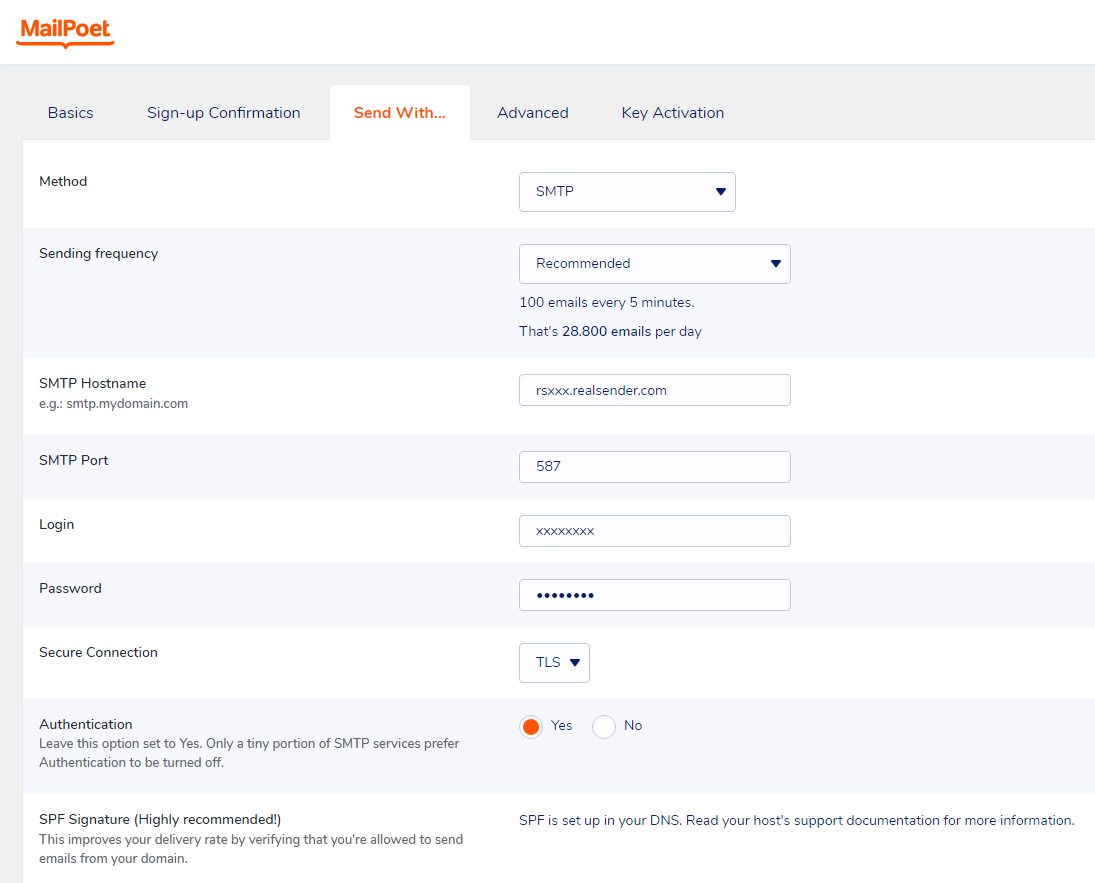
Enviar con…
Método: SMTP
Frecuencia de envío: Recomendada
(100 correos electrónicos cada 5 minutos. Eso equivale a 28.800 correos electrónicos al día).Nombre de host SMTP: rsxxx.realsender.com
Puerto SMTP: 587
Iniciar sesión: (el que te enviamos)
Contraseña: (la que te enviamos)
Conexión segura: TLS
Autenticación: [x] Sí
[Guardar configuración]
Para acceder a las funciones y el soporte Premium, en la página de precios de Mailpoet,
seleccione la opción "Solo quiero la versión Premium sin envío de correos".
De esta forma, podrá seguir utilizando RealSender,
combinándolo con una dirección de correo electrónico específica para recibir los correos rebotados.
También será necesario instalar el plugin “Bounce Handler Mailpoet”.
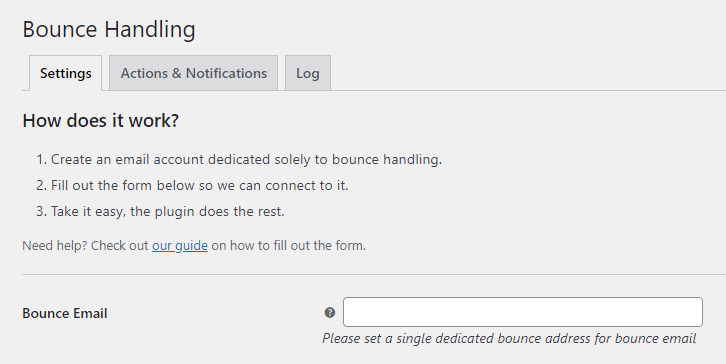
Manejo del rebote
Correo electrónico de rebote:
Configure una única dirección de correo electrónico de rebote dedicada para los correos electrónicos de rebote.
Por favor, contacte con nuestro equipo de soporte para [configurar el buzón para que reciba los mensajes rebotados](../../bouncehandler-app/newsletter-mailboxes)
WordPress MailPoet 2
WordPress
MailPoet > Configuración
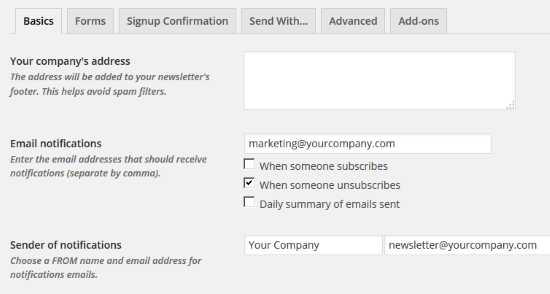
Lo esencial
Notificaciones por correo electrónico:
complete con la dirección de correo electrónico correcta.Remitente de notificaciones:
complete con el
nombre y la dirección de correo electrónico del remitente
[Guardar configuración]
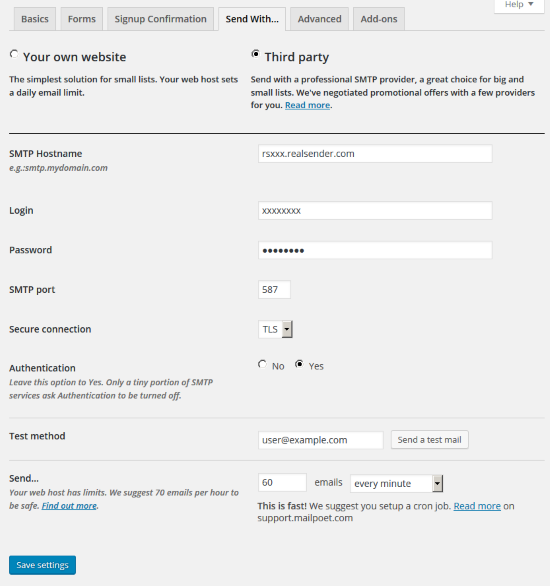
Enviar con…
[x] Terceros
Nombre de host SMTP: rsxxx.realsender.com
Iniciar sesión: (el que te enviamos)
Contraseña: (la que te enviamos)
Puerto SMTP: 587
Conexión segura: TLS
Autenticación: [x] Sí
Enviar… 60 correos electrónicos cada minuto
[Guardar configuración]
WordPress MailPress
WordPress > Plugins
MailPress > Configuración
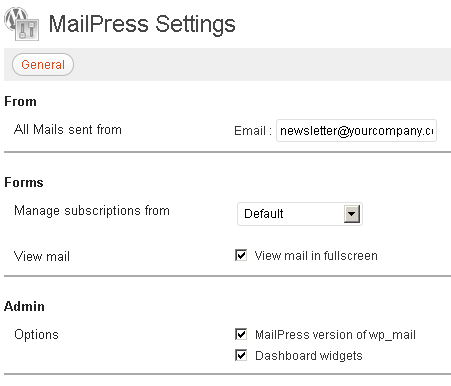
General
De: Todos los correos enviados desde:
complete el formulario con la dirección de correo electrónico y el nombre del remitente.
Si es la primera vez que configura MailPress,
debe pulsar [Guardar cambios]
para ver las opciones de configuración adicionales (SMTP, Prueba, Registros).
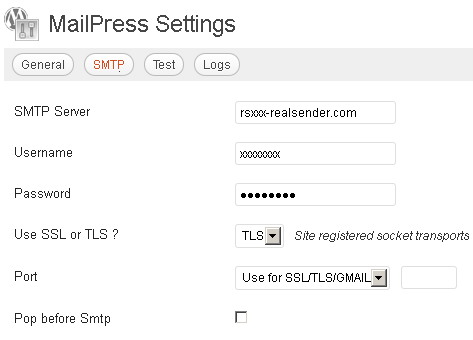
SMTP
Servidor SMTP: rsxxx.realsender.com
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)¿Usar SSL o TLS? TLS
Puerto: Utilizar para SSL/TLS/GMAIL
Correo electrónico de WordPress
WordPress
Configuración > Boletín informativo
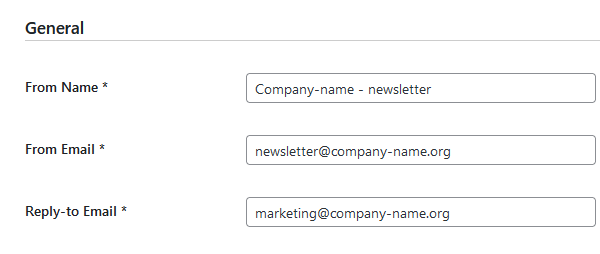
General
De Nombre:
Desde el correo electrónico:
Responder al correo electrónico:
(Rellene el formulario con los datos de su empresa)
[Guardar cambios]
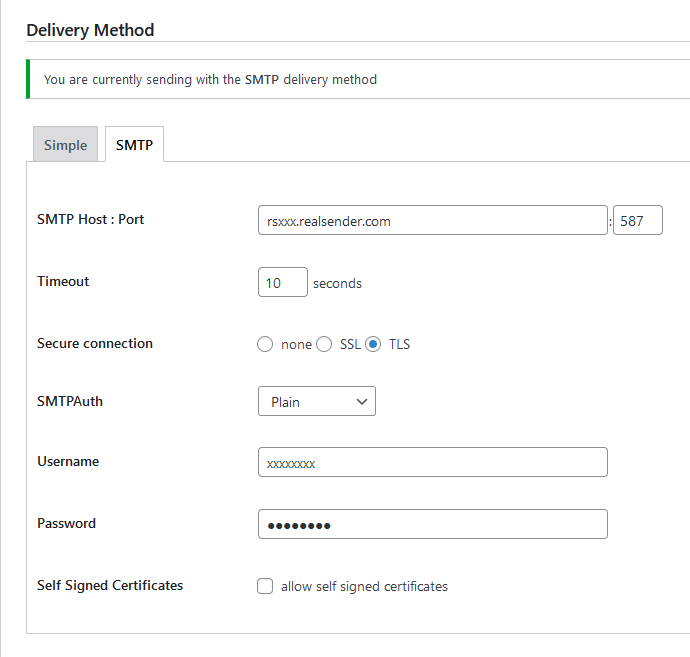
Método de entrega
[SMTP]
Servidor SMTP: Puerto rsxxx.realsender.com: 587
Tiempo de espera: 10 segundos
Conexión segura: [x] TLS
SMTPAuth: Simple
Nombre de usuario: (el que te enviamos)
Contraseña: (la que te enviamos)
[Guardar cambios]
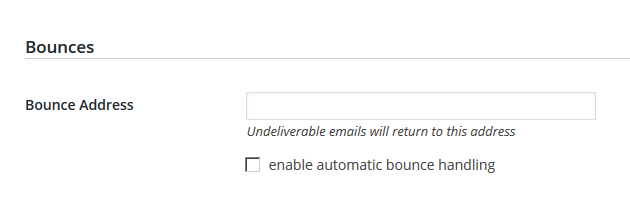
Rebotes
Dirección de rebote:
Los correos electrónicos no entregables se devolverán a esta dirección.
Por favor, contacte con nuestro equipo de soporte para [conseguir que el buzón reciba los mensajes rebotados](../../newsletter-mailboxes)
Facilitar la cancelación de la suscripción
Ofrezca siempre a los destinatarios una forma sencilla de darse de baja de sus mensajes. Permitir que las personas opten por no recibir sus mensajes puede mejorar las tasas de apertura, las tasas de clics y la eficiencia del envío. Importante: Si envía más de 5000 mensajes al día, sus mensajes de marketing y los mensajes a los que se suscribe deben permitir la cancelación de la suscripción con un solo clic. — Gmail, Directrices para remitentes de correo electrónico, 2024Obtenga más información sobre los encabezados List-Unsubscribe en RFC 2369 y RFC 8058.
Tras constatar que la mayoría de nuestros clientes NO utilizaban los encabezados List-Unsubscribe: en los mensajes que enviaban,
decidimos añadirlos automáticamente a cada mensaje, solo si dichos encabezados no estaban ya presentes.
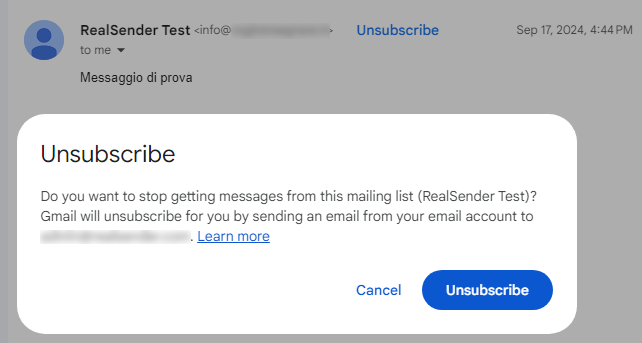
Las solicitudes de cancelación DEBEN SER PROCESADAS en un plazo de dos días.
NO debe responder con una solicitud de baja de ninguna otra manera.
Gmail y otros proveedores generarán automáticamente un correo electrónico
que se enviará a la dirección que nos proporciones (incluso si son varias).
Alternativamente, en la dirección web: rsXXX-realsender.com/unsubs
puede acceder a todas las solicitudes de cancelación de suscripción recibidas en los últimos siete días,
en formato JSON, como se muestra en el ejemplo a continuación:
{ "mailbox": "rsXXX", "id": "20241107T001800-0000", "from": "<john.doe@gmail.com> ", "a": [ "<abuse@rsXXX-realsender.com> " ], "asunto": "RealSender :: rsXXX Nov-7 4A6NDqsl008203 :: por favor, CANCELA mi suscripción ::", "fecha": "2024-11-07T00:18:00.938050657+01:00", "posix-millis": 1730935080938, "tamaño": 4350, "visto": false },aplicación bouncehandler
El envío repetido de correos a destinatarios incorrectos o inactivos se considera una práctica de spam.
En los últimos años, cada vez más servidores SMTP han sido incluidos en listas negras por este motivo.
El error más notorio se produce cuando el buzón de correo de la dirección Mail-From/Return-Path,
que recibe los mensajes rebotados, está lleno o no existe.
Si al enviar miles de mensajes se devuelve el 20%, es fácil llenar incluso una bandeja de entrada grande en cuestión de minutos.
Recibir todos los mensajes rebotados sin leerlos podría considerarse un fallo menor.
Sigues enviando correos a direcciones que rebotan, con detalles de error que a nadie le importan.
En ambos casos, el resultado es que el servidor SMTP queda en la lista negra. De esta forma,
no solo los mensajes no se entregarán a destinatarios no válidos, sino que los destinatarios válidos también los recibirán como SPAM.
Para solucionar el primer problema, llevamos mucho tiempo ofreciendo buzones de correo para boletines informativos . Analizar los mensajes rebotados es más difícil y requiere una herramienta que funcione muy bien.
Elegimos “Sisimai: Mail Analyzing Interface”, anteriormente conocido como bounceHammer 4: un analizador de correo con errores.
de un software de código abiertoque analiza los correos de rebote RFC5322 y genera datos estructurados en formato JSON.
Para hacerse una idea de todos los códigos de error posibles que analiza Sisimai, consulte "The SMTP Field Manual",
una recopilación de respuestas de códigos de error SMTP sin procesar de los principales proveedores de servicios de correo electrónico.
La lista de bloqueo automática
Implementar el controlador de rebote dentro de RealSender es sencillo.
- activar el “buzón de correo del boletín informativo”
- Configure su aplicación de envío para que utilice la nueva dirección Return-Path
- Solicitar verificar la configuración y activar el "controlador de rebotes"
La aplicación “bouncehandler” comienza a comprobar los mensajes rebotados.
Se activan dos listas de bloqueo:
-
La lista negra de rebotes permanentes
contiene todas las direcciones de correo electrónico que generaron un error permanente,
como usuario desconocido o host inaccesible.
El registro semanal de rebotes permanentes está disponible en la dirección web:
https://…hardbounces.email.weekly -
La lista negra de rebotes suaves
contiene todas las direcciones de correo electrónico que generaron tres o más errores transitorios,
como buzón lleno, con al menos una semana de diferencia entre sí.
El registro semanal de rebotes suaves está disponible en la dirección web:
https://…softbounces.email.weekly
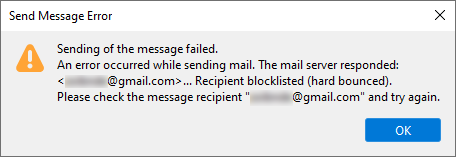
Enviar mensajes a un destinatario bloqueado generará un error como este:
Gestiona tus bloques de forma independiente
Le proporcionamos los siguientes archivos,
como direcciones web, protegidas por contraseña o dirección IP:
https://…bounces.json
los detalles de los rebotes recibidos en los últimos siete días, en formato JSON, como por ejemplo:
{ "feedbacktype": "", "addresser": "info@circuitocinemascuole.com", "diagnostictype": "SMTP", "timezoneoffset": "+0200", "lhost": "linp.arubabusiness.it", "destination": "gmail.com", "timestamp": 1635536166, "senderdomain": "circuitocinemascuole.com", "deliverystatus": "5.1.1", "token": "daad8f8fc89cef70e1406a9d2b38be6c35326e03", "recipient": "...@gmail.com", "subject": "Prenotazioni aperte_Giornata Internazionale dei Diritti dell'Infanzia e dell'Adolescenza_Film FIGLI DEL SOLE", "origen": "/home/rs109-bounce/Maildir/new/1635528969.21113_0.rsbox.realsender.com", "rhost": "gmail-smtp-in.l.google.com", "reason": "userunknown", "diagnosticcode": "550-5.1.1 La cuenta de correo electrónico a la que intentó acceder no existe. Intente verificar la dirección de correo electrónico del destinatario para detectar errores tipográficos o espacios innecesarios. Obtenga más información en https://support.google.com/mail/?p=NoSuchUser z3si7494964ybg.507 - gsmtp 503 5.5.1 RCPT first. z3si7494964ybg.507 - gsmtp", "messageid": "McuPi4DjtlyhvlSMVNB4wTXsUKQeIy6XwlKoAZuJ4@www.circuitocinemascuole.com", "listid": "", "action": "failed", "softbounce": 0, "replycode": "550", "catch": null, "alias": "", "smtpagent": "Sendmail", "smtpcommand": "DATA" },https://…hardbounces.json
Los detalles de los rebotes duros 1 recibidos en los últimos siete días, en formato JSON.
https://…hardbounces.email
la lista de direcciones de correo electrónico que generaron un rebote permanente 1 en los últimos siete días
1 = criterios de selección: softbounce == 0
https://…softbounces.json
Los detalles de los rebotes suaves 2 recibidos en los últimos siete días, en formato JSON.
https://…softbounces.email
la lista de direcciones de correo electrónico que generaron un rebote suave 2 en los últimos siete días
2 = criterios de selección: softbounce == 1
Estos son los mismos archivos que utiliza la lista de bloqueo automática:
https://…hardbouncesfull.email
la lista de todas las direcciones de correo electrónico que generaron dos o más rebotes permanentes
con al menos una semana de diferencia entre sí.
https://…softbouncesfull.email
la lista de todas las direcciones de correo electrónico que generaron tres o más rebotes suaves
con al menos una semana de diferencia entre sí.
Subsecciones de la aplicación bouncehandler
buzones de correo de boletines informativos
Para recibir los mensajes rebotados generados al enviar boletines informativos y correos masivos,
debe configurar buzones de correo adicionales (por ejemplo, bounce@…).
y, opcionalmente, un buzón de correo para recibir correos electrónicos de respuesta (por ejemplo, news@…)
si desea filtrarlos y enviar respuestas automáticas a las solicitudes más comunes.
Por este motivo, hemos introducido dos buzones de correo asociados a su cuenta de RealSender:
bounce@email.youremaildomain.com -> bounce@rsXXX-realsender.com
news@email.youremaildomain.com -> news@rsXXX-realsender.com
Explicación:
Usar una dirección Mail-From (también conocida como dirección de rebote/ruta de retorno/dirección de sobre) con un dominio distinto al de la dirección From rompería la autenticación DMARC. Para usar los "buzones de correo de boletines informativos", debe configurar un subdominio de la dirección From. Por ejemplo, si la dirección From es: offers@youremaildomain.com, el subdominio podría ser: email.youremaildomain.com. El CNAME rsXXX-realsender.com y la dirección Mail-From se convertirían en: bounce@email.youremaildomain.comLa configuración sugerida sigue las reglas
para enviar correos electrónicos compatibles con DMARC en nombre de los clientes.
DMARC permite enviar correos electrónicos autenticados utilizando un subdominio (como email.tudominio.com) y seguir utilizando el dominio de nivel superior en el encabezado From: (por ejemplo, From: offers@tudominio.com).
No se requieren configuraciones adicionales en el DNS de su nombre de dominio.
Según la sección 2.4 de la RFC1912: Un registro CNAME no puede coexistir con ningún otro dato. En otras palabras, si email.youremaildomain.com es un alias de rsXXX-realsender.com, no puede tener también un registro MX para email.youremaildomain.com, ni un registro A, ni siquiera un registro TXT Los buzones de correo se han configurado para que puedan recibir
grandes cantidades de correos electrónicos en poco tiempo, como en el caso de los mensajes rebotados.
¡¡¡Tenga en cuenta: los mensajes de correo electrónico se eliminan automáticamente después de 7 días!!!
Para descargar los correos electrónicos, configure su cliente de correo electrónico,
o la aplicación que analiza los mensajes rebotados,
con la siguiente dirección de servidor POP3: pop.rsXXX-realsender.com.
Los nombres de usuario y las contraseñas están disponibles en el área restringida del sitio web.
cancelar la suscripción con bloqueo
Si no están presentes, RealSender agrega automáticamente los encabezados List-Unsubscribe
a sus mensajes enviados, como se describe en la página “facilite la cancelación de la suscripción”.
En la aplicación de mensajería del destinatario,
después de hacer clic en el enlace "Cancelar suscripción", aparece una solicitud de confirmación:
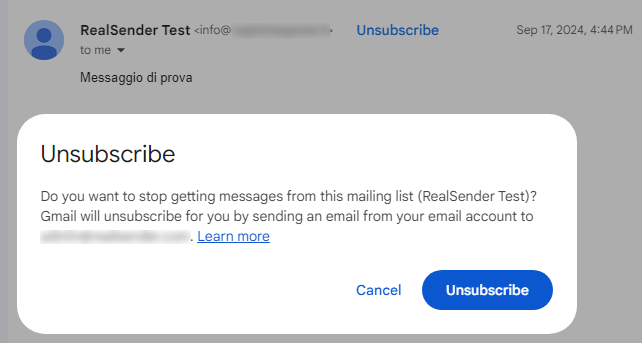
Tras la solicitud recibida, el proveedor nos envía la notificación de cancelación,
que entregamos inmediatamente a la dirección de correo electrónico indicada por el cliente, incluso a más de una,
con el asunto: “RealSender :: rsXXX MM-DD #EMAILID# :: por favor, CANCELAR mi suscripción ::”.
La lista de bloqueo automática
La aplicación “bouncehandler” comprueba automáticamente si hay solicitudes de baja de suscripción
y bloquea los nuevos correos electrónicos de los destinatarios que han solicitado no recibir correos electrónicos en el futuro.
La lista de bloqueo de "cancelaciones de suscripción" está activada:
contiene todas las direcciones de correo electrónico que han solicitado la baja
mediante la función "List-Unsubscribe", como se describe anteriormente.
El registro semanal de todas las "cancelaciones de suscripción" está disponible en la dirección web:
https://…unsubs.email.weekly
El envío de mensajes a un destinatario que se encuentra en la lista de bloqueo dará como resultado un error como este:
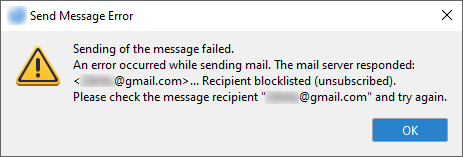
Gestiona tus bloques de forma independiente
Le proporcionamos los siguientes archivos,
como direcciones web, protegidas por contraseña o dirección IP:
https://…unsubs.json
los detalles de las solicitudes de cancelación de suscripción recibidas en los últimos siete días, en formato JSON, tales como:
{ "mailbox": "rsXXX", "id": "20241121T181856-0088", "from": "John Doe<john.doe@bogusemail.net> ", "a": [ "<abuse@rsXXX-realsender.com> " ], "asunto": "RealSender :: rsXXX Nov-1 4ALGbKtb016000 :: por favor, CANCELAR mi suscripción ::", "fecha": "2024-11-21T18:18:56.908809804+01:00", "posix-millis": 1732209536908, "tamaño": 4057, "visto": false },https://…unsubs.email
la lista de direcciones de correo electrónico que han solicitado la baja en los últimos siete días
Estos son los mismos archivos que utiliza la lista de bloqueo automática:
https://…unsubssfull.email
la lista de todas las direcciones de correo electrónico que solicitaron la baja, en orden alfabético
aplicación de correo electrónico
La aplicación "copymail" de RealSender te permite enviar correos masivos,
hasta a miles de destinatarios, directamente desde tu cliente de correo electrónico.
En tres sencillos pasos:
- Sube tu lista de destinatarios
- Envía el mensaje que deseas distribuir a la dirección de correo electrónico "list-post" que te proporcionaremos
- aprueba el mensaje para iniciar la entrega
Cada destinatario recibirá el mensaje como si se lo hubieran enviado únicamente a él mismo,
con tu dirección de correo electrónico como remitente.
Características esenciales:
Lista de miembros
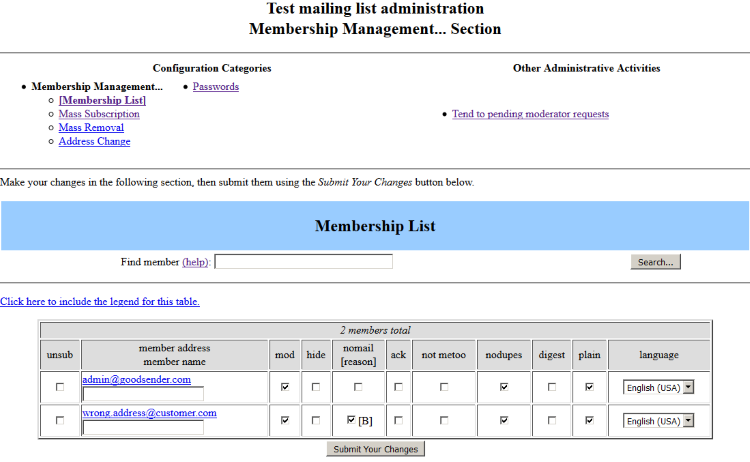
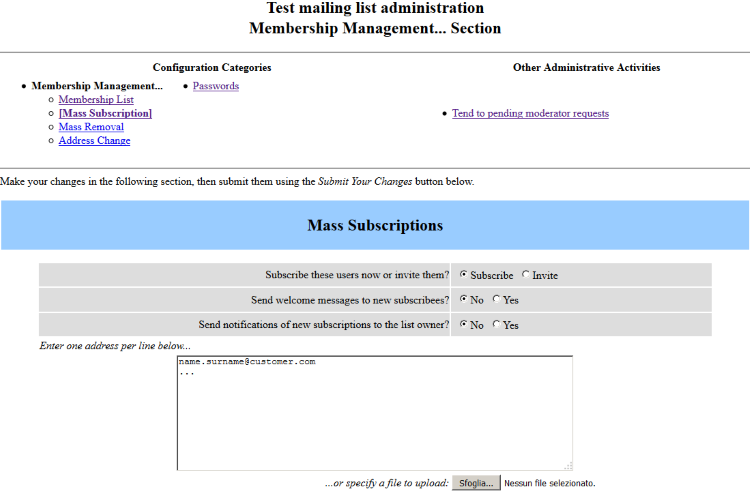
Suscripciones masivas
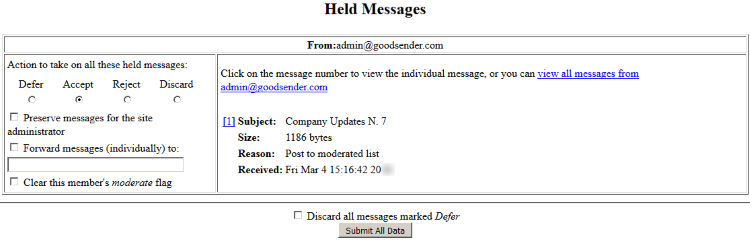
Mensajes en espera (pendientes de aprobación)
Subsecciones de la aplicación copymail
gestión automática de rebotes
El envío repetido a destinatarios incorrectos o inactivos se considera un "comportamiento de spam"
La aplicación "copymail" de RealSender gestiona esto de forma automática y transparente.
El destinatario solo verá al remitente original, quien seguirá recibiendo respuestas de los destinatarios.
Los mensajes de correo electrónico contienen una cabecera invisible para el destinatario. Se llama «Return-Path» y permite enviar mensajes de error a otra dirección de correo electrónico.
Copymail la rellena automáticamente con información valiosa que, además de permitir su recepción, le permite determinar desde qué lista se envió el mensaje y qué dirección de correo electrónico generó el error.
A continuación se muestra un ejemplo del encabezado insertado en un mensaje,
enviado desde la lista "test" al destinatario "wrong.address@customer.com":
Return-Path:
La aplicación identifica dos tipos de errores:
rebote duro (código de estado 5.XXX.XXX): la dirección de correo electrónico generó un error permanente
como "550 5.1.1 … Usuario desconocido" o "5.1.2 … Host desconocido".
Un error permanente indica que nunca debe volver a enviar a ese destinatario.
rebote suave (código de estado 4.XXX.XXX): la dirección de correo electrónico generó un error temporal
como "452 4.2.2 … Buzón lleno".
Un error transitorio indica que puede volver a intentar la entrega en el futuro.
Aquí tienes una breve descripción de cómo funciona la gestión automática de rebotes:
-
Tras tres rebotes permanentes (error definitivo, por ejemplo, "usuario desconocido") o seis rebotes temporales (error transitorio, por ejemplo, "buzón lleno"), el destinatario queda bloqueado y se añade una marca de verificación en la columna "nomail" de la lista de suscriptores.
-
Una vez bloqueado el destinatario, se envían tres mensajes con el texto "Su suscripción a la lista... ha sido desactivada" antes de que se elimine al destinatario de la lista.
-
Cuando se elimina al destinatario de la lista, el administrador recibe una notificación por correo electrónico.
Nota: Solo un error por día afecta la puntuación del suscriptor, por lo que incluso si se reciben diez rebotes en el mismo día, la puntuación solo aumentará en uno.
Todas estas operaciones pueden parecer sencillas y manejables incluso manualmente por un operador.
Esto solo es posible con cantidades muy pequeñas, hasta unos pocos cientos de destinatarios.
En promedio, alrededor del 20% de los mensajes enviados son devueltos.
Por cada 1000 correos electrónicos, aproximadamente 200 son rechazados,
lo que se vuelve inmanejable sin la ayuda de un sistema automatizado.
gestión de bajas
1. El uso de sistemas automatizados de llamadas y comunicaciones sin intervención humana (máquinas de llamadas automáticas), máquinas de fax (fax) o correo electrónico con fines de marketing directo solo podrá permitirse respecto de los suscriptores o usuarios que hayan dado su consentimiento previo. 2. No obstante lo dispuesto en el apartado 1, cuando una persona física o jurídica obtenga de sus clientes sus datos de contacto electrónicos para el envío de correo electrónico, en el contexto de la venta de un producto o servicio, de conformidad con la Directiva 95/46/CE, dicha persona física o jurídica podrá utilizar estos datos de contacto electrónicos para el marketing directo de sus propios productos o servicios similares, siempre que se ofrezca a los clientes la oportunidad clara y específica de oponerse, de forma gratuita y sencilla, a dicho uso de los datos de contacto electrónicos en el momento de su recogida y con cada mensaje, en caso de que el cliente no se haya opuesto inicialmente a dicho uso. -- Comunicaciones no solicitadas, extracto del artículo 13 de la Directiva 2002/58/CEEsta regla, ahora obsoleta, todavía se utiliza como base de principios. En resumen:
- Los destinatarios deben haber solicitado recibir mensajes
- La única excepción es si ya son clientes, e incluso en ese caso
siempre se les debe dar la opción de cancelar la suscripción.
Más allá de las implicaciones legales, el incumplimiento de estas sencillas normas conlleva, en esencia, a ser etiquetado como "spammer". El daño causado puede incluso provocar la imposibilidad de contactar con aquellos destinatarios que desean recibir sus comunicaciones.
La aplicación “copymail” de RealSender proporciona un enlace a una página de “opciones” para darse de baja de cada lista,
que el cliente puede incluir en los mensajes de correo electrónico. Aquí hay un ejemplo:
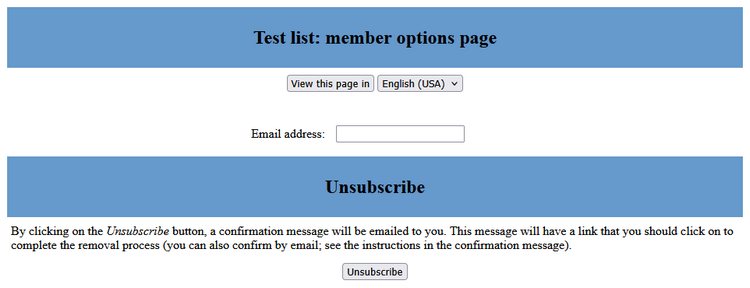
Tras completar el formulario, la dirección introducida recibirá un correo electrónico
invitándoles a hacer clic en el enlace para confirmar la cancelación:
Hemos recibido una solicitud para eliminar su dirección de correo electrónico de nuestra lista de correo. Para confirmar que desea darse de baja, visite esta página web: (dirección web para confirmar la baja)Este mismo mensaje se envía a quienes solicitan darse de baja
mediante el encabezado “List-Unsubscribe: …”, que se inserta automáticamente en cada correo electrónico enviado.
Este encabezado permite que las aplicaciones de correo web, como Gmail, activen el enlace "Cancelar suscripción"
directamente en la interfaz, sin que el usuario tenga que buscarlo en el mensaje.
Para recibir notificaciones de todas las bajas de suscripción realizadas de forma independiente por los destinatarios, se recomienda
activar la función de notificación a la dirección de correo electrónico del administrador
desde las "Opciones generales" de la lista:

para integradores de sistemas
Temas en esta área:
SMTP sin autenticación
enviar mensajes de correo electrónico sin autenticación
SMTP con nombre de host dedicado
Utilice su propio subdominio, como por ejemplo: smtp.tudominio.com
envío a través de la API
Cómo enviar mensajes de correo electrónico a través de una API
envío a través de solicitud HTTP
Cómo recibir por correo electrónico el resultado de las solicitudes HTTP generadas por formularios web o mensajes de texto
envío a través del creador de formularios
crea formularios sencillos, recibe los datos en tu correo electrónico
envío a través de link builder
Inserta enlaces personalizados prellenados en tus correos electrónicos y recibe comentarios al instante
gestor de claves de código de usuario
crea y envía un código alfanumérico que el usuario introduce al iniciar sesión en un sistema protegido
aplicación emailconnect
la herramienta de desarrollo visual basada en flujo que integra el correo electrónico con dispositivos y servicios en línea
aplicación de proxy inverso
El servidor proxy de correo electrónico que simplifica las comunicaciones electrónicas
Subsecciones para integradores de sistemas
SMTP sin autenticación
En ocasiones, los programas antiguos o las aplicaciones muy sencillas
no permiten realizar una autenticación segura como la que requiere RealSender.
La solución consiste en habilitar un puerto abierto para que el tráfico pase a través del servidor SMTP,
comprobando únicamente la dirección IP de la conexión y la dirección de correo electrónico del remitente.
De esta forma, podrás enviar tus correos electrónicos sin autenticación,
pero siempre se te permitirá autenticarte cuando sea posible.
Los socios de RealSender y las grandes organizaciones
pueden actualizar de forma independiente la lista de direcciones IP autorizadas.
SMTP con nombre de host dedicado
El nombre de host SMTP corporativo se utiliza en la configuración de varias aplicaciones.
Cambiarlo es una actividad propensa a errores que requiere tiempo.
RealSender te permite definir tu subdominio, como por ejemplo:
smtp.tudominiodecorreo.comNos encargaremos de todo, incluidos los certificados SSL
necesarios para la autenticación SMTP segura.
Esta configuración le brindará total tranquilidad,
sabiendo que el nombre de host SMTP está bajo su control.
Su personal de TI no tendrá que recordar dónde está configurado,
ya que no será necesario modificarlo.
Tenga en cuenta: la configuración especial requerida
implica un coste anual adicional
que se especificará durante la fase de oferta.
envío a través de la API
Temas en esta área:
Descripción general de la API
Dirección del servidor, parámetros obligatorios, respuestas JSON
detalles de la API
conjunto de caracteres, tipo de contenido, parámetros opcionales, respuestas JSON
ejemplos de API
Ejemplos de PHP y cURL
Ejemplos de API con archivos adjuntos
Ejemplos de PHP y cURL con archivos adjuntos
Subsecciones del envío a través de la API
Descripción general de la API
RealSender te permite enviar mensajes de correo electrónico a través de una API (Interfaz de Programación de Aplicaciones).
De esta forma, puede enviar los correos electrónicos directamente desde su aplicación, sin pasar por SMTP (Protocolo simple de transferencia de correo). Actualmente, solo admitimos solicitudes POST.
Dirección del servidor:
https://rsXXX-api.realsender.com/mail/send
Parámetros requeridos/obligatorios:
| usuario de API | nombre de usuario de autenticación |
| apipass | contraseña de autenticación |
| de | dirección de correo electrónico del remitente |
| a | dirección de correo electrónico del destinatario |
| sujeto | asunto del correo electrónico |
| texto | Cuerpo del correo electrónico en texto plano |
| html | Cuerpo del correo electrónico en formato HTML |
Si todo está correcto, se enviará el mensaje y recibirá una respuesta JSON positiva:
{"success":true}
En caso de errores, obtendrá algo como esto:
{"success":false,"errorMsgs":["Por favor, proporcione el valor de 'subject'."]}
detalles de la API
El contenido debe enviarse utilizando la codificación internacional UTF-8.
Para comprobarlo, añada «€uro» al asunto y envíelo. Si la codificación es incorrecta, recibirá esta advertencia JSON:
{"success":false,"errorMsgs":["El valor de 'subject' no está codificado correctamente. Debe estar codificado en UTF-8."]}
Dependiendo de si ha rellenado uno o ambos campos “texto” y “html”, los mensajes se enviarán utilizando uno de estos “Content-Type”:
| texto | texto/plano (solo texto) |
| html | texto/html (solo HTML) |
| texto+html | multipart/alternative (tanto texto como html) determinará qué parte se muestra. |
Parámetros no obligatorios/opcionales:
| denombre | Descripción del remitente |
| para nombrar | descripción del destinatario |
| responder | Dirección de correo electrónico que recibirá las respuestas |
| ruta de retorno | La dirección de correo electrónico que recibirá los correos rebotados debe figurar entre los remitentes autorizados de RealSender. |
| cc | dirección de correo electrónico de copia carbón |
| nombre de la cuenta | Descripción de la copia carbón |
| bcc | dirección de correo electrónico con copia oculta |
| nombre_de_ccc | Descripción de la copia carbón oculta |
| adjuntar | Archivo(s) a adjuntar: puede(n) estar presente(s) varias veces en el formulario; peso máximo de 3 MB; el contenido del archivo debe ser parte de la solicitud HTTP POST multipart; se requiere enctype=“multipart/form-data” para INPUT TYPE=FILE |
Los campos Para, CC y CCO pueden contener una única dirección de correo electrónico o una lista de direcciones de correo electrónico separadas por comas.
En RealSender, el número total de destinatarios de cada correo electrónico está limitado a 25 (puede aumentarse hasta 100).
Las respuestas del servidor están en formato JSON (JavaScript Object Notation):
| Correo electrónico enviado | {"éxito":verdadero} |
| Correo electrónico NO enviado | {"éxito":falso,"errorMsgs":["..."]} |
ejemplos de API
Método sin CURL para solicitudes POST con PHP
<?php $url = 'https://rsXXX-api.realsender.com/mail/send'; $data = array('apiuser' =>'el que te proporcionamos', 'apipass' => 'el que te proporcionamos', 'from' => 'sender@example.com', 'to' => 'recipient@example.com', 'subject' => 'asunto del mensaje', 'text' => 'cuerpo del correo electrónico en texto plano', 'html' => 'cuerpo del correo electrónico en formato HTML'); // usa la clave 'http' incluso si envías la solicitud a https://... $options = array( 'http' => array( 'header' => "Content-type: application/x-www-form-urlencoded\r\n", 'method' => 'POST', 'content' => http_build_query($data), ), ); $context = stream_context_create($options); $result = file_get_contents($url, false, $context); var_dump($result); ?>Método CURL para solicitud POST
curl -d 'apiuser=el que te proporcionamos&apipass=el que te proporcionamos&from=sender@example.com&to=recipient@example.com&subject=asunto del mensaje&text=cuerpo del correo electrónico en texto plano&html=cuerpo del correo electrónico en formato HTML'https://rsXXX-api.realsender.com/mail/sendEjemplos de API con archivos adjuntos
Solicitud POST con archivos adjuntos (máximo 5: adjunto1, adjunto2, …)
Método sin CURL con PHP
<?php require_once 'HTTP/Request2.php'; $config = array('use_brackets' =>false, ); $request = new HTTP_Request2('https://rsXXX-api.realsender.com/mail/send', HTTP_Request2::METHOD_POST, $config); $data = array('apiuser' => 'el que te proporcionamos', 'apipass' => 'el que te proporcionamos', 'from' => 'sender@example.com', 'to' => 'recipient@example.com', 'subject' => 'asunto del mensaje', 'text' => 'cuerpo del correo electrónico en texto plano', 'html' => 'cuerpo del correo electrónico en formato HTML'); foreach ($data as $k => $d) { $request->addPostParameter($k, $d); }; $request->addUpload('attach1', './sample.pdf', 'sample.pdf', 'application/pdf'); $request->addUpload('attach2', './sample.txt', 'sample.txt', 'text/plain'); $result = $request->send(); var_dump($result); ?>Solicitud POST con archivos adjuntos mediante
el método CURL.
curl -F 'apiuser=el que te proporcionamos' \ -F 'apipass=el que te proporcionamos' \ -F 'from=sender@example.com' \ -F 'to=recipient@example.com' \ -F 'subject=asunto del mensaje' \ -F 'text=cuerpo del correo electrónico en texto plano' \ -F 'html=cuerpo del correo electrónico en formato HTML' \ -F 'attach=@sample.pdf;type=application/pdf' \ -F 'attach=@sample.txt;type=text/plain' \ https://rsXXX-api.realsender.com/mail/sendenvío a través de solicitud HTTP
Temas en esta área:
descripción general
Dirección del script, parámetros obligatorios, campos ocultos y no ocultos
detalles
Parámetros no obligatorios/opcionales, campos ocultos y no ocultos
Ejemplo de formulario web
Ejemplo sencillo de formulario web HTML
Ejemplo de conversión de SMS a HTTP
Ejemplo de configuración de reenvío de SMS a HTTP utilizando routers Teltonika
Subsecciones del envío mediante solicitud HTTP
descripción general
RealSender te permite enviar fácilmente solicitudes HTTP, como el contenido de formularios web, a través de correo electrónico.
De esta forma, recibirás los resultados de tus formularios de comentarios directamente en tu bandeja de entrada.
No es necesario realizar ninguna configuración especial.
Los formularios se pueden publicar en cualquier página web HTML o añadir directamente a tus correos electrónicos.
Dirección del script:
<form action="https://rsXXX.realsender.com/script/form.pl" method="post" accept-charset="utf-8">
Parámetros obligatorios (campos ocultos):
| beneficiario | La dirección de correo electrónico o el "alias" al que se enviará el formulario por razones de seguridad, la dirección "real" debe configurarse a nivel de servidor. |
| requerido | Esta es una lista de campos que el usuario debe completar antes de enviar el formulario. Sugerimos verificar únicamente el campo "correo electrónico" (se verifican el contenido y la sintaxis). Generalmente, se realizan comprobaciones adicionales mediante JavaScript; podemos proporcionar ejemplos. |
| redirigir | El usuario será redirigido a esta URL después de enviar correctamente el formulario |
| redirección de campos faltantes | El usuario será redirigido aquí si alguno de los campos "obligatorios" se deja en blanco |
Parámetros obligatorios (campos no ocultos):
| correo electrónico | se convertirá en la dirección de correo electrónico del remitente del mensaje |
| Si la dirección de correo electrónico es correcta |
Los datos se enviarán al destinatario configurado y el usuario será redirigido a la URL de "redirección". |
| Si la dirección de correo electrónico falta o es incorrecta sintácticamente |
No se enviará ningún correo electrónico; el usuario será redirigido a la URL “missing_fields_redirect”. |
detalles
Parámetros no obligatorios/opcionales (campos ocultos):
| sujeto | El asunto del correo electrónico |
| informe_entorno | una lista de las variables de entorno del usuario que deben incluirse en el correo electrónico, útil para registrar cosas como la dirección IP del usuario, por ejemplo: valor=“REMOTE_HOST,REMOTE_ADDR,HTTP_USER_AGENT” |
| imprimir_campos_en_blanco | Si se establece en "1", los campos que se dejen en blanco se incluirán en el correo electrónico |
Parámetros no obligatorios/opcionales (campos no ocultos):
| nombre real | El nombre completo del usuario pasará a formar parte de la dirección de correo electrónico del remitente |
| cualquier_otro_campo | Puedes añadir tantos campos como necesites, no se requiere ninguna configuración a nivel de servidor |
La codificación que se utilizará para el envío del formulario es la UTF-8 internacional.
Para comprobarlo, introduzca «€uro» en cualquiera de los campos, envíe el formulario y revise el correo electrónico que recibirá.
Ejemplo de formulario web
Este es un ejemplo sencillo de formulario web HTML
con dos parámetros opcionales: "nombre real" y "notas".
<form action="https://rsXXX.realsender.com/script/form.pl" method="post" accept-charset="utf-8"><input type="hidden" name="recipient" value="email_address-or-alias" /><input type="hidden" name="required" value="email" /><input type="hidden" name="redirect" value="/form/thankyou.html" /><input type="hidden" name="missing_fields_redirect" value="/form/error.html" /> Nombre:<br /><input name="realname" /><br /> Correo electrónico:<br /><input name="email" /><br /> Notas:<br /><textarea cols="40" rows="2" name="notes"></textarea><br /><input type="submit" /></form>Las páginas de destino "redirect" y "missing_fields_redirect" pueden alojarse en su servidor.
Puede añadir tantos campos como necesite; no se requiere ninguna configuración a nivel de servidor.
Ejemplo de conversión de SMS a HTTP
Para recibir mensajes SMS directamente en su buzón de correo,
los routers Teltonika ofrecen la opción "Reenvío de SMS a configuración HTTP".
Puedes encontrarlo en la interfaz web de Teltonika: Servicios > Utilidades móviles > Pasarela SMS.
¡El dominio del destinatario (tudominio.com) debe estar previamente autorizado por RealSender!
Nombre del valor numérico: email Método: Post URL: https://rsXXX.realsender.com/script/sms.pl Nombre del valor del mensaje: message Par de datos adicionales 1: destinatario | nombre@tudominio.com Par de datos adicionales 2: asunto | Mensaje de texto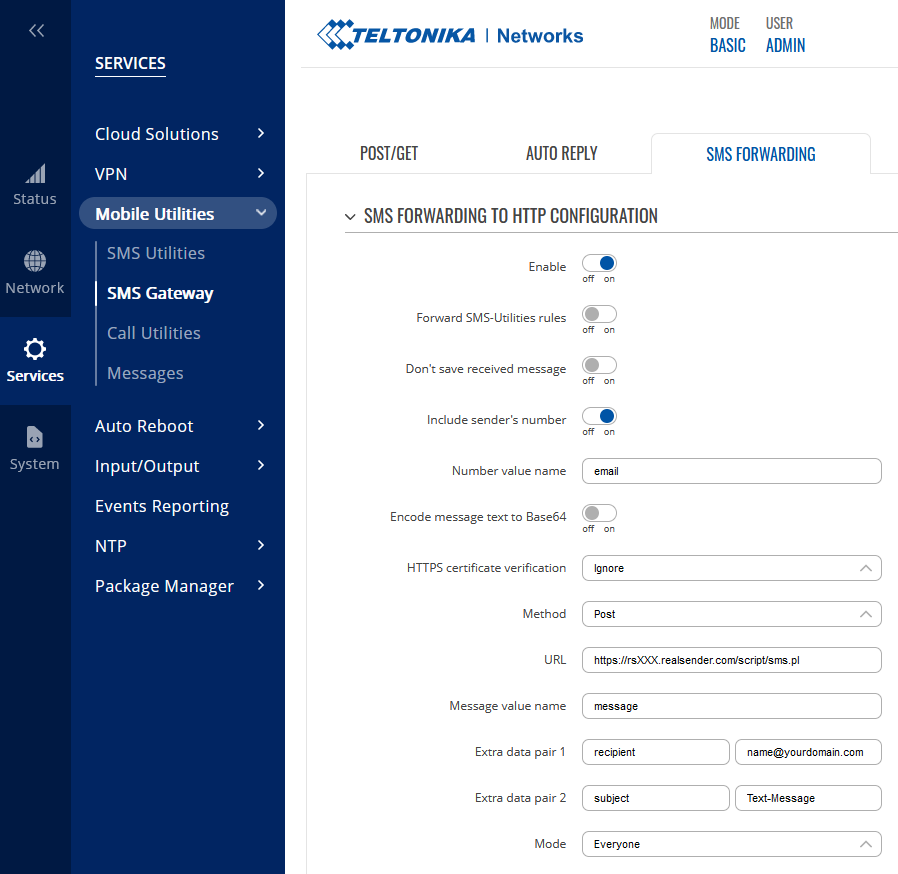
Opción 1: usar datos móviles
¡Se requiere una conexión 4G (LTE) para que RealSender funcione correctamente!
Puede configurarla en la interfaz web de Teltonika: Red > Móvil > Configuración de la tarjeta SIM.
Tipo de red: solo 4G (LTE)
Opción 2: uso de datos de puerta de enlace LAN
Puedes configurar la puerta de enlace a Internet para que pase por tu LAN.
Interfaz web de Teltonika: Red > LAN > INTERFACES DE RED > [editar]
Simplemente configure la puerta de enlace IPv4 y los servidores DNS;
vea el ejemplo a continuación (modifíquelo con sus propios parámetros):
INTERFACES: LAN ... Puerta de enlace IPv4: 192.168.1.1 Servidores DNS: 8.8.8.8 !! obligatorio !!La conexión de datos móviles se puede desactivar de varias maneras; consulte: Desactivar datos móviles.
Cuando los datos móviles están desactivados, los mensajes SMS siguen funcionando.
La forma más sencilla de desactivar los datos móvileses enviar un SMS al número de móvil: <router_password> mobileoff
Puedes comprobar los cambios de la misma manera, utilizando el comando “status”: <router_password> status
Ejemplo de mensaje de correo electrónico recibido
Asunto: Mensaje de texto (+41790000000) A continuación se muestra el mensaje de texto recibido. Fue enviado por (+41790000000) el lunes 26 de junio de 2023 a las 08:31:29 CEST --------------------------------------------------------------------------- Mensaje de prueba ---------------------------------------------------------------------------envío a través del creador de formularios
Recibir información clara y estructurada a través de internet puede ser complicado.
Requiere una interfaz de usuario para completar y una aplicación de servidor que envíe los datos.
El "creador de formularios" de RealSender te permite crear formularios sencillos y adaptables,
por lo que también se pueden usar en tabletas y teléfonos inteligentes con pantallas pequeñas,
que enviarán los datos directamente a tu dirección de correo electrónico.
Algunos componentes de "arrastrar y soltar" te ayudarán a estructurar tus preguntas:
El código fuente se puede descargar en un archivo “form.html” listo para usar:
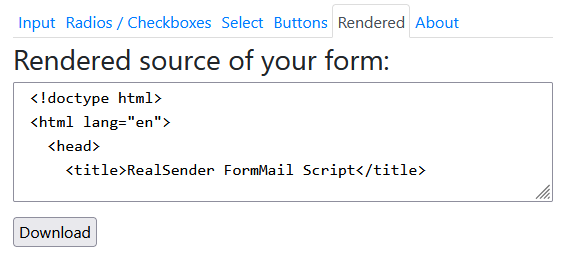
Puedes probar tú mismo el "creador de formularios" en:
» formmail.realsender.com/form_builder
- Agregue un campo de “Entrada de texto” y un “Botón” (en la pestaña “Botones”) que le permitirá enviar el formulario
- Haz clic en el botón “Descargar” (en la pestaña “Renderizado”) para guardar el archivo localmente
- Abra form.html, ingrese un texto y presione el botón para enviar el contenido
(NOTA: como no se publica en línea, la página de "Gracias" será rudimentaria).
El mensaje se recibe en el servicio de correo electrónico temporal de RealSender: inxbox.realsender.com
NOTA: en el archivo form.html, se pueden modificar tres parámetros: - destinatario = el código asociado al correo electrónico del destinatario para evitar abusos; la dirección de correo electrónico está precodificada en el script de envío. Si se deja "0", el mensaje se recibe en el correo electrónico temporal de RealSender. - correo electrónico = la dirección de correo electrónico de la persona que rellena el formulario (ID=correo electrónico); solo se utiliza si NO hay un campo "correo electrónico" en el formulario. - asunto = el asunto del mensaje de correo electrónicoSolicita una prueba gratuita si deseas publicar el archivo HTML en línea.
Recibirás una elegante ventana emergente de confirmación como la que se muestra a continuación.
Los datos introducidos se enviarán directamente a tu correo electrónico.
envío a través de link builder
Un sencillo enlace para insertar en el correo electrónico le permite
recibir comentarios inmediatos del destinatario.
Puedes probar el "creador de enlaces" en:
» flashmail.realsender.com/link_builder
Algunos ejemplos
Para obtener más información sobre la promoción de este mes, haga clic aquí: https://click.youremaildomain.com/s/flash.pl?promo=yesSi deseas participar en el evento, haz clic aquí: https://click.youremaildomain.com/s/flash.pl?event=yesPara pedir el nuevo producto, haga clic aquí: https://click.youremaildomain.com/s/flash.pl?newproduct=yesSi agrega la dirección de correo electrónico al final del enlace, como se indica a continuación,
se insertará la opción de respuesta y la respuesta se enviará al correo electrónico de la persona que hizo clic:
&email=nombre@ejemplo.comPara configurar la “página de destino” que se muestra después de enviar los datos,
agregue el parámetro “rdir” al final del enlace, como se muestra a continuación:
&rdir=/okComo alternativa, indique la dirección de su sitio web, por ejemplo:
&rdir=www.example.com/thankyouConfiguración
Para evitar que los enlaces incluidos en sus comunicaciones
se consideren un "intento de phishing",
debe configurarse un subdominio del dominio remitente, por ejemplo:
CNAME click.tudominiodecorreo.com click.remitentereal.comEn el script se define el destinatario de la notificación, incluso si puede haber más de uno.
Deberás indicárnoslo durante la fase de configuración.
Correo web
En los ejemplos anteriores, las notificaciones llegan a
nuestro correo electrónico temporal, que se puede encontrar en:
https://inxbox.realsender.com/monitor
gestor de claves de código de usuario
Un “código de usuario” es un código alfanumérico que el usuario introduce al iniciar sesión en un sistema protegido.
El gestor de claves de código de usuario de RealSender genera automáticamente un código de usuario único cada hora,
que se envía a petición a la dirección de correo electrónico asociada.
Solo las direcciones de correo electrónico previamente autorizadas pueden solicitar el código de usuario.
La longitud y la complejidad del código de usuario se acuerdan durante la configuración del sistema.
Por ejemplo, este es el contenido del mensaje de correo electrónico que envía el código al usuario:
Tu código de usuario es: 665407 !! El código de usuario caduca cada hora a las 03:00Integrarse con su sistema seguro es sencillo:
- Configuramos la dirección IP autorizada para recuperar el código de usuario
- Se configura una tarea programada (cronjob)* que actualiza automáticamente la contraseña en función del código de usuario recuperado
(la actualización debe realizarse para cada usuario autorizado a acceder al sistema).
* = un programador de tareas basado en el tiempo, utilizado para ejecutar comandos automáticamente a intervalos específicos.
Para aumentar la seguridad, recomendamos activar la protección "fail2ban",
que bloquea a los visitantes después de un cierto número de intentos de inicio de sesión fallidos.
Puedes verlo en acción activando una cuenta de prueba de RealSender.
Junto con los datos para enviar correos electrónicos, recibirás instrucciones para acceder a tu área de usuario.
Por ejemplo, este es el contenido del mensaje de correo electrónico que contiene las instrucciones
para acceder al área de usuario y al espacio web de RealSender:
Enlace de acceso a tu área de usuario: https://username:usercode@rsXXX.realsender.com/reserved.area/ Enlace de acceso a tu espacio web: https://username:usercode@rsXXX.realsender.com/view/ ¡Los enlaces de acceso caducan cada hora a las :03!En este caso, el código de usuario se utiliza en un sistema de acceso web protegido por autenticación básica.
Tanto el nombre de usuario como el código de usuario se rellenan automáticamente,
lo que garantiza al usuario una experiencia de acceso sencilla e inmediata.
Si su sistema no admite el inicio de sesión automático,
puede simplemente transmitir el código de usuario dentro del mensaje de correo electrónico
como un PIN o código de acceso que el usuario deberá ingresar manualmente, por ejemplo:
Enlace de ejemplo seguro: https://secure.example.com - código de acceso: 000000aplicación emailconnect
La aplicación RealSender “emailconnect” es una herramienta de desarrollo visual de código abierto basada en flujos,
que a su vez está basada en Node-RED v5, desarrollado originalmente por IBM.
Se utiliza para integrar el correo electrónico con dispositivos de hardware conectados a la red, API y servicios en línea.
Proporciona una interfaz basada en navegador web donde se pueden arrastrar y soltar elementos predefinidos
y conectar los bloques (llamados nodos) para crear aplicaciones automatizadas.
La aplicación incluye algunos flujos diseñados para tareas específicas como:
Los clientes pueden modificar los flujos ellos mismos o desarrollar los suyos propios de forma independiente,
enviando correos electrónicos fácilmente a través del servicio integrado RealSender.
El sistema ofrecido se aloja en servidores virtuales dedicados (uno por cliente),
en un entorno seguro, fiable y en constante actualización.
Los servicios se supervisan continuamente y se reinician automáticamente cuando es necesario.
Subsecciones de la aplicación EmailConnect
alertas de noticias de Google
Google Noticias es un servicio agregador de noticias desarrollado y mantenido por Google.
Ofrece un flujo continuo de enlaces a artículos organizados por miles de editores y revistas.
El servicio está disponible en más de 60 países y en más de 35 idiomas.
El sitio web Google Noticias genera automáticamente una lista de noticias
de los principales periódicos digitales (del país donde se encuentra)
y las agrupa por contenido similar, ordenándolas por tema y fecha de publicación.
Las noticias siempre se publican como resúmenes breves.
El flujo de "alertas de Google News" para la aplicación emailconnect
extrae la fuente RSS y envía notificaciones por correo electrónico
en el intervalo deseado, sobre un tema específico, al destinatario asociado:
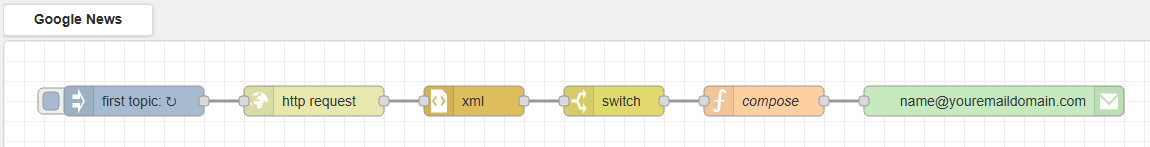
Simplemente duplique el flujo, edite el primer y el último nodo, y tendrá
varias alertas, para diferentes temas, enviadas a múltiples destinatarios.
Si no hay noticias en las últimas 24 horas, no se enviará ningún mensaje.
El botón a la izquierda de «primer tema» permite forzar la ejecución manualmente.
Verificación del estado SMTP
La comprobación del estado SMTP verifica la disponibilidad, la seguridad y la funcionalidad de su servidor de correo.
Garantiza que el servidor acepte conexiones TCP, se autentique correctamente y procese los correos electrónicos.
La comprobación está configurada para ejecutarse a intervalos regulares, cada diez minutos.
El usuario puede modificar el intervalo predefinido.
El flujo de "verificación de estado SMTP" de la aplicación emailconnect
comprueba que el servicio SMTP funciona correctamente enviando mensajes reales;
solo en caso de mal funcionamiento, el sistema envía un correo electrónico de alerta:
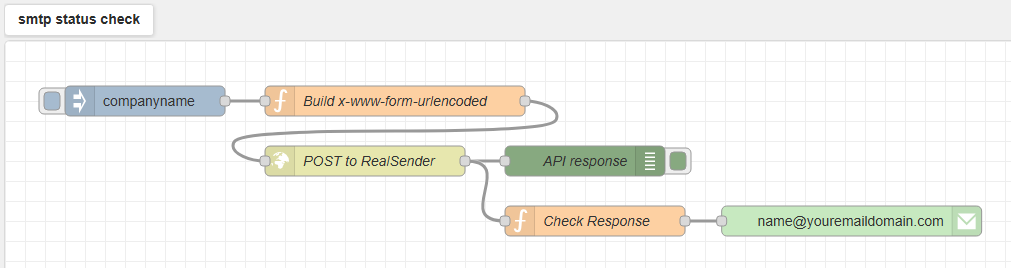
Simplemente duplique el flujo, edite el primer y el último nodo, y recibirá
varias alertas, para diferentes servidores SMTP, enviadas a los destinatarios deseados.
El usuario y la contraseña se configuran a nivel del sistema como "variables de entorno"; el usuario no puede leerlas.
El botón situado a la izquierda del primer nodo "companyname" permite forzar la ejecución manualmente
y ver el resultado en el área de depuración, en el lado derecho de la pantalla.
comprobación del estado del sitio web
La comprobación del estado del sitio web verifica la disponibilidad, la seguridad SSL y la funcionalidad de su sitio web.
Supervisa el funcionamiento de su servidor web, la validez de los certificados SSL y la respuesta de la página web.
La comprobación está configurada para ejecutarse a intervalos regulares, cada diez minutos.
El usuario puede modificar el intervalo predefinido.
El flujo de "verificación del estado del sitio web" para la aplicación emailconnect
envía una solicitud HTTP a la dirección del sitio y analiza la respuesta;
solo en caso de mal funcionamiento, el sistema envía un correo electrónico de alerta:
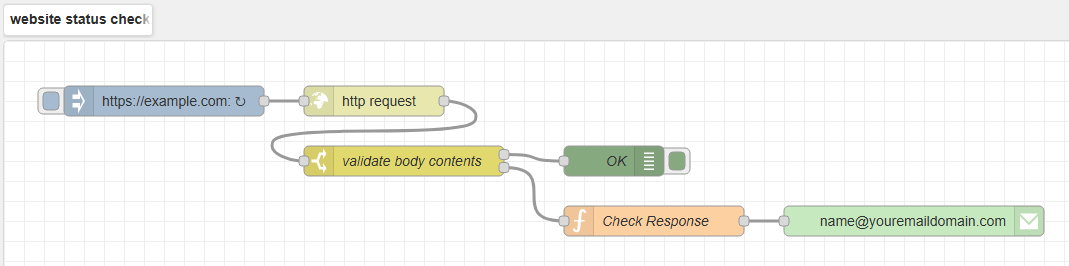
Simplemente duplique el flujo, edite el primer y el último nodo, y recibirá
varias alertas, para diferentes sitios web, enviadas a los destinatarios deseados.
El botón situado a la izquierda del primer https://example.com permite forzar manualmente la ejecución
y ver el resultado en el área de depuración, en el lado derecho de la pantalla:
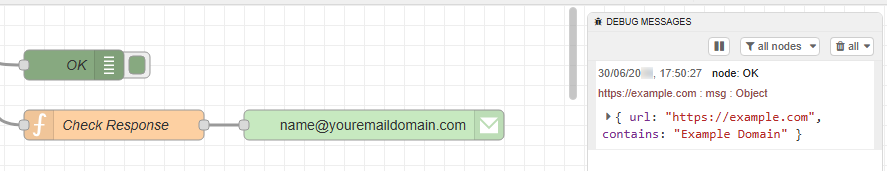
aplicación de proxy inverso
El servidor proxy de correo electrónico le permite:
- Mejora la seguridad, el rendimiento y la escalabilidad de tu servidor SMTP
- Conéctate a proveedores de correo electrónico certificados sin complicaciones
- Simplifica las comunicaciones por correo electrónico con una sola línea
- Enviar notificaciones a la aplicación ntfy (disponible para Android y iPhone)
- comunicarse con destinatarios cuyos números de móvil se conocen únicamente
Características principales:
Proxy inverso para servidores SMTP
Mejora la seguridad, el rendimiento y la escalabilidad de su servidor SMTP
puerta de enlace de correo electrónico certificada
Conecte instantáneamente toda su infraestructura de TI a proveedores de correo electrónico certificados
correos electrónicos de texto de una sola línea
Comprime tus mensajes de correo electrónico en una sola línea, convierte los archivos adjuntos de correo electrónico en enlaces
notificaciones a la aplicación ntfy
Envía notificaciones a la aplicación ntfy, disponible para sistemas Android e iPhone
mensajes a números de teléfono móvil
Envía mensajes de correo electrónico al mundo móvil, recibe mensajes de texto en tu correo electrónico y responde a mensajes de texto desde tu correo electrónico
Subsecciones de la aplicación de proxy inverso
Proxy inverso para servidores SMTP
para gestionar las solicitudes de los clientes, mejorando así la seguridad, el rendimiento y la escalabilidad.
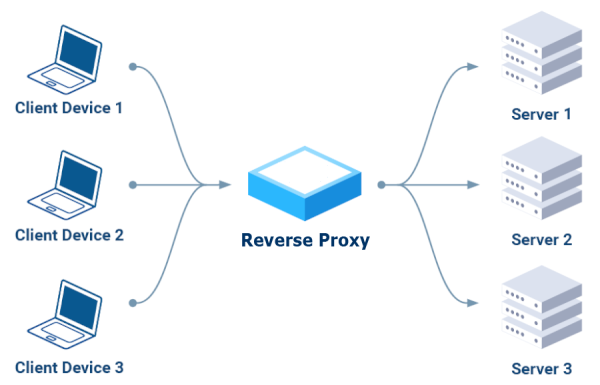
los clientes envían sus solicitudes al proxy inverso,
que las redirige a los servidores adecuados,
actuando como un único punto de acceso seguro.
Beneficios clave:
- Seguridad:
Puede bloquear solicitudes maliciosas, cifrar el tráfico
y proteger los servidores backend de ataques directos. - Rendimiento:
Distribuye el tráfico entrante entre varios servidores, evitando la sobrecarga
de un solo servidor y garantizando una mayor disponibilidad. - Escalabilidad:
Permite añadir o eliminar servidores backend sin interrupción del servicio,
ofreciendo la capacidad de gestionar un tráfico creciente.
puerta de enlace de correo electrónico certificada

El correo electrónico certificado es un correo electrónico capaz de certificar el envío y la entrega de un mensaje y de proporcionar recibos que pueden utilizarse contra terceros.
Existen tres modos de funcionamiento, que además pueden combinarse, para permitir el envío de mensajes de correo electrónico mediante correo certificado:
- Destinatarios con extensiones de dominio predefinidas (por ejemplo, pec.it, legalmail.it, pec.poste.it)
- Las direcciones de correo electrónico de destino con la extensión “.xx” (por ejemplo, dominio.com.xx),
la extensión “.xx” se elimina automáticamente. - determinados remitentes específicos (por ejemplo, facturas@…)
Estos mensajes de correo electrónico se transmiten a otro servidor que se autentica con el servicio SMTP de correo electrónico certificado del cliente (como Aruba, Legalmail, Register, por nombrar algunos).
El remitente se cambia automáticamente a la dirección de correo electrónico certificada del cliente.
Los mensajes rechazados (por ejemplo, usuario desconocido/buzón lleno) se enviarán a la dirección de correo electrónico certificada indicada como remitente.
Las direcciones de correo electrónico incorrectas o que ya no sean válidas deben corregirse o eliminarse manualmente para evitar envíos posteriores, ya que podrían activar la protección contra spam en las bandejas de entrada de correo electrónico del destinatario.
correos electrónicos de texto de una sola línea
La aplicación “plainmail” reduce tus correos electrónicos a una sola línea de texto,
hace desaparecer los archivos adjuntos y envía enlaces en su lugar:
Aprieta tus correos electrónicos
Simplemente agregue “.plain” al dominio de correo electrónico de los destinatarios, y
solo recibirán el asunto:
Destinatario: email@example.com.plain Asunto: tu mensaje breve, se permiten emoticonosEl contenido adicional del correo electrónico y los archivos adjuntos se ignoran;
en su lugar, aparecerá el siguiente mensaje:
< PlainMail > Se ha eliminado todo el contenido excepto el asunto.Convertir archivos adjuntos de correo electrónico en enlaces
Solo tienes que escribir “[A]” en el asunto y adjuntar un archivo al correo electrónico.
La aplicación “plainmail” lo convertirá automáticamente en un enlace.
El dominio del enlace puede ser cualquier dominio o subdominio que desee utilizar.
El archivo se eliminará después de seis meses.
notificaciones a la aplicación ntfy
¿Qué es ntfy?
ntfy (que se pronuncia “notify”) funciona como un servicio de notificaciones de “publicación y suscripción”, en el que se envía un mensaje a un “tema”. Un teléfono inteligente o una computadora que tenga instalada la aplicación ntfy y esté suscrita al mismo tema recibe el mensaje como una notificación push en tiempo real.
Esto permite la entrega de alertas instantáneas generadas por scripts, servidores o cualquier otro servicio, lo que permite a los usuarios recibir notificaciones sin una configuración compleja.
Cómo funciona con RealSender:
-
Editores:
pueden publicar mensajes sobre un tema por correo electrónico enviando un correo electrónico a una dirección específica. Por ejemplo, pueden publicar un mensaje enviando un correo electrónico a topic@ntfy.youremaildomain.com.
El contenido del mensaje coincide con el asunto del correo electrónico.
Solo los usuarios de RealSender están autorizados a enviar correos electrónicos a esta dirección. -
Suscriptores:
reciben notificaciones a través de su teléfono inteligente o computadora,
con la aplicación ntfy instalada y el tema al que se han suscrito. -
Temas:
piensa en los temas como canales, con nombres únicos y flujos de eventos que se publican dentro de ellos.
No necesitas crear temas explícitamente; simplemente elige un nombre y úsalo.
Los nombres de los temas son públicos, por lo que es recomendable elegir algo que no se pueda adivinar fácilmente.
Tras enviar el correo electrónico, el servidor ntfy recibe el mensaje y lo almacena para los suscriptores de ese tema.
Un suscriptor (a través de la aplicación ntfy) se conecta al tema y recibe el mensaje en tiempo real.
Se trata de un sistema desacoplado: los editores no necesitan conocer a sus suscriptores, y viceversa.
Esto simplifica su uso y gestión, tanto para el editor como para el suscriptor.
Convertir archivos adjuntos de correo electrónico en enlaces
Solo tienes que escribir “[A]” en el asunto y adjuntar un archivo al correo electrónico.
La aplicación “plainmail” lo convertirá automáticamente en un enlace.
El dominio del enlace puede ser cualquier dominio o subdominio que desee utilizar.
El archivo se eliminará después de seis meses.
mensajes a números de teléfono móvil
Conecta tus correos electrónicos con el mundo móvil,
maximiza tus oportunidades de comunicación empresarial
sin cambiar tus hábitos de trabajo:
- Envía mensajes de texto desde tu correo electrónico
- Reciba mensajes de texto en su correo electrónico
- Responder a los mensajes de texto desde tu correo electrónico
- Convertir archivos adjuntos de correo electrónico en enlaces
Envía mensajes de texto desde tu correo electrónico
Las notificaciones push son la forma más eficaz de llegar rápidamente a tus clientes.
Ofrecen tasas de apertura altísimas (hasta un 95 %) y tasas de respuesta excelentes (hasta un 45 %).
– Fuente: Estudio de Gartner sobre mensajes de texto, año 2019
Destinatario: mobilenumber@text.yourdomain.com Asunto: el contenido del mensaje de texto, se permiten emoticonos (el contenido adicional del correo electrónico y los archivos adjuntos se ignoran)Le proporcionaremos un router industrial preconfigurado para su operador de telefonía móvil.
El control del envío y la entrega de mensajes de texto debe realizarse a través del operador utilizado.
Nuestro sistema verifica cada diez minutos que el router esté funcionando (comprueba la alimentación eléctrica y la conexión a internet).
Para evitar abusos, los mensajes deben enviarse a través de RealSender, utilizando remitentes preautorizados,
con la configuración SPF y DKIM en modo estricto. Obtenga más información sobre la autenticación de correo electrónico avanzada.
Reciba mensajes de texto en su correo electrónico
Las respuestas por mensaje de texto se entregarán directamente a su buzón de correo electrónico preferido,
con un mensaje como este:
Asunto: Mensaje de texto (+41790000000) A continuación se muestra el mensaje de texto recibido. Fue enviado por (+41790000000) el lunes 29 de julio de 2025 a las 10:57:00 CEST --------------------------------------------------------------------------- Mensaje de prueba ---------------------------------------------------------------------------Responder a los mensajes de texto desde tu correo electrónico
La aplicación "plainmail" de RealSender te permite enviar mensajes de texto directamente desde tu CORREO ELECTRÓNICO.
Así podrás responder desde tu aplicación de correo electrónico favorita.
La dirección del destinatario ya viene precargada con el número del remitente original:
Destinatario: mobilenumber@text.yourdomain.com Asunto: el contenido de la respuesta (el contenido adicional del correo electrónico y los archivos adjuntos se ignoran)De este modo, la conversación entre la aplicación de correo electrónico y el dispositivo móvil puede continuar.
Convertir archivos adjuntos de correo electrónico en enlaces
Solo tienes que escribir “[A]” en el asunto y adjuntar un archivo al correo electrónico.
La aplicación “plainmail” lo convertirá automáticamente en un enlace.
El dominio del enlace puede ser cualquier dominio o subdominio que desee utilizar.
El archivo se eliminará automáticamente después de seis meses.
¡Potencia tus correos electrónicos!
Temas en esta área:
sobre nosotros
nuestra historia y nuestra tarea
contactos
Cómo contactarnos para preguntas comerciales o técnicas
Planes y precios
planes para un único servidor SMTP dedicado o varios servidores SMTP dedicados
términos de servicio
Política anti-spam y otros detalles del servicio
límites de nuestra oferta
lo que no podemos proporcionarte
política de privacidad
¿Cómo gestionamos la privacidad?
glosario
Explicación de términos técnicos
Subsecciones de "Potencia tus correos electrónicos"
sobre nosotros
Durante los años 2006-2009, tras haber distribuido
durante más de una década una plataforma alemana de marketing por correo electrónico,
comprendimos la importancia de la reputación del servidor SMTP.
Solo había una forma de garantizarlo:
un servidor SMTP dedicado, con una dirección IP dedicada, para cada cliente.
Fue nuestro primer paso para ofrecer soluciones innovadoras
en un entorno fiable y constantemente monitorizado.
Nuestra misión es: "potenciar tus correos electrónicos".
Trabajamos duro para lograrlo cada día.
Te brindamos control total y conocimiento de los correos electrónicos salientes,
para que los destinatarios reciban y confíen en tus mensajes.
contactos
Para preguntas comerciales o técnicas:
- Obtén un enlace para chatear con un experto
-
Correo electrónico: contact@mx.realsender.com
-
Teléfono: +41 61 5000365
-
Mensajes de texto: +41 79 6276163
Nuestra oficina está abierta de lunes a viernes, de 9:00 a 19:00 (hora de Europa Central).
Cómo contactarnos:
- Aparcamiento Park+Rail en la estación de tren
6855 Stabio - Suiza
- Aeropuerto internacional de Milán Malpensa (MXP)
NIF/Número de identificación fiscal de la UE: IT02457460125
Planes y precios
 |
RealSender cuenta con un servidor SMTP dedicado único que puede enviar hasta 10.000 correos electrónicos por semana (generalmente utilizado para correos electrónicos transaccionales o de uno a uno). |
 |
HighSender es una puerta de enlace de correo electrónico a múltiples servidores SMTP dedicados que retransmiten a través de 2 a 100 servidores, con balanceo automático, y puede enviar hasta 1.000.000 de correos electrónicos por semana (generalmente se utiliza para boletines informativos/envíos masivos). |
Los servicios identificados como “aplicaciones” tienen un costo adicional. Póngase en contacto con nosotros para obtener más información. |
Subsecciones de planes y precios
Precios de RealSender
Prueba totalmente gratuita y sin compromiso.
Garantía de devolución de dinero de 90 días después de la compra.
(GB) |
(€ solo para la UE) |
(correos electrónicos que se pueden enviar) |
||
|---|---|---|---|---|
| RealSender 100x3 | 100 | 9 | 990 $/€ | hasta 30.000 |
| RealSender 50x2 | 50 | 6 | 590 $/€ | hasta 20.000 |
| RealSender 25 | 25 | 3 | 390 $/€ | hasta 10.000 |
| RealSender 10 | 10 | 2 | 240 $/€ | hasta 4.000 |
| RealSender 5 | 5 | 0.5 | 190 $/€ | hasta 1.000 |
El límite semanal podría ser menor si experimentamos problemas de entrega.
¿Necesita más direcciones de correo electrónico "de" o más tráfico? Por favor, contáctenos.
x3 = los mensajes se enviarán a través de tres servidores SMTP dedicados, en dos centros de datos diferentes:
si uno deja de funcionar o no está disponible, los otros dos continuarán reenviando sus mensajes.
x2 = los mensajes se enviarán a través de dos servidores SMTP dedicados, en centros de datos diferentes:
si uno deja de funcionar o no está disponible, el otro continuará reenviando sus mensajes.
Se genera 1 GB de tráfico enviando aproximadamente 10.000 correos electrónicos de 100 KB cada uno
en "direcciones de correo electrónico del remitente" y "tráfico semanal". Tenemos un límite de tolerancia del +20%.
Cuando se supere el límite, nos pondremos en contacto con usted para realizar la actualización.
RealSender tiene tolerancia cero con el SPAM (correo electrónico publicitario no solicitado).
Los clientes que envíen correo electrónico comercial no solicitado, publicidad prohibida
u otro material acosador o ilegal por correo electrónico,
estarán sujetos a la cancelación inmediata de su cuenta sin derecho a reembolso.
Precios de HighSender
Prueba totalmente gratuita y sin compromiso.
Garantía de devolución de dinero de 90 días después de la compra.
(GB) |
(correos electrónicos que se pueden enviar) |
|||
|---|---|---|---|---|
| HighSender 4 | n / A. | 8 | Contáctanos para obtener un presupuesto | hasta 40.000 |
| HighSender 3 | n / A. | 6 | Contáctanos para obtener un presupuesto | hasta 30.000 |
| HighSender 2 | n / A. | 4 | Contáctanos para obtener un presupuesto | hasta 20.000 |
El límite semanal puede ser menor si tenemos problemas con la entrega.
¿Necesita un límite semanal mayor? Póngase en contacto con nosotros.
Se genera 1 GB de tráfico enviando aproximadamente 10.000 correos electrónicos de 100 KB cada uno
en "tráfico semanal". Tenemos un límite de tolerancia del +20%.
Cuando se supere el límite, nos pondremos en contacto con usted para realizar la actualización.
na: Generalmente solo se utiliza una dirección de correo electrónico del remitente; por favor, pregunte si necesita más
RealSender tiene tolerancia cero con el SPAM (correo electrónico publicitario no solicitado).
Los clientes que envíen correo electrónico comercial no solicitado, publicidad prohibida
u otro material acosador o ilegal por correo electrónico,
estarán sujetos a la cancelación inmediata de su cuenta sin derecho a reembolso.
términos de servicio
RealSender tiene tolerancia cero con el SPAM (correo electrónico publicitario no solicitado). Los clientes que envíen correos electrónicos comerciales no solicitados, publicidad prohibida u otro material acosador o ilegal por correo electrónico, verán su cuenta cancelada de inmediato sin derecho a reembolso. El envío repetido a destinatarios incorrectos y el incumplimiento del límite semanal se consideran comportamientos de spam.
Las direcciones de correo electrónico del remitente de cada cuenta de RealSender deben pertenecer a uno o más dominios registrados por la misma empresa. Cada servidor puede enviar hasta 10 000 correos electrónicos por semana. El número de destinatarios por correo electrónico está limitado a 100. El servicio RealSender es exclusivamente para uso empresarial: se requiere una dirección postal completa y un número de identificación fiscal.
RealSender simplemente reenvía los correos electrónicos y no verifica su contenido desde el punto de vista legal, fáctico ni de ninguna otra índole. Asimismo, RealSender no se responsabiliza del contenido de los correos electrónicos que reenvía.
El Cliente se compromete a indemnizar a RealSender por cualquier responsabilidad derivada del uso de su cuenta. Asimismo, el Cliente se compromete a indemnizar y eximir de responsabilidad a RealSender por cualquier reclamación o gasto, incluidos los honorarios razonables de abogados, relacionados con el incumplimiento del Contrato de Servicio por parte del Cliente o con los daños directos o indirectos que este cause a terceros.
El cliente acepta expresamente que el uso del servicio de RealSender es bajo su propio riesgo. Ni RealSender ni ninguno de sus proveedores de información, licenciatarios, empleados o agentes garantizan que el servicio será ininterrumpido o estará libre de errores; tampoco RealSender ni ninguno de sus proveedores de información, licenciatarios, empleados o agentes ofrecen garantía alguna sobre los resultados que se obtendrán del uso del servicio. El servicio se distribuye "tal cual", sin garantías de ningún tipo, ya sean expresas o implícitas, incluyendo, entre otras, garantías de titularidad o garantías implícitas de comerciabilidad o idoneidad para un propósito particular o de otro tipo, salvo aquellas garantías que estén implícitas y no puedan excluirse, restringirse o modificarse según las leyes aplicables a este contrato de servicio. Ni RealSender ni ninguna otra persona involucrada en la creación, producción o entrega del servicio será responsable de ningún daño directo, indirecto, incidental, especial o consecuente que surja del uso del servicio o de la imposibilidad de usarlo, o de cualquier incumplimiento de cualquier garantía. El cliente reconoce expresamente que lo dispuesto en este párrafo también se aplicará a todo el contenido de terceros y a cualquier otro contenido disponible a través del servicio.
Tras notificarlo al Cliente por escrito, por fax o por correo electrónico, RealSender podrá modificar este Contrato de Servicio o los precios, y podrá interrumpir o revisar cualquier aspecto del Servicio, o todos ellos, a su entera discreción y sin previo aviso.
RealSender e Inxbox son marcas registradas en la UE.
límites de nuestra oferta
-
Para cada cliente, se prepara, optimiza y mantiene activo 24/7 un servidor SMTP dedicado.
Esto supone un coste mínimo que no encontrará en entornos SMTP compartidos,
los cuales, por otro lado, ofrecen muy pocas garantías y conllevan altos riesgos para quienes los utilizan. -
No controlamos el contenido de los mensajes enviados, ya que estos pueden provocar que terminen en la carpeta de correo no deseado/spam.
-
Algunos proveedores de correo electrónico gratuito, por defecto, envían los mensajes de remitentes desconocidos a la carpeta de correo no deseado.
Su sistema antispam aprende de la interacción de los usuarios con los mensajes recibidos.
Si el destinatario marca un correo como legítimo, el sistema lo reconocerá como válido
y comenzará a enviarlo a la bandeja de entrada en lugar de a la carpeta de correo no deseado.
Alternativamente, el remitente debe estar en la libreta de direcciones del destinatario o haber intercambiado correos electrónicos previamente.
Nuestro equipo técnico le ayudará a identificar estos casos e implementar una estrategia de entrega eficaz.
política de privacidad
RealSender simplemente reenvía los correos electrónicos en nombre de sus clientes y no supervisa ni archiva el contenido.
Conservamos los registros de los últimos 7 días y las estadísticas relacionadas con el tráfico generado, que están disponibles para los clientes tal como se describe aquí:
Registros y
estadísticas
El uso del servicio está sujeto a la aceptación por parte de nuestros clientes de los Términos de servicio.
En caso de abuso, actuamos con rapidez gracias al sistema de monitorización automática de listas negras.
Todas las páginas de inicio de nuestros servidores anuncian la dirección de correo electrónico para denunciar correos electrónicos publicitarios no solicitados transmitidos por nuestros clientes: [abuse@realsender.com] (mailto: abuse@realsender.com)
Puede ponerse en contacto con el Responsable de Protección de Datos rellenando este formulario.
glosario
-
El marketing de circuito cerrado
es el proceso mediante el cual los datos de los clientes pueden alimentar tus campañas de marketing e impulsar el rendimiento de las ventas. -
DKIM (DomainKeys Identified Mail)
es un protocolo de autenticación de correo electrónico que permite al remitente firmar los correos salientes mediante criptografía de clave pública, de forma que el destinatario pueda verificar su autenticidad. La especificación DKIM se basa en los protocolos DomainKeys e Identified Internet Mail. DKIM se define en el RFC 4871 de la IETF. Gmail y otras grandes empresas ya están adoptando el estándar DKIM para eliminar por completo el phishing y la suplantación de identidad en el correo electrónico. -
Tecnología de autenticación de correo electrónico que verifica si un mensaje de correo electrónico proviene del nombre de dominio desde el que afirma haber sido enviado [2]. Garantizar una identidad válida en un correo electrónico se ha convertido en un primer paso vital para detener el spam, la falsificación, el fraude e incluso delitos más graves. [3]
-
de Ingeniería de Internet (IETF)
es una amplia comunidad internacional abierta de diseñadores, operadores, proveedores e investigadores de redes, interesados en la evolución de la arquitectura de Internet y su correcto funcionamiento. Está abierto a cualquier persona interesada. El objetivo del IETF es mejorar el funcionamiento de Internet. -
Un agente de transferencia de mensajes (MTA)
es cualquier sistema que ejecuta software de enrutamiento SMTP capaz de recibir un mensaje, procesarlo, buscar información de destino en el DNS (u otra tabla de enrutamiento) y entregarlo al sistema receptor previsto. Los MTA suelen ser aplicaciones de servidor como Sendmail, Microsoft Exchange, Postfix, Lotus Domino, qmail, PowerMTA, etc. -
SMTP segura
para el servicio SMTP que permite que un servidor y un cliente SMTP utilicen TLS (Transport Layer Security) para proporcionar comunicación privada y autenticada a través de Internet. [1] -
Sender Policy Framework (SPF)
es un protocolo de autenticación de correo electrónico basado en rutas que permite a los receptores de correo electrónico determinar si el remitente está autorizado a usar los dominios en el encabezado del mensaje, evaluando la dirección IP del MTA de salida del remitente según la información publicada por este en los registros DNS TXT. SPF está definido en el RFC 4408 de la IETF. -
El Protocolo Simple de Transferencia de Correo (SMTP)
es un estándar de Internet para la transmisión de correo electrónico a través de redes de Protocolo de Internet (IP). SMTP fue definido por primera vez por Jonathan Postel en el RFC 821 de la IETF (1982) y actualizado por última vez en el RFC 5321 de la IETF (2008), que incluye las adiciones del SMTP extendido (ESMTP), y es el protocolo de uso generalizado en la actualidad. SMTP está especificado para el transporte de correo saliente y utiliza el puerto 25. -
(Transport Layer Security)
proporciona seguridad en las comunicaciones a través de Internet. Este protocolo permite que las aplicaciones cliente/servidor se comuniquen de forma que se eviten las escuchas, la manipulación o la falsificación de mensajes. TLS es un protocolo estándar de la IETF, cuya última actualización se encuentra en el RFC 5246.
Referencias:
[1] RFC 3207 - Extensión del servicio SMTP para SMTP seguro sobre Transport Layer Security
[2] Informe OTA de 2008 sobre el estado de la autenticación de correo electrónico
[3] Autenticación de correo electrónico por David MacQuigg
Obtienes el control del correo electrónico
Temas en esta área:
Conceptos básicos de autenticación de correo electrónico
la configuración mínima que se requiere
autenticación de correo electrónico avanzada
Obtén control total sobre la reputación de tus correos electrónicos
análisis de entrega de correo electrónico
Controla lo que sucede con tus correos electrónicos
página de estado del sistema
Comprueba automáticamente el correcto funcionamiento de los servicios cada diez minutos
Subsecciones de usted obtiene control de correo electrónico
Conceptos básicos de autenticación de correo electrónico
Temas en esta área:
<spf>Declara tus servidores SMTP
Introducción al marco de políticas del remitente
<spf>consultar en línea
valida la configuración SPF de tu correo electrónico al enviar un mensaje de correo electrónico
<dkim>sellar el contenido del correo electrónico
Introducción al correo electrónico identificado por DomainKeys
<dkim>consultar en línea
valida la configuración DKIM de tu correo electrónico al enviar un mensaje de correo electrónico
Subsecciones de los fundamentos de la autenticación de correo electrónico
<spf>Declara tus servidores SMTP

Explicación del SPF
SPF es la abreviatura de Sender Policy Framework, un estándar de autenticación de correo electrónico
que permite declarar cuáles son los servidores SMTP autorizados para enviar correos electrónicos para su dominio.
Permite confirmar la dirección del remitente y su relación con el servidor que envió el mensaje.
Si los correos electrónicos se envían con tu dominio de remitente, el destinatario puede identificar si se enviaron desde un servidor SMTP que reconoces.
Se recomienda configurarlo, ya que algunos destinatarios pueden rechazar tus mensajes si no se configura SPF.
Cómo hacer que funcione el SPF
Existen dos enfoques diferentes:
- una “suave” (~all tag), que genera un error “softfail” si el mensaje ha sido enviado por un servidor no declarado
- una "difícil" (-all tag), que genera un error "fail" si el mensaje ha sido enviado por un servidor no declarado
La configuración "suave" generará pocos o ningún rechazo por parte de los destinatarios.
La configuración "rígida" provocará que algunos mensajes sean rechazados si el servidor no ha sido declarado o, en algunos casos, cuando el correo electrónico ha sido redirigido o enviado a través de una lista de correo.
La configuración "rígida" proporciona al servidor de correo de destino mayor capacidad para decidir si acepta o no el mensaje; este es el enfoque que sugerimos.
cómo configurar spf
La configuración de SPF requiere saber exactamente qué servidores utiliza para enviar mensajes de correo electrónico.
Con RealSender, el registro TXT de su dominio (example.com) debe contener la cadena
a:example.realsender.com y tener este aspecto:
example.com TXT "v=spf1 a:example.realsender.com ~all" Con HighSender, el registro TXT de su dominio (example.com) debe contener la cadena
include:spf.realsender.com y tener este aspecto:
example.com TXT "v=spf1 include:spf.realsender.com ~all" Estas herramientas te ayudarán a validar la configuración:
www.kitterman.com/spf/validate.html *
recupera los registros SPF para el nombre de dominio especificado y determina si el registro es válido.
spf check online
valida la configuración SPF de tu correo electrónico. enviar un mensaje de correo electrónico.
* = enlace a un sitio web externo, se abrirá en una página nueva
Desventajas del SPF
Aunque todo esté configurado correctamente, la verificación del mensaje puede fallar
si el correo electrónico ha sido redirigido o enviado a través de una lista de correo.
En estos casos, para mantener la coherencia en la autenticación del correo electrónico,
configure el dominio de la firma DKIM para que coincida con la dirección del remitente.
Consulte: autenticación de correo electrónico avanzada » <dkim> alignment for dmarc.
<spf>consultar en línea

- enviar un mensaje de correo electrónico a:
spf@tester.realsender.com- Compruebe en línea los resultados de la validación SPF:
(tardará un minuto en aparecer)
https://tester.realsender.com/spfLa comprobación SPF en línea de RealSender añadirá un prefijo al asunto si el mensaje no se ha autenticado correctamente:
!! spf-fail !! El servidor SMTP no está en la lista de los autorizados y el correo electrónico debe ser rechazado o descartado !! spf-softfail !! El servidor SMTP no está en la lista de los autorizados, pero este caso debe tratarse como un "softfail" !! spf-neutral !! El registro SPF especifica explícitamente que no se puede decir nada sobre la validez !! spf-none !! El dominio del remitente no contiene información para autenticar el correo electrónico En ocasiones, la información registrada a nivel de dominio no es correcta o comprensible.
!! spf-permerror !! Se ha producido un error permanente (por ejemplo, un registro SPF con formato incorrecto) !! spf-temperror !! Se ha producido un error transitorioLa comprobación SPF se realiza sobre la dirección de correo electrónico del remitente ("Mail-From"), que está oculta en los encabezados del correo electrónico.
Solo la dirección de correo electrónico del remitente ("From") es visible. Si sus dominios raíz son diferentes, se muestra esta advertencia:
!! spf-diff !! Los dominios raíz "Mail-From" y "From" son diferentesSi el mensaje supera tanto la comprobación SPF como la comprobación de alineación SPF para DMARC (alineación relajada), obtendrá:
|OK| spf-pass Tu correo electrónico pasa la comprobación SPF + la comprobación de alineación SPFSi solo uno de ellos, SPF o DKIM, supera la comprobación de alineación para DMARC (alineación relajada),
el mensaje se sigue considerando "OK" (de confianza) y se añade el símbolo ~ (tilde) al principio:
|~OK| spf-pass Tu correo electrónico pasa la verificación SPF (no la de alineación) + la verificación de alineación DKIM<dkim>sellar el contenido del correo electrónico

dkim explicó
DKIM es el acrónimo de DomainKeys Identified Mail, un estándar de autenticación de correo electrónico
diseñado para garantizar que el correo electrónico (incluidos los archivos adjuntos) no haya sido modificado desde que se agregó la "firma".
Esto se consigue añadiendo una firma digital, vinculada a un nombre de dominio, a cada mensaje de correo electrónico saliente.
Se utilizan dos claves: una clave “pública” y una clave “privada”:
- La clave "pública" se publica en el registro TXT del dominio de firma
- La clave "privada" se guarda en el servidor SMTP y se utiliza para "firmar" los mensajes de correo electrónico
Al enviar un mensaje, el servidor SMTP genera una "firma hash cifrada" basada en el contenido del mensaje de correo electrónico y la clave privada.
El sistema receptor puede verificar la firma en el encabezado del correo electrónico, comparándola con el contenido del correo electrónico y la clave "pública" del remitente.
Cómo hacer que DKIM funcione
Las firmas DKIM no son visibles de inmediato para los usuarios finales; son añadidas y verificadas por la infraestructura de correo electrónico.
Los servidores SMTP de RealSender firman todos los mensajes de correo electrónico salientes con la firma DKIM.
Cómo configurar DKIM
RealSender firma inicialmente todos los mensajes salientes con su propio dominio conectado al servidor SMTP;
no se requiere ninguna configuración por parte del usuario o administrador.
Para obtener la "alineación de dominio DKIM para DMARC",
el mensaje debe estar firmado con el mismo dominio del remitente.
Con RealSender, debes agregar dos registros CNAME
en la configuración DNS de tu dominio (example.com), como estos:
clave1._clave_dominio.ejemplo.com CNAME clave1._clave_dominio.tuempresa.remitentereal.com clave2._clave_dominio.ejemplo.com CNAME clave2._clave_dominio.tuempresa.remitentereal.comEsta herramienta te ayudará a validar la configuración:
toolbox.googleapps.com *
* = enlace a un sitio web externo, se abrirá en una página nueva
desventajas de dkim
Un mensaje sellado con DKIM no se puede modificar, pero aun así cualquiera puede leerlo.
Un mensaje firmado que no supera la verificación suele ser rechazado.
Si no se han realizado cambios durante el trayecto entre el remitente y el destinatario, esto no debería ocurrir.
Hemos experimentado casos excepcionales, todos relacionados con la longitud de las líneas (debe tener un máximo de 990 caracteres).
Algunas aplicaciones envían el contenido en una sola línea o transmiten una línea muy larga dentro del HTML.
En estas ocasiones, la firma DKIM se corrompe, lo que provoca el resultado de comprobación "dkim=fail".
<dkim>consultar en línea

- enviar un mensaje de correo electrónico a:
dkim@tester.realsender.com- Consulta en línea los resultados de la validación DKIM:
(tardará un minuto en aparecer)
https://tester.realsender.com/dkimLa comprobación DKIM en línea de RealSender añadirá un prefijo de asunto si el mensaje no se ha firmado correctamente:
!! dkim-none !! No se encontraron encabezados DKIM-Signature (válidos o inválidos) !! dkim-fail !! Se encontró un encabezado DKIM-Signature válido, pero la firma no contiene un valor correcto para el mensaje A veces no es posible realizar la comprobación:
!! dkim-invalid !! Hay un problema en la firma misma o en el registro de clave pública. Es decir, la firma no pudo ser procesada. !! dkim-temperror !! Se encontró algún error que probablemente sea de naturaleza transitoria, como una incapacidad temporal para recuperar una clave públicaCuando el mensaje se haya firmado utilizando un dominio diferente, se agregará una alerta "diff" al asunto.
Esta advertencia NO se mostrará si el remitente supera la verificación SPF y la alineación SPF para dmarc:
!! dkim-diff !! El mensaje NO ha sido firmado por el dominio del remitenteSi el mensaje supera tanto la comprobación DKIM como la comprobación de alineación DKIM para DMARC (alineación relajada), obtendrá:
|OK| dkim-pass Tu correo electrónico pasa la verificación DKIM + verificación de alineación DKIMSi solo uno de ellos, DKIM o SPF, supera la comprobación de alineación para DMARC (alineación relajada),
el mensaje se sigue considerando "OK" (de confianza) y se añade el símbolo ~ (tilde) al principio:
|~OK| dkim-pass Tu correo electrónico pasa la verificación DKIM (no la alineación) + la verificación de alineación SPFautenticación de correo electrónico avanzada
Temas en esta área:
<spf>alineación para dmarc
Los dominios SPF que no estén alineados pueden provocar que falle la comprobación DMARC
<dkim>alineación para dmarc
Los dominios DKIM que no estén alineados pueden provocar que falle la comprobación DMARC
<dmarc>detecta correos electrónicos falsos
Autenticación, informes y conformidad de mensajes basados en dominios
<dmarc>Rua informa en línea
Recopilación de mensajes de rua y generación de informes diarios de dmarc en línea
Subsecciones de autenticación de correo electrónico avanzada
<spf>alineación para dmarc

Alineación de dominio spf para dmarc
DMARC es un estándar de autenticación de correo electrónico, desarrollado para combatir el correo electrónico con dominios falsificados.
Para la alineación de dominio, requiere que:
Cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM, al menos uno de los dominios debe coincidir con el dominio del remitentePara integrarlo en SPF (Sender Policy Framework), se manejan dos dominios:
- la dirección del remitente, que es visible para los destinatarios
- la dirección Mail-From (también llamada “remitente del sobre” o “ruta de retorno”), que está oculta
DMARC permite dos tipos de alineación SPF: alineación relajada y alineación estricta.
Si no se especifica la alineación estricta, se asume la alineación relajada como predeterminada.
alineación relajada
Con la alineación flexible, solo el dominio raíz de la dirección Mail-From debe coincidir con el dominio raíz de la dirección From.
La alineación flexible permite usar cualquier subdominio y aun así cumplir con el requisito de alineación de dominio.
ejemplo:
-
Si su dominio Mail-From es mail.abc.com y su dominio From es abc.com,
su correo electrónico pasará la alineación SPF (los dominios raíz “abc.com” coinciden). -
Si su dominio Mail-From es abc.mail.com y su dominio From es abc.com,
su correo electrónico NO pasará la alineación SPF (los dominios raíz “mail.com” y “abc.com” no coinciden).
alineación estricta
Con una alineación estricta, el dominio de la dirección Mail-From debe coincidir exactamente con el dominio de la dirección From.
ejemplo:
-
Si el dominio Mail-From es mail.abc.com y el dominio From también es mail.abc.com,
su correo electrónico pasará la alineación SPF (los dominios “mail.abc.com” coinciden). -
Si el dominio Mail-From es mail.abc.com y el dominio From es abc.com,
su correo electrónico NO pasará la alineación SPF (los dominios “mail.abc.com” y “abc.com” no coinciden).
<dkim>alineación para dmarc

Alineación de dominios DKIM para DMARC
DMARC es un estándar de autenticación de correo electrónico, desarrollado para combatir el correo electrónico con dominios falsificados.
En cuanto a la alineación del dominio, requiere que:
Cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM, al menos uno de los dominios debe coincidir con el dominio del remitentePara que sea compatible con DKIM (DomainKeys Identified Mail),
el dominio de firma DKIM (DKIM-Signature: d=…) debe coincidir con el dominio del remitente.
DMARC permite dos tipos de alineación DKIM: alineación relajada y alineación estricta.
Si no especifica la alineación estricta, se asume la alineación relajada como predeterminada.
alineación relajada
Con la alineación flexible, solo la raíz del dominio de firma DKIM debe coincidir con el dominio "From" del remitente.
La alineación flexible permite utilizar cualquier subdominio y aun así cumplir con el requisito de alineación del dominio.
ejemplo:
-
Si su dominio de firma DKIM es mail.abc.com y su dominio From es abc.com,
su correo electrónico pasará la alineación DKIM (los dominios raíz “abc.com” coinciden). -
Si tu firma DKIM es abc.mail.com y tu dominio de origen es abc.com,
tu correo electrónico NO pasará la alineación DKIM (los dominios raíz "mail.com" y "abc.com" no coinciden).
alineación estricta
Con una alineación estricta, el dominio de firma DKIM debe coincidir exactamente con el dominio de la dirección del remitente.
ejemplo:
-
Si su dominio de firma DKIM es mail.abc.com y su dominio From es mail.abc.com,
su correo electrónico pasará la alineación DKIM (los dominios “mail.abc.com” coinciden). -
Si su dominio de firma DKIM es mail.abc.com y su dominio del remitente es abc.com,
su correo electrónico NO pasará la alineación DKIM (los dominios “mail.abc.com” y “abc.com” no coinciden).
<dmarc>detecta correos electrónicos falsos

dmarc explicó
DMARC significa: Autenticación, Informes y Conformidad de Mensajes Basados en Dominio.
Es un estándar de autenticación de correo electrónico, desarrollado para combatir el correo electrónico con dominios falsificados.
Remitentes:
- Autenticar sus correos electrónicos con SPF y DKIM
- publicar una “política DMARC” sobre cómo gestionar el correo no autenticado
Receptores:
- Tomar medidas sobre el correo no autenticado, según la política DMARC del remitente
- informar del resultado al remitente
Con algunos proveedores de correo electrónico, influye significativamente en la capacidad de entrega. Véase:
Cómo funciona dmarc con Google Mail y Office 365 en 2020 *
“Office 365 suele responder bien a la autenticación spf y dkim.
La única forma de obtener resultados consistentes, que lleguen a la bandeja de entrada, es asociarlos con dmarc”.
* = enlace a un sitio web externo, se abrirá en una página nueva
Cómo hacer que funcione dmarc
DMARC utiliza SPF (Sender Policy Framework) y DKIM (Domain Keys Identified Emails)
para controlar la situación en la que un correo electrónico no supera las pruebas de autenticación.
SPF requiere que declares qué servidores utilizas para enviar correos electrónicos.
Consulta cómo configurar SPF para obtener más información y configurarlo correctamente.
Los servidores SMTP de RealSender firman todos los correos electrónicos salientes con la firma DKIM.
Si desea firmar con el mismo dominio del remitente, deberá configurarlo.
Consulte la guía de configuración de DKIM para obtener más información.
RealSender le proporciona un buzón de correo que recopila los informes DMARC generados por los destinatarios.
Cómo configurar dmarc
- Al principio, debes configurar la etiqueta de política en "ninguna" (p=none),
lo que significa que el proveedor de correo electrónico no hará nada con los correos electrónicos falsificados o de phishing.
Debes agregar un registro TXT en tu dominio (example.com), que debería verse así:
_dmarc.example.com. EN TXT "v=DMARC1; p=ninguno; rua=mailto:dmarc.example@rsbox.com"-
A partir del día siguiente, comenzará a recibir los informes DMARC RUA en línea.
Es posible que descubra que olvidó autenticar una campaña de correo electrónico enviada por un tercero.
Si esto sucede, simplemente autentíquela y verifique que el siguiente envío supere las pruebas DMARC. -
Cuando los informes sean correctos durante algunas semanas, indique a los proveedores de correo electrónico que rechacen o bloqueen esos correos electrónicos falsificados o de phishing.
El registro TXT _dmarc de su dominio debe modificarse para que tenga este aspecto:
"v=DMARC1; p=rechazar; rua=mailto:dmarc.example@rsbox.com"Desventajas de dmarc
Si su organización implementa DMARC, deberá revisar cuidadosamente
antes de introducir cualquier nuevo método de envío de correo electrónico.
Dmarc aplica políticas estrictas sobre cómo se prueban SPF y DKIM, lo que puede provocar que los proveedores de correo electrónico rechacen correos que, de otro modo, pasarían esas pruebas
Aunque todo esté configurado correctamente, la verificación puede fallar:
- la comprobación spf, si el correo electrónico ha sido redirigido (reenviado) o enviado a través de una lista de correo
- La comprobación DKIM, si el mensaje ha sido alterado, invalida la firma DKIM
<dmarc>Rua informa en línea

RealSender recopila y analiza los informes dmarc rua(*) para usted.
* = rua significado: URI(s) de informe para datos agregados. En RealSender, la "rua" es la dirección de correo electrónico proporcionada a los clientes,
a la que se envían informes agregados desde dominios
que han recibido correos electrónicos que afirman provenir de su dominio.
Los informes se generan diariamente a las 13:00 (CET) y contienen los datos de los últimos siete días.
Este es un informe en línea de dmarc, página de muestra:
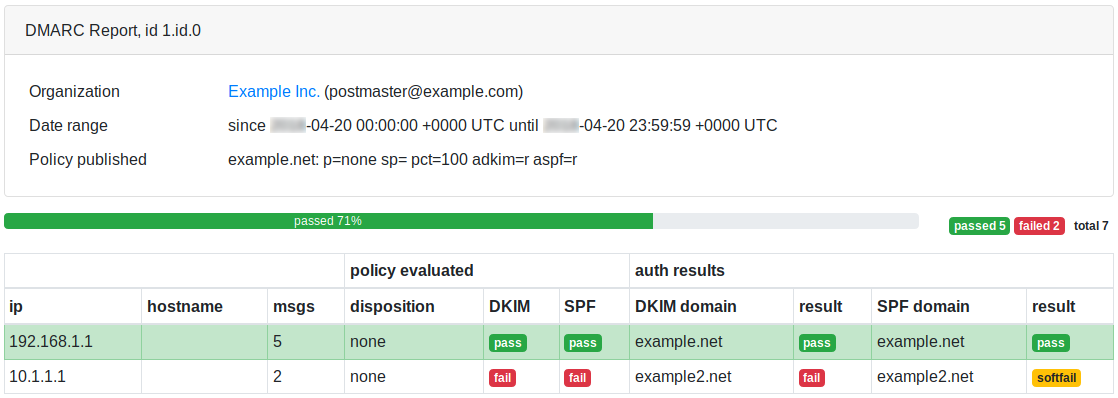
análisis de entrega de correo electrónico
Temas en esta área:
estadística
Informes detallados por mes, días, horas, hosts, correo electrónico del remitente
troncos y entrega
Registros de correo electrónico, Notificaciones de estado de entrega (DSN), Notificaciones de entrega exitosa
comprobación de mensajes de correo electrónico
Examina los mensajes de correo electrónico que se han enviado para comprender qué está sucediendo
Subsecciones del análisis de entrega de correo electrónico
estadística
Informes detallados
RealSender ofrece informes detallados de la actividad de cada servidor SMTP y de los correos electrónicos salientes.
Los datos se actualizan automáticamente cada cinco minutos.
Si lo desea, podemos enviarle un resumen semanal por correo electrónico.
Más información en esta página:
- Resumen
- Historial mensual
- Días del mes
- Días de la semana
- Horas
- Anfitriones
- Correo electrónico del remitente
- Códigos de error SMTP
Resumen
Historial mensual
Días del mes
Días de la semana
Horas
Anfitriones
Correo electrónico del remitente
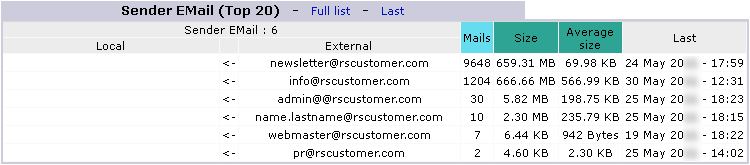
Códigos de error SMTP
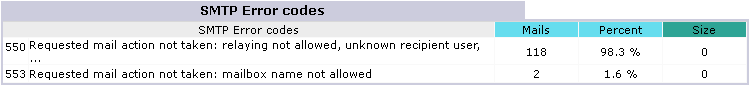
Nota: estos errores se generan por intentos no autorizados de enviar correos electrónicos a través del servidor
troncos y entrega
Datos de correos electrónicos
RealSender te permite acceder a través del navegador a los datos de los correos electrónicos procesados:
- Página de estado con los últimos 100 correos enviados hoy, actualizada en tiempo real.
- Página completa con todos los correos enviados durante el día
- Página completa con todos los correos enviados durante los últimos siete días
- Registro completo (sin procesar) con todos los correos enviados durante el día, útil para comprobar las conexiones
- registro completo (en bruto, sin procesar) de los últimos siete días
Los datos mostrados se pueden guardar localmente directamente desde el navegador o registrarse automáticamente a intervalos regulares (por ejemplo, una vez al día) para mantener un historial.
Más información en esta página:
- Ejemplos de registros de correo electrónico
- Notificaciones de estado de entrega (DSN)
- Notificaciones de entrega exitosa
Ejemplos de información disponible en el registro
31 de mayo 06:26:22 rs336 v4V4QL1K030027: de=remitente@yourcompany.com
31 de mayo 06:26:25 rs336 v4V4QL1K030027: para=destinatario@yourcustomer.com, dsn=2.0.0, stat=Enviado (Mensaje aceptado para entrega)
31 de mayo 08:58:04 rs336 v4V6w3jN001390: de=remitente@yourcompany.com
31 de mayo 08:58:05 rs336 v4V6w3jN001390: a=destinatario@yourcustomer.com, dsn=4.0.0, stat=Aplazado: 421 destinatario@yourcustomer.com Servicio no disponible - demasiado ocupado
31 de mayo 09:02:03 rs336 v4V6w3jN001390: a=destinatario@yourcustomer.com, dsn=4.0.0, stat=Aplazado: 421 destinatario@yourcustomer.com Servicio no disponible - demasiado ocupado
31 de mayo 09:12:42 rs336 v4V6w3jN001390: a=destinatario@yourcustomer.com, dsn=2.0.0, stat=Enviado (Mensaje aceptado para entrega)
31 de mayo 10:00:22 rs336 v4V80L9Z004176: from=sender@yourcompany.com
31 de mayo 10:00:24 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: Dirección del destinatario rechazada: Greylisting en efecto, vuelva más tarde
31 de mayo 10:02:03 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=4.7.1, stat=Deferred: 451 4.7.1 recipient@yourcustomer.com: Dirección del destinatario rechazada: Greylisting en efecto, vuelva más tarde
31 de mayo 10:12:04 rs336 v4V80L9Z004176:para=recipient@yourcustomer.com, dsn=2.0.0, stat=Enviado (Mensaje aceptado para entrega)
31 de mayo 16:17:14 rs336 v4VEHCk6017038: de=remitente@yourcompany.com
31 de mayo 16:17:15 rs336 v4VEHCk6017038: para=destinatario@yourcustomer.com, dsn=5.1.1, stat=Usuario desconocido
31 de mayo 16:17:15 rs336 v4VEHCk6017038: v4VEHFk5017041: DSN: Usuario desconocido
25 de mayo 12:43:37 rs336 v4PAhZw1019212: de=remitente@yourcompany.com
25 de mayo 12:43:38 rs336 v4PAhZw1019212: para=destinatario@yourcustomer.com, dsn=5.0.0, stat=Servicio no disponible
25 de mayo 12:43:38 rs336 v4PAhZw1019212: v4PAhcw0019217: DSN: Servicio no disponible
25 de mayo 09:17:41 rs336 v4P7Hc6P011481: de=remitente@yourcompany.com
25 de mayo 09:17:42 rs336 v4P7Hc6P011481: a=destinatario@yourcustomer.com, dsn=4.1.1, stat=Aplazado: 452 4.1.1 destinatario@yourcustomer.com 4.2.2 buzón lleno
[…] el sistema reintenta la entrega cada diez minutos* […]
25 de mayo 13:25:47 rs336 v4P7Hc6P011481: a=destinatario@yourcustomer.com, dsn=4.1.1, stat=Aplazado: 452 4.1.1 destinatario@yourcustomer.com 4.2.2 buzón lleno
25 de mayo 13:25:48 rs336 v4P7Hc6P011481: v4PBPko0020848: notificación del remitente: No se puede enviar el mensaje durante 4 horas*
* = véase la nota al final del siguiente párrafo
Notificaciones de estado de entrega (DSN)
Los correos electrónicos rechazados (por ejemplo, con remitente desconocido) se devuelven a la dirección de correo electrónico del remitente o a la dirección de retorno (si se ha especificado).
En caso de retraso en la entrega de los mensajes, recibirá una advertencia después de 30 minutos*, como esta:
Asunto: Advertencia: No se pudo enviar el mensaje durante los últimos 30 minutos Cuerpo: ********************************************** ** ESTE ES SOLO UN MENSAJE DE ADVERTENCIA ** ** NO ES NECESARIO QUE REENVÍE SU MENSAJE ** ********************************************** [...] El sistema intentará reenviar el mensaje automáticamente durante cuatro horas*. Si no recibe más notificaciones, significa que el mensaje se ha entregado correctamente. Puede consultar los detalles en los registros (vea los ejemplos mencionados anteriormente).
Tras cuatro horas* de reintentos fallidos, se devolverá un error definitivo a la dirección de correo electrónico del remitente o a la dirección de ruta de retorno (si se ha especificado), como este:
Asunto: Correo devuelto: consulte la transcripción para obtener más detalles Cuerpo: El mensaje original se recibió en ... ----- Las siguientes direcciones presentaron errores fatales permanentes -----<recipient@yourcustomer.com> ----- Transcripción de la sesión a continuación ----- Aplazado: Se agotó el tiempo de conexión con yourcustomer.com. El mensaje no se pudo entregar durante 4 horas. El mensaje se eliminará de la cola [...] * = al enviar correos masivos:
las notificaciones de estado de entrega retrasada están desactivadas,
el intervalo entre los intentos de entrega aumenta (de diez a treinta minutos),
el tiempo máximo de permanencia en la cola es mayor (de cuatro a veinticuatro horas).
Notificaciones de entrega exitosa
Si lo solicita, también podemos activar la notificación de entrega para los correos electrónicos entregados correctamente. De esta forma, por cada mensaje entregado, el remitente recibirá un comprobante de entrega del servidor de destino, como el que se muestra a continuación. Esta opción es útil para quienes necesitan un comprobante de entrega para cada correo electrónico enviado.
Asunto: Acuse de recibo Cuerpo: El mensaje original se recibió en ... ----- Las siguientes direcciones recibieron notificaciones de entrega exitosas -----<recipient@yourcustomer.com> (Entregado correctamente al buzón) ----- A continuación, la transcripción de la sesión -----<recipient@yourcustomer.com> ...Entrega exitosa [...]En raras ocasiones (menos del 1 % de los correos enviados), no se envía la confirmación de recepción al remitente. Esto ocurre si el destinatario ha activado la opción especial de «privacidad/norecibos» en su servidor de correo. Generalmente, no se recomienda esta configuración, ya que también bloquea el envío de las notificaciones estándar de no entrega.
comprobación de mensajes de correo electrónico
En ocasiones, para comprender lo que está sucediendo, es necesario examinar los mensajes de correo electrónico que se han enviado.
Si se solicita, RealSender puede activar la copia automática de todos los correos electrónicos salientes en un buzón de correo específico.
El buzón de correo está configurado para recibir grandes cantidades de correos electrónicos en poco tiempo y sin problemas.
Los mensajes se eliminan automáticamente después de 7 días.
Atención: si los mensajes se envían desde cuentas de correo electrónico personales (aunque sean cuentas de la empresa),
debe informar al remitente de que las comunicaciones que envía pueden ser leídas para realizar comprobaciones técnicas.
página de estado del sistema
Para verificar el correcto funcionamiento del servicio,
hemos activado un entorno de control automático.
Una aplicación externa se conecta a cada servidor SMTP cada diez minutos
y envía un mensaje real. El envío exitoso del correo electrónico nos permite garantizar
la disponibilidad y el correcto funcionamiento del sistema.
El resultado se publica en la página de estado de su servidor RealSender,
accesible gratuitamente en la dirección web: rsXXX-realsender.com/status
Los datos se muestran en tiempo real, como en el ejemplo que aparece a continuación.
La información mostrada corresponde a las últimas veinticuatro horas.
2024-09-11 06:25:26 UTC rsXXX- cada diez minutos COMPROBACIÓN DE TIEMPO DE ACTIVIDAD (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 06:16:18 UTC rsXXX- cada diez minutos COMPROBACIÓN DE TIEMPO DE ACTIVIDAD (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 06:05:56 UTC rsXXX- cada diez minutos COMPROBACIÓN DE TIEMPO DE ACTIVIDAD (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 05:55:41 UTC rsXXX- cada diez minutos COMPROBACIÓN DE TIEMPO DE ACTIVIDAD (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 05:45:57 UTC rsXXX- cada diez minutos COMPROBACIÓN DE TIEMPO DE ACTIVIDAD (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 05:35:58 UTC rsXXX- cada Comprobación de tiempo de actividad cada diez minutos (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 05:25:27 UTC rsXXX- cada diez minutos Comprobación de tiempo de actividad (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 05:16:30 UTC rsXXX- cada diez minutos Comprobación de tiempo de actividad (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 05:05:57 UTC rsXXX- cada diez minutos Comprobación de tiempo de actividad (se ha enviado un correo electrónico correctamente) - OK 2024-09-11 04:55:36 UTC rsXXX- cada diez minutos Comprobación de tiempo de actividad (se ha enviado un correo electrónico correctamente) - OKHerramientas de administrador de correo (gratuitas)
Temas en esta área:
click.it genera enlaces rastreados
Crea enlaces con seguimiento y recibe comentarios instantáneos por correo electrónico
Enigma comparte secretos de forma segura
Comparta mensajes secretos, contraseñas y archivos por correo electrónico mediante un enlace seguro, de un solo uso y sin contraseña
archivo temporal de email.locker
un lugar donde se pueden almacenar y recuperar los mensajes de correo electrónico cuando sea necesario
Servicio falso SMTP/API de inxsend
Un servicio SMTP/API falso con interfaz web para probar fácilmente correos electrónicos en aplicaciones
probador para validación de SPF y DKIM
una herramienta de verificación en línea para validar la configuración de SPF y DKIM enviando un mensaje de correo electrónico
Subsecciones de las herramientas (gratuitas) para administradores de correo
click.it genera enlaces rastreados
con retroalimentación instantánea por correo electrónico
Esta página crea enlaces rastreados que enviarán los datos:
» clickit.realsender.com
La versión gratuita es totalmente funcional, aunque con algunas limitaciones:
- Los mensajes de correo electrónico se envían al buzón temporal de demostración de inxbox y se conservan durante siete días
- Tras hacer clic, el navegador mostrará una página de agradecimiento estándar
- El dominio de seguimiento es “click.it”
La versión de pago es personalizada y te permite:
- Envía los mensajes a tu dirección de correo electrónico, por ejemplo: test@example.com
- Indique su propia página de destino, por ejemplo: www.example.com/thankyou
- Utilice su subdominio de seguimiento, por ejemplo: https://click.example.com
Enigma comparte secretos de forma segura
El correo electrónico no es privado ni seguro. No fue diseñado teniendo en cuenta la privacidad ni la seguridad.
Cualquiera que gestione tu correo electrónico durante su transmisión puede leerlo,
incluyendo tu proveedor de servicios de internet, un hacker o la NSA (Agencia de Seguridad Nacional de EE. UU.).
El cifrado de extremo a extremo (e2ee) para correo electrónico garantiza
que solo el remitente y el destinatario puedan leer el contenido del mensaje.
PGP es la mejor solución para comunicaciones seguras con un socio que
ya lo utiliza. Convencer a tu contraparte para que empiece a usar PGP puede resultar complicado.
enigma.realsender.com
“ Enigma ” es una aplicación de código abierto basada en el proyecto Yopass , seleccionada y alojada por RealSender. Permite compartir mensajes, contraseñas y archivos de forma segura y efímera (con una duración muy breve). Introduce una clave secreta de una o varias líneas, su fecha de caducidad y haz clic en [Cifrar mensaje]. Comparte la URL de un solo uso con el destinatario.
archivo temporal de email.locker
email.locker es un lugar donde se pueden almacenar y recuperar mensajes de correo electrónico cuando sea necesario.
Después de siete días, los mensajes se eliminan automáticamente.
Pruébalo ahora:
- Enviar un mensaje a: any.word@email.locker
- Acceda al buzón en: https://email.locker/any.word
de email.locker se crean al instante enviando un correo electrónico.
Como no es necesario registrarse, la dirección de correo electrónico de email.locker funciona como una contraseña,
así que elige una que no sea fácil de adivinar.
Si recibe información confidencial, considere reservar un apartado postal y restringir el acceso,
o bien, solicite un buzón de correo electrónico dedicado en “@locker.yourcompany.com”. Contáctenos para obtener más información.
Todos los mensajes entrantes a email.locker se analizan con comprobaciones de autenticación de RealSender,
para que puedas verificar si la dirección del remitente es real o falsa.
Se añade un prefijo al asunto de cada correo electrónico recibido,
que indica si el dominio del remitente está correctamente autenticado con SPF y DKIM.
un || OK || cuando se tiene la certeza absoluta de la autenticidad del dominio del remitente.
Servicio falso SMTP/API de inxsend
inxsend es un servicio SMTP/API simulado para probar fácilmente correos electrónicos en aplicaciones enviando todos los mensajes a un único servidor de correoConfiguración del servidor SMTP
Configure el servidor SMTP con los siguientes parámetros:
Nombre del servidor: inxsend.realsender.com Puerto: 25 |o| 2525 |o| 587 (+TLS) |o| 465 (+SSL) Nombre de usuario: CDED54 Contraseña: 478DEDConfiguración del servidor API
Utilice el acceso a la API como se describe en las instrucciones de “envío a través de la API”, con los siguientes parámetros:
Dirección del servidor: (https://) inxsend-api.realsender.com/mail/send Usuario de API: CDED54 Contraseña de API: 478DEDEnviar mensaje de prueba
Envía un mensaje a:
[tunombre]@inxbox.realsender.com
¡Todos los mensajes recibidos son visibles para todos!
(Los demás destinatarios serán rechazados).
Si tiene algún problema, no dude en contactarnos
Compruebe la recepción
Abra https://inxbox.realsender.com/monitor y compruebe la recepción
(use el navegador Google Chrome > Nueva ventana de incógnito o el navegador Microsoft Edge).
Puede encontrar más información sobre este buzón en: demostración de la aplicación inxbox.
probador para validación de SPF y DKIM
RealSender ofrece una herramienta de verificación en línea gratuita
para validar la configuración de SPF y DKIM al enviar un mensaje de correo electrónico:
- Envía un correo electrónico a spf@tester.realsender.com
- Compruebe en línea los resultados de la validación SPF en tester.realsender.com/spf
(tardará un minuto en aparecer).
Durante la verificación, se añade un prefijo al asunto
si el mensaje no se autentica correctamente.
Encontrará información detallada sobre su funcionamiento en la
sección "Conceptos básicos de autenticación de correo electrónico" del sitio web:
tendencias del correo electrónico
Temas en esta área:
Directrices de AUTENTICACIÓN de correo electrónico
Directrices para configurar los protocolos SPF, DKIM y DMARC para la autenticación de correo electrónico
una buena alternativa a los correos electrónicos con copia oculta (CCO)
Lista de correo unidireccional, una configuración especial para boletines informativos o anuncios
Proxy inverso para servidores SMTP
Cómo mejorar la seguridad, el rendimiento y la escalabilidad de su servidor SMTP
Cómo extraer direcciones de correo electrónico
Puedes obtener los datos deseados usando expresiones regulares
Cómo proteger los dominios ''NO-MAIL''
Una forma sencilla de proteger los dominios que no envían correos electrónicos del abuso
¿Por qué las empresas utilizan SMS?
¿Por qué las empresas utilizan mensajes de texto SMS?
Cómo gestionar los correos electrónicos rebotados
Cómo gestionar los correos electrónicos rebotados para evitar daños
Cómo comprobar si mi SMTP es seguro
Cómo comprobar si mi servidor SMTP es seguro
Configuración DNS para enviar correos electrónicos
¿Qué configuración DNS de dominio se requiere para enviar correos electrónicos?
Cómo gestionar listas de correo
Cómo gestionar listas de correo con visión de futuro
Cómo enviar boletines informativos
Cómo enviar boletines informativos manteniendo la integridad de la lista y el interés de los destinatarios
cómo enviar CORREOS ELECTRÓNICOS PRIVADOS
Cómo enviar correos electrónicos privados y cifrados
Cómo enviar y limitar correos electrónicos con copia oculta (CCO)
Cómo enviar y limitar correos electrónicos con copia oculta (CCO): ventajas, desventajas y conclusiones
medir el MARKETING POR CORREO ELECTRÓNICO
Cómo medir el rendimiento de tus campañas de email marketing
¿Qué se considera SPAM?
¿Qué usuarios y servidores de correo electrónico se consideran correos no deseados?
CLIENTES DE CORREO ELECTRÓNICO DE CÓDIGO ABIERTO
Cómo recuperar el control del correo electrónico utilizando clientes de correo electrónico de código abierto listos para usar
Correo electrónico y privacidad en el trabajo
Correos electrónicos de los empleados: ¿se pueden leer? ¿Se pueden realizar copias de seguridad? ¿Se pueden archivar?
Protege tus correos electrónicos del SPAM
Cómo proteger los correos electrónicos empresariales del spam
Cómo funciona DMARC - actualizado
Cómo funciona dmarc con Google Mail y Office 365 - actualizado
Dominio DKIM para DMARC
Cómo afecta la alineación de dominio DKIM a la autenticación DMARC
PROVEEDORES DE CORREO ELECTRÓNICO más populares
¿Cuáles son los proveedores de correo electrónico más populares en 2020?
Cómo funciona DMARC
Cómo funciona dmarc con Google Mail y Office 365
Subsecciones de las tendencias del correo electrónico
Directrices de AUTENTICACIÓN de correo electrónico
¡¡ATENCIÓN!! Este documento ha sido traducido automáticamente del italiano
Pautas
Configuración del servicio de correo electrónico para la autenticación
La Agencia Nacional Italiana de Ciberseguridad ha publicado las Directrices para la configuración del servicio de correo electrónico para la autenticación, con el objetivo de reforzar la fiabilidad del servicio de correo electrónico para todas las organizaciones interesadas y aumentar su nivel general de seguridad.
Control de versiones
| VERSIÓN | FECHA DE PUBLICACIÓN | NOTAS |
|---|---|---|
| 1.0 | Abril de 2026 | Primera publicación. |
ÍNDICE
1. Introducción
1.1. Premisa
El correo electrónico representa hoy en día uno de los servicios más críticos en el contexto digital, ya que se encuentra entre los principales canales utilizados por organizaciones y usuarios para la comunicación y el intercambio de información1.
El funcionamiento del servicio de correo electrónico, y en particular la transmisión de mensajes, se basa en el protocolo SMTP, que, sin embargo, no incorpora de forma nativa mecanismos adecuados para la autenticación del remitente ni para la protección de la confidencialidad e integridad de los mensajes. Estas vulnerabilidades lo exponen al riesgo de ataques como la suplantación de identidad, el phishing, la manipulación y la interceptación de mensajes durante su transmisión.
Para mitigar las debilidades del protocolo SMTP y, por lo tanto, reducir el riesgo derivado de los ataques mencionados, con el tiempo se han desarrollado mecanismos para la autenticación del remitente y la protección de la integridad del mensaje, como SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) y DMARC (Domain-based Message Authentication, Reporting and Conformance).
Estas directrices ilustran estos mecanismos con el objetivo de reforzar la fiabilidad del servicio de correo electrónico y aumentar su nivel general de seguridad, con especial referencia a las amenazas descritas en el Capítulo 4.
Las contramedidas y los protocolos necesarios para proteger la confidencialidad de los mensajes de correo electrónico (como S/MIME y OpenPGP, que se refieren al cifrado de mensajes) no son objeto de estas directrices.
1.2. Reglamento de Referencia
| REGULACIÓN | DESCRIPCIÓN |
|---|---|
| Perímetro Nacional de Ciberseguridad (PSNC) | Decreto-Ley n.º 105, de 21 de septiembre de 2019. Disposiciones urgentes relativas al perímetro nacional de ciberseguridad y a la disciplina de los poderes especiales en sectores de importancia estratégica. |
| Regulación de la computación en la nube para la administración pública | Decreto Directorial ACN nº 21007/24 de 27 de junio de 2024. |
| Decreto Legislativo de 4 de septiembre de 2024, n.º 138 | Decreto Legislativo de 4 de septiembre de 2024, n.º 138. Transposición de la Directiva (UE) 2022/2555, relativa a las medidas para lograr un alto nivel común de ciberseguridad en toda la Unión, por la que se modifican el Reglamento (UE) n.º 910/2014 y la Directiva (UE) 2018/1972 y se deroga la Directiva (UE) 2016/1148. |
1.3. Documentos de referencia
| TÍTULO Y DIRECCIÓN DE PUBLICACIÓN |
|---|
| Nota técnica 1945 del NIST. https://nvlpubs.nist.gov/nistpubs/TechnicalNotes/NIST.TN.1945.pdf |
| NIST SP 800-177 R1 https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-177r1.pdf |
| ACN. Marco de autenticación de correo electrónico. https://www.acn.gov.it/portale/w/framework-di-autenticazione-per-la-posta-elettronica |
| RFC 5321 – Protocolo simple de transferencia de correo https://datatracker.ietf.org/doc/html/rfc5321 |
| RFC 5322 – Formato de mensaje de Internet https://datatracker.ietf.org/doc/html/rfc5322 |
| RFC 7208 – Marco de políticas del remitente (SPF) para autorizar el uso de dominios en el correo electrónico, versión 1 https://datatracker.ietf.org/doc/html/rfc7208 |
| RFC 6376 – Firmas de correo identificado por DomainKeys (DKIM) https://datatracker.ietf.org/doc/html/rfc6376 |
| RFC 7489 – Autenticación, informes y conformidad de mensajes basados en dominio (DMARC) https://datatracker.ietf.org/doc/html/rfc7489 |
2. Contexto regulatorio
Para proteger los activos digitales del país, incluidos los servicios de correo electrónico y las infraestructuras que los alojan, se ha implementado un amplio conjunto de medidas de seguridad derivadas de la legislación vigente y sujetas a actualizaciones constantes.
El máximo nivel de protección para los servicios más críticos del país, vinculados a la protección de la seguridad nacional, está garantizado por el Perímetro Nacional de Ciberseguridad, establecido por el Decreto Ley n.º 105, de 21 de septiembre de 2019, modificado por la Ley n.º 133, de 18 de noviembre de 2019. Este perímetro proporciona medidas de seguridad con niveles de protección particularmente altos, detallados en el Anexo B del Decreto del Primer Ministro n.º 81, de 14 de abril de 2021, que se aplican a las redes, sistemas de información y servicios de TI de entidades públicas y privadas de las que depende el ejercicio de una función esencial del Estado o la prestación de un servicio esencial para el mantenimiento de las actividades civiles, sociales o económicas fundamentales para los intereses del Estado, cuyo compromiso podría resultar en perjuicio de la seguridad nacional.
Además, los servicios de correo electrónico, al igual que todos los servicios digitales de la administración pública, están sujetos a las disposiciones del Reglamento sobre la Nube, adoptado en virtud del artículo 33-septies del Decreto Ley n.º 179, de 18 de octubre de 2012, y actualizado por la Agencia Nacional de Ciberseguridad (ACN) mediante el Decreto Directorial n.º 21007, de 27 de junio de 2024. Conforme a dicho Reglamento, todas las administraciones públicas deben clasificar sus datos y servicios digitales como ordinarios, críticos o estratégicos, según el modelo elaborado por la ACN. Esta actividad tiene como objetivo garantizar que los datos y servicios digitales de la administración pública se procesen y presten a través de infraestructuras digitales y servicios en la nube que cumplan con los requisitos, incluidos los de seguridad, adecuados a los riesgos asociados al nivel de clasificación correspondiente, tal como se detalla en el Reglamento.
El Decreto Legislativo n.º 138 de 4 de septiembre de 2024 (el denominado Decreto NIS), que transpone la Directiva (UE) 2022/2555, también estableció, mediante los Anexos 1 y 2 de la Determinación ACN 379907/2025, las medidas básicas de seguridad que las entidades esenciales e importantes deben adoptar a efectos de las obligaciones establecidas en los artículos 23 y 24 del Decreto NIS, definiendo un marco de seguridad para reforzar la protección de las redes y los sistemas de información, incluidos los servicios de correo electrónico.
3. Arquitectura del servicio de correo electrónico
Como se indica en la premisa, el funcionamiento del servicio de correo electrónico se basa en el protocolo SMTP, que regula la transmisión de mensajes de correo electrónico desde el remitente al destinatario.
El protocolo SMTP se definió originalmente en 19822 como un protocolo de almacenamiento y reenvío, en el que el remitente genera un mensaje a través de su cliente de correo, en la jerga Agente de Usuario de Correo (MUA), que lo envía al servidor de correo del remitente. Este, a través de un componente llamado Agente de Transferencia de Correo (MTA), reenvía el mensaje, posiblemente también a través de uno o más MTA intermedios, entregándolo al MTA del servidor de correo de destino. El usuario receptor accede al mensaje a través de su cliente de correo (MUA)[1].
Por lo tanto, el MTA es un componente del servicio de correo electrónico que gestiona la transmisión de mensajes desde el remitente al destinatario. Los componentes del MTA están presentes en los servidores de correo del remitente y del destinatario, y también se pueden configurar MTA intermedios, por ejemplo, para gestionar listas de distribución.
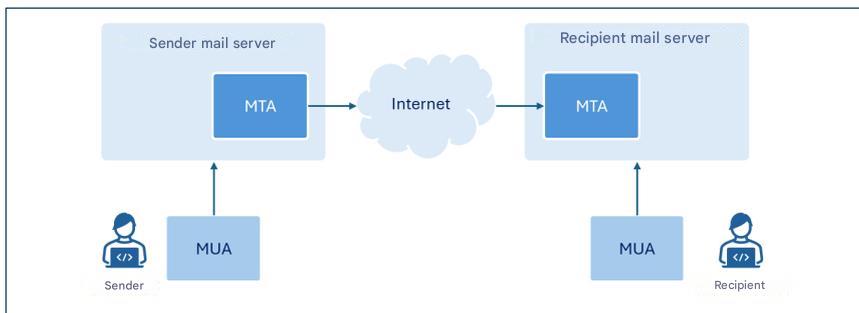
La figura representa únicamente los componentes de interés para estas directrices.
Aunque el término MTA identifica un componente específico de los servidores de correo electrónico3, dado que para los fines de este documento se hace referencia a estos últimos principalmente en su función como MTA, donde no hay ambigüedad, para simplificar la exposición se utilizará a menudo el término servidor de correo electrónico en lugar del más específico MTA.
En esta guía nos centramos en la configuración de los protocolos SPF, DKIM y DMARC para permitir que los servidores de correo verifiquen la autenticidad e integridad de los mensajes de correo electrónico.
4. Amenazas
El protocolo SMTP presentado en el capítulo anterior fue diseñado inicialmente para operar en una red académica relativamente pequeña y no tuvo en cuenta aspectos relacionados con la seguridad de los mensajes transmitidos ni la autenticación del remitente [1].
La creciente difusión del correo electrónico y las debilidades intrínsecas del protocolo SMTP han favorecido, con el tiempo, la aparición de ataques cuyos principales tipos se ilustran brevemente en los siguientes párrafos.
4.1. Suplantación de identidad del remitente
El spoofing es una técnica de ciberataque que se utiliza para falsificar la dirección del remitente de un mensaje y hacer que parezca provenir de una dirección fiable (como, por ejemplo, la de un compañero de trabajo, un conocido o la de la propia entidad bancaria), induciendo al destinatario a realizar acciones potencialmente peligrosas, como, por ejemplo, abrir un archivo adjunto de correo electrónico o hacer clic en los enlaces que contiene el mensaje.
Este tipo de ataque es relativamente sencillo de llevar a cabo, ya que el protocolo SMTP no incluye mecanismos de autenticación del remitente y, por lo tanto, a través del cliente de correo electrónico es posible configurar cualquier dirección de remitente al originar el mensaje.
Dirección de correo electrónico del remitente: envelope-from y message-from
El formato del mensaje de correo electrónico prevé dos campos distintos para indicar la dirección de correo electrónico del remitente. Estos campos se denominan envelope-from y message-from: el primero (también conocido como return-path, ya que especifica la dirección de correo electrónico a la que deben enviarse los mensajes de error generados cuando un correo electrónico no llega al destinatario) es la dirección que se utiliza para enrutar correctamente el mensaje; el segundo es la dirección que el destinatario ve en el encabezado del mensaje recibido.
Haciendo una analogía con el envío de una carta dentro de un sobre por correo tradicional, el campo "sobre-de" representa la dirección del remitente que aparece en el sobre de la carta, mientras que el campo "mensaje-de" corresponde al encabezado presente en la carta que indica quién escribió al destinatario.
Es importante tener en cuenta que las dos direcciones pueden no coincidir. Esta distinción permite gestionar situaciones como, por ejemplo, el reenvío de mensajes de servicios de terceros, la distribución a través de listas de correo o las respuestas automáticas por correo electrónico.
De hecho, es posible indicar cualquier remitente tanto a nivel del remitente del mensaje (la dirección de correo electrónico del remitente que muestra el destinatario en el encabezado del mensaje recibido) como del remitente del sobre (la dirección de correo electrónico del remitente utilizada para la transmisión del mensaje).
Para contrarrestar estas amenazas, resulta esencial proporcionar mecanismos que permitan autenticar de forma fiable al remitente y verificar que la persona que envió el mensaje está realmente autorizada para hacerlo.
4.2. Suplantación de identidad (Phishing)
El phishing es una técnica de ataque cibernético destinada a la adquisición fraudulenta de información (como, por ejemplo, credenciales de inicio de sesión, números de tarjetas de crédito u otros datos confidenciales), generalmente mediante el envío de mensajes engañosos que simulan provenir de remitentes confiables3.
La suplantación de identidad, analizada en el párrafo anterior, es una de las principales técnicas que utiliza un atacante para falsificar la identidad del remitente y hacer que el mensaje parezca provenir de un usuario o dominio legítimo.
Como alternativa, se puede utilizar una dirección/dominio del remitente similar a uno reconocible por el destinatario, modificando, por ejemplo, el llamado nombre para mostrar4 para reforzar la autenticidad aparente del mensaje.
Para enviar mensajes de phishing, también se pueden utilizar cuentas legítimas que hayan sido previamente comprometidas por el atacante.
Un mensaje de phishing suele tener un contenido diseñado para generar urgencia, alarma o interés económico en el destinatario, creando situaciones que lo inducen a reaccionar impulsivamente y realizar acciones específicas, como abrir archivos adjuntos maliciosos o hacer clic en enlaces que redirigen a sitios web aparentemente legítimos, pero que en realidad han sido creados por el atacante con el objetivo de robar información o instalar software malicioso.
Por lo general, los ataques de phishing se llevan a cabo enviando el mismo mensaje de correo electrónico a un gran número de víctimas, sin adaptar el texto al perfil específico de cada una de ellas.
Una variante del phishing es el llamado spear phishing, en el que el atacante conoce el perfil de la víctima y lo ataca específicamente.
A diferencia de un correo electrónico de phishing genérico, un mensaje de spear phishing utiliza información contextual más precisa para convencer al usuario de que está interactuando con un remitente confiable [2].
4.3. Manipulación de mensajes
El contenido de un mensaje de correo electrónico, al igual que cualquier otra comunicación que viaje a través de la red de Internet y que no utilice técnicas de cifrado de extremo a extremo (E2EE), puede ser interceptado y modificado durante la transmisión entre el remitente y el destinatario (un tipo de amenaza comúnmente denominada ataque de intermediario).
En consecuencia, además de la pérdida de confidencialidad, el mensaje recibido podría no corresponderse con el que fue redactado originalmente por el remitente.
Un atacante podría, por ejemplo, manipular el contenido del mensaje para que parezca provenir de un remitente fiable, modificar el texto o cualquier enlace o archivo adjunto presente en el mensaje, o insertar código malicioso.
El destinatario, confiando en la aparente autenticidad del mensaje, puede ser inducido a realizar acciones potencialmente dañinas, como comunicar credenciales de inicio de sesión, autorizar pagos o abrir archivos maliciosos.
Para contrarrestar estas amenazas, resulta fundamental adoptar mecanismos que garanticen la integridad y autenticidad del mensaje, asegurando que el contenido recibido no haya sido modificado y que el remitente sea realmente quien dice ser.
5. Contramedidas
El capítulo 2 repasó la normativa que establece medidas de seguridad para la protección de los servicios de correo electrónico. Este documento tiene como objetivo principal servir de guía para la implementación de las medidas de seguridad previstas en dicha normativa y recogidas en el Anexo A, las cuales también son relevantes para la configuración de los servicios de correo electrónico, con el fin de mitigar los riesgos asociados a las amenazas analizadas en el capítulo 4.Cabe señalar, no obstante, que las indicaciones contenidas en estas directrices también se recomiendan a quienes no estén sujetos a la normativa mencionada.
Las medidas de seguridad en cuestión no se refieren explícitamente a la configuración del servicio de correo electrónico, sino —según la normativa aplicable— a la configuración de los sistemas informáticos y de control industrial (PSNC y Cloud Regulation) o de los sistemas de información y redes (NIS2). Los servicios de correo electrónico a los que se refieren estas directrices pertenecen a ambos tipos de sistemas.
En particular, a continuación se ilustran los SPF, DKIMy DMARC , que proporcionan mecanismos de seguridad diseñados con el objetivo de reforzar la seguridad general del servicio de correo electrónico y, en particular, la autenticación del remitente y el control de la integridad de los mensajes.
5.1. FPS
SPF – Sender Policy Framework es un protocolo de autenticación, formalizado por RFC 7208, que permite al propietario de un dominio especificar qué direcciones IP están autorizadas para enviar mensajes de correo electrónico en su nombre y establecer las políticas que el destinatario debe aplicar si la dirección IP asociada al dominio5 de la dirección de correo electrónico del remitente no se encuentra entre las autorizadas explícitamente.
Las direcciones IP autorizadas figuran en un registro DNS TXT relacionado con el dominio del remitente, denominado registro SPF, y se ilustran en la siguiente sección de este párrafo.
De esta forma, el servidor de correo electrónico del destinatario6, al recibir un mensaje de un dominio determinado, puede consultar el registro SPF relacionado y autenticar su origen verificando que la dirección IP desde la que se recibió el mensaje se encuentra entre las autorizadas para enviar mensajes en nombre del dominio.
Es importante observar que el dominio que se verifica a nivel SPF es el relacionado con el remitente del sobre; por consiguiente, la adopción del protocolo SPF por sí sola no es suficiente para contrarrestar la suplantación de identidad, ya que este tipo de ataque podría llevarse a cabo a nivel del remitente del mensaje7.
En caso de que una organización externalice, total o parcialmente, su servicio de correo electrónico a un tercero, como por ejemplo un proveedor de servicios en la nube, debe asegurarse de que los mensajes enviados por dicho proveedor superen las comprobaciones SPF. Para ello, la organización debe incluir en su registro SPF las direcciones IP desde las que los proveedores envían correos electrónicos en nombre del dominio de la organización.
En el caso del reenvío automático de correo electrónico, dado que los mensajes suelen ser redirigidos por un servidor intermedio, la dirección IP que realiza la entrega final ya no coincide con la autorizada originalmente por el dominio del remitente. En estos casos, para evitar que falle la verificación SPF, es necesario autorizar también los servidores de reenvío intermedios o recurrir a mecanismos como SRS (Sender Rewriting Scheme) o ARC (Authenticated Received Chain), que pueden ser más eficaces, especialmente en presencia de numerosos servidores de reenvío intermedios.
Cabe destacar que para que SPF sea realmente efectivo, debe estar configurado correctamente no solo por el remitente, sino también por el destinatario. En particular:
- El remitente debe publicar el registro SPF en el servidor DNS correspondiente, declarando las direcciones que están autorizadas para enviar correos electrónicos en su nombre;
- El destinatario debe configurar su propio servidor de correo para que ejecute la verificación SPF en los mensajes recibidos y aplique de forma coherente las políticas resultantes.
5.1.1. Registro SPF
Un registro SPF es un registro DNS de tipo TXT cuyo nombre corresponde al dominio del remitente y cuyo contenido está constituidopor la sección que indica la versióny una serie de directivas que indican el comportamiento del servidor de correo del destinatario cuando hay una coincidencia entre la dirección IP del dominio del remitente y una directiva.
Las directivas se forman mediante un mecanismo precedido por un calificador. Los principales mecanismos utilizados en los registros SPF son: [2]:
- ip4, enumera las direcciones IPv4 autorizadas;
- ip6, enumera las direcciones IPv6 autorizadas;
- a, autoriza las direcciones IP presentes en el registro A del dominio;
- mx, autoriza las direcciones IP relacionadas con los registros MX del dominio;
- incluye, autoriza las IP presentes en el registro SPF de otro dominio;
- "all"representa todas las direcciones IP que no han sido autorizadas explícitamente a través de los otros mecanismos.
En particular, el "all" permite establecer políticas para los mensajes provenientes de direcciones IP que no hayan sido declaradas por mecanismos anteriores.
Además, SPF proporciona los siguientes calificadores para asociarlos con los mecanismos:
- + (pass) indica que las direcciones IP que coinciden con el mecanismo asociado están autorizadas. Es el calificador predeterminado si no se especifica otro;
- - (fail) indica que las direcciones IP que coinciden con el mecanismo asociado no están autorizadas;
- ~ (softfail) indica que las direcciones IP que coinciden con el mecanismo asociado probablemente no estén autorizadas. Esta es una declaración más incierta que la anterior. En estos casos, el mensaje debe aceptarse pero marcarse para un análisis más profundo; se utiliza, por ejemplo, en casos de depuración o cuando se prevé que la verificación SPF podría no ser exitosa;
- ? (neutral) indica que no se proporciona ninguna indicación para las direcciones IP que coincidan con el mecanismo asociado. El comportamiento predeterminado es aceptar el mensaje.
Es importante destacar que, en la práctica, el registro SPF se compone para especificar las direcciones IP autorizadas, y luego se utiliza la directiva -all para indicar que todas las demás direcciones no están autorizadas (para más detalles, consulte los ejemplos a continuación). Esta es la configuración recomendada, ya que permite indicar explícitamente las direcciones IP autorizadas y excluir todas las demás.
En cualquier caso, se recomienda no utilizar nunca la directiva +all (o su equivalente all), ya que correspondería a la autorización de todas las direcciones IP.
Ejemplos de registros SPF
Autorizar una dirección IP específica
v=spf1 ip4:203.0.113.0 -todos
El registro SPF que se muestra arriba utiliza la versión 1 de SPF y autoriza, mediante el mecanismo ip4 , la dirección IP 203.0.113.0 (de hecho, como no se especifica ningún calificador para el mecanismo ip4 , se utiliza implícitamente el valor predeterminado + ). La directiva -all, formada por el mecanismo all y el calificador - (fail), especifica que todas las demás direcciones no están autorizadas.
Autorizar un espacio de direcciones IP específico
v=spf1 ip4:203.0.113.0/24 -todos
El registro SPF que se muestra arriba es análogo al anterior, pero autoriza todas las direcciones IP del 203.0.113.0/24 .
Autorizar múltiples direcciones IP
v=spf1 ip4:203.0.113.22 ip4:203.0.113.44 -todos
El registro SPF que se muestra arriba autoriza exclusivamente las direcciones IPv4 203.0.113.22 y 203.0.113.44.
Autorizar direcciones de registro MX y un dominio específico
v=spf1 mx incluir:spf.emailprovider.it -todo
El registro SPF que se muestra arriba autoriza exclusivamente las direcciones IP de los registros MX del mismo dominio que el registro SPF y las autorizadas del dominio spf.emailprovider.it (por ejemplo, el dominio de un proveedor de servicios de correo electrónico).
5.1.2. Proceso de autenticación
Si está configurado correctamente para realizar la verificación SPF, el servidor de correo del destinatario, al recibir un nuevo mensaje, recupera el registro SPF del dominio del remitente consultando el servidor DNS que contiene los registros de dicho dominio, según la dirección indicada en el campo "de" del sobre. Por ejemplo, si la dirección indicada en el campo "de" del sobre es alice@example.com, el servidor de correo del destinatario recupera el registro SPF del dominio example.com.
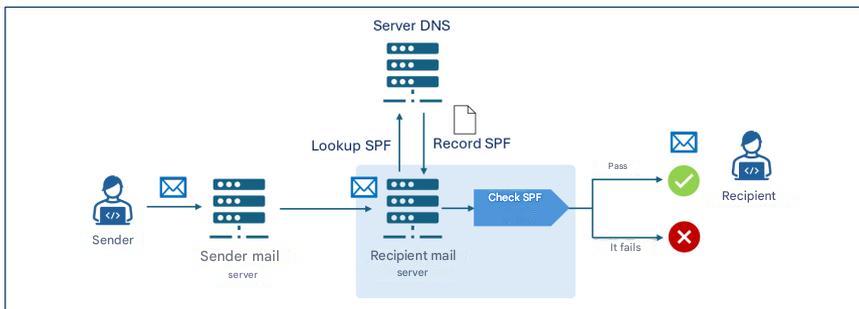
El servidor de correo del destinatario realiza entonces la verificación SPF, analizando el registro SPF para determinar si la dirección IP desde la que recibió el mensaje está autorizada para enviar correos electrónicos para el example.com . Si el correo electrónico supera la verificación SPF, se entrega al destinatario.
Por ejemplo, si el registro SPF del dominio example.com fuera v=spf1 ip4:203.0.113.22 -all la verificación pasaría solo si la dirección IP del servidor remitente fuera 203.0.113.22 , mientras que fallaría para cualquier otra dirección.
5.2. DKIM
DKIM (DomainKeys Identified Mail) es un protocolo de autenticación, formalizado por el RFC 6376, que permite al propietario de un dominio garantizar la autenticidad de los mensajes de correo electrónico enviados mediante la adición de una firma digital (firma DKIM) generada por el servidor de correo a través de algoritmos criptográficos públicos e insertada en las cabeceras del mensaje que se va a transmitir.
Para que el destinatario pueda verificar que el mensaje no ha sido modificado durante la transmisión, la clave pública asociada a la firma DKIM se guarda en un registro TXT del DNS público del dominio del remitente, denominado registro DKIM, que el servidor de correo del destinatario consulta al recibir el mensaje.
La firma y el registro DKIM se ilustran en las secciones siguientes de este párrafo.
Al igual que con SPF, DKIM también debe ser configurado correctamente por el remitente y el destinatario y, en particular:
- El remitente debe configurar su servidor de correo para generar firmas DKIM y publicar el registro DKIM en el servidor DNS correspondiente;
- El destinatario debe configurar su servidor de correo para que realice la verificación DKIM en los mensajes recibidos.
5.2.1. Firma DKIM
La firma DKIM se genera a partir de elementos designados del cuerpo y las cabeceras del mensaje y consta de una serie de pares clave-valor que especifican elementos entre los cuales:
- v: versión del protocolo10;
- a: algoritmo de cifrado utilizado11;
- d: dominio de firma que declara la autenticidad del mensaje12;
- s: selector que indica qué clave pública DKIM buscar en el registro DNS13;
- h: lista de encabezados de correo electrónico incluidos en la firma14;
- bh: hash del cuerpo del mensaje codificado en formato base6415;
- b: firma digital real generada con la clave privada y codificada en formato base6416;
- x: fecha de validez de la firma;
- c: tipo de canonización.
La canonicalización es el proceso de normalizar los elementos de un mensaje antes de firmarlo digitalmente, con el fin de reducir el impacto de pequeñas modificaciones que puedan ocurrir durante la transmisión, como espacios repetidos o saltos de línea. Existen dos tipos de canonicalización: la simple, que requiere una coincidencia exacta entre el mensaje original y el recibido, y la relajada, que aplica normalizaciones como la eliminación de espacios, la conversión de mayúsculas a minúsculas en los encabezados y la reducción de líneas vacías consecutivas en el cuerpo del mensaje.
5.2.2. Registro DKIM
El registro DKIM se conserva en un registro DNS de tipo TXT cuyo nombre tiene la estructura selector._domainkey.domain, donde _domainkey es una etiqueta que indica que el registro DNS es efectivamente un registro DKIM. El contenido del registro DKIM consta de una serie de pares clave-valor que especifican elementos entre los cuales:
- v: versión del protocolo;
- k: tipo de clave, que por defecto es RSA;
- p: clave pública codificada en formato base64.
Ejemplo de registro DKIM
Nombre: s1._domainkey.example.com
Valor: v=DKIM1; k=rsa; p=Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h...
El registro DKIM de ejemplo está asociado con el selector s1 del example.com , utiliza la versión 1 y contiene la clave pública RSA codificada en formato base64 (Y2hpYXZ1cHViYmxpY2FkaWVzZW1waW8h...).
5.2.3. Proceso de autenticación
Si el protocolo DKIM está configurado correctamente en los servidores de correo del remitente y del destinatario, el funcionamiento del proceso de autenticación y verificación DKIM garantiza que el servidor de correo del remitente cree la firma DKIM del mensaje, tal como se describe en el párrafo 5.2.1, la cual se agrega al propio mensaje. En concreto, la firma DKIM contiene en el d el dominio de firma17 y en el b la firma digital del mensaje generada con la clave privada del dominio de firma.
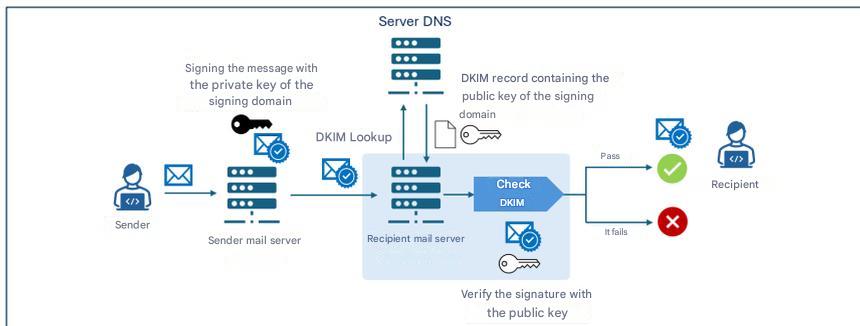
Al recibir un mensaje, el servidor de correo del destinatario recupera el registro DKIM del dominio firmante (d de la firma DKIM) del servidor DNS que contiene los registros de dicho dominio. A continuación, utiliza la clave pública contenida en el registro DKIM para verificar la firma digital (b ) que contiene la firma DKIM. Si la verificación es exitosa, el mensaje se entrega al destinatario.
5.2.4. Aspectos criptográficos
En el ámbito criptográfico, DKIM ha utilizado históricamente el RSA , en particular la rsa-sha256 , considerada el estándar desde 2007. La nueva alternativa, introducida por el RFC 8463, es Ed25519-SHA256, una forma moderna de firma digital basada en curvas elípticas que garantiza una mayor eficiencia y claves mucho más compactas.
A nivel técnico, RSA, con una longitud de clave de 2048 bits, sigue siendo el estándar universal, pero las claves son largas y las firmas relativamente grandes, mientras que Ed25519 ofrece claves nueve veces más cortas y firmas cuatro veces más pequeñas, con un rendimiento de firma hasta treinta veces superior al de RSA 2048. A pesar de estas ventajas, su uso en entornos reales es limitado: en 2026, Ed25519 solo está verificado por unos pocos proveedores, mientras que algunos operadores importantes no ofrecen soporte fiable ni para la firma ni para la verificación, lo que lo hace inadecuado como única solución en producción.
Por este motivo, a pesar de su superioridad técnica, en el momento de redactar este documento, no se recomienda el uso de Ed25519 salvo en combinación con RSA, mediante firma dual, desde una perspectiva experimental y como medida de compatibilidad futura. Hasta que los principales proveedores implementen completamente su verificación, RSA sigue siendo esencial para garantizar la máxima seguridad en la entrega de mensajes.
En cuanto a la seguridad a largo plazo, es importante recordar que ni RSA ni Ed25519 son resistentes a los ataques de futuras computadoras cuánticas [3], y la transición hacia algoritmos post-cuánticos requerirá nuevos estándares DKIM que actualmente no existen, lo que hace esencial monitorear los desarrollos de criptografía de próxima generación y las futuras recomendaciones de ACN en esta área.
En lo que respecta a la gestión de claves criptográficas, la clave privada DKIM debe protegerse con rigurosas medidas de seguridad, manteniéndola en sistemas aislados accesibles únicamente a servicios autorizados, adoptando permisos restrictivos, rotación periódica y monitorización constante para evitar accesos no autorizados o vulneraciones de seguridad.
5.3. DMARC
DMARC – Domain-based Message Authentication, Reporting and Conformance es un protocolo de autenticación, formalizado por RFC 7489, que integralos mecanismos SPF y DKIM, permitiendo al propietario de un dominio especificar, a los destinatarios de los mensajes transmitidos desde ese dominio, las políticas para gestionar aquellos mensajes que no superen las verificaciones SPF y DKIM.
En concreto, DMARC introduce un mecanismo de autenticación —denominado alineación— que verifica la correspondencia entre los dominios autenticados por SPF y DKIM y el dominio correspondiente al "message-from " del mensaje recibido. Cabe destacar que la comprobación de alineación entre el "message-from " y el dominio SPF/DKIM falla en cualquier caso si la verificación SPF/DKIM correspondiente también falla (véase la figura 4).
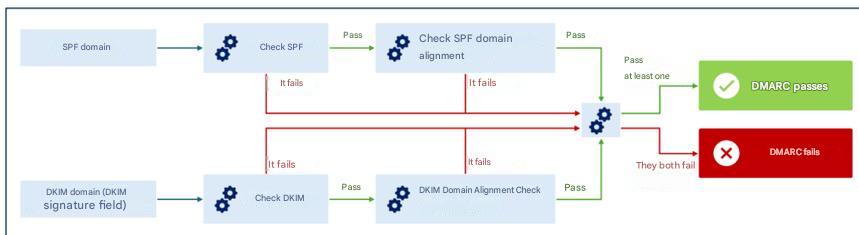
La alineación se puede verificar en estricto , donde se requiere una coincidencia exacta entre los dominios autenticados por SPF/DKIM y el correspondiente al message-from , o en modo relajado, donde basta con que los dominios principales coincidan, aunque los subdominios sean diferentes.
Por ejemplo, en relajado para los dominios sub1.example.com y sub2.example.com se encontraría una alineación para fines de verificación DMARC (ya que el dominio principal, example.com, es el mismo). Sin embargo, en estricto , la verificación de alineación DMARC fallaría debido a la falta de una coincidencia exacta entre los dominios.
Mediante la verificación de alineación, incluso si un atacante lograra pasar las comprobaciones SPF y/o DKIM utilizando un mensaje-from diferente del sobre-from autenticado por SPF y/o del dominio de firma autenticado, DMARC seguiría detectando la discrepancia, asegurando una verificación coherente y fiable de la identidad del remitente [2].
Las políticas para gestionar los mensajes que no superan19 se especifican en un registro TXT del servidor DNS relativo del dominio del remitente, denominado registro DMARC, y se ilustran en la siguiente sección de este párrafo.
DMARC también permite indicar a los destinatarios que envíen informes a los propietarios del dominio remitente sobre los mensajes que afirman provenir de dicho dominio. De esta forma, el propietario del dominio puede verificar si su dominio se está utilizando de forma no autorizada y en qué medida, analizando, por ejemplo, cuántos mensajes son realmente rastreables hasta él del total de mensajes que afirman provenir de ese dominio.
Al igual que con SPF y DKIM, DMARC también debe ser configurado correctamente por el remitente y el destinatario y, en particular:
- El remitente debe publicar el registro DMARC en su DNS especificando las políticas con las que gestionar los mensajes que no superen la verificación DMARC;
- El destinatario debe configurar su servidor de correo para que ejecute la verificación DMARC en los mensajes recibidos.
5.3.1. Registro DMARC
El nombre del registro DMARC tiene la estructura _dmarc.dominio, donde _dmarc es una etiqueta que se utiliza para indicar que el registro DNS es un registro DMARC y dominio es el dominio al que se refiere la política.
El registro DMARC consta de una serie de pares clave-valor que especifican elementos entre los cuales:
- v: Protocolo DMARC versión20;
- p: política que se aplicará a los mensajes que fallen la verificación DMARC, puede asumir uno de los valores
none,quarantine,reject; - aspf: modo de alineación que se aplicará a la comprobación SPF (puede ser
relajado, valor predeterminado oestricto); - adkim: modo de alineación que se aplicará a la verificación DKIM (puede ser
relajado, valor predeterminado oestricto); - rua: direcciones de correo electrónico a las que enviar informes agregados con información estadística y resumida sobre los mensajes recibidos del dominio del remitente;
- ruf: direcciones de correo electrónico a las que enviar informes detallados sobre los mensajes individuales recibidos del dominio del remitente que no superaron la verificación DMARC.
Ejemplo de registro DMARC
Nombre:
_dmarc.example.com
Valor:
v=DMARC1; p=reject; rua=mailto:dmarc-reports@example.com; ruf=mailto:dmarc-fail@example.com; adkim=s; aspf=s
El registro DMARC de ejemplo está asociado con el dominio example.com , utiliza la versión 1 y especifica la política de rechazo para los mensajes que no superan la verificación DMARC, solicitando el modo estricto ( s ) para la verificación de la alineación de los dominios SPF y DKIM y para transmitir informes agregados a la dirección de correo electrónico dmarc-reports@example.com e informes de fallos a la dirección dmarc-fail@example.com .
5.3.2. Políticas DMARC
Como se describe en el párrafo anterior, el registro DMARC indica la política que el servidor de correo receptor debe aplicar a los mensajes que no superan la verificación DMARC. Las políticas posibles son las siguientes:
- Ninguno: el dominio del remitente no proporciona ninguna indicación sobre la entrega de mensajes que no superen la verificación DMARC;
- cuarentena: el dominio del remitente indica que los mensajes que no superen la verificación DMARC deben considerarse sospechosos (por ejemplo, sometidos a un examen más exhaustivo, tratados como spam o etiquetados como sospechosos);
- rechazar: el dominio del remitente indica que los mensajes que no superen la verificación DMARC deben ser rechazados.
5.3.3. Proceso de verificación y aplicación de la póliza
Si el protocolo DMARC está configurado correctamente tanto en el servidor de correo del remitente como en el del destinatario, al recibir el mensaje, el servidor de correo del destinatario recupera los registros SPF y DKIM para realizar las verificaciones correspondientes, así como la verificación DMARC (detallada al inicio del párrafo 5.2.4). En caso de que el mensaje no supere la verificación DMARC, se aplica la política indicada en el registro DMARC (ninguna, cuarentena o rechazo).
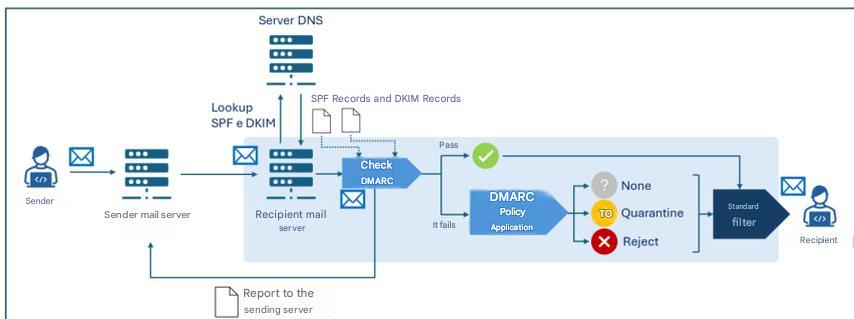
Cabe destacar que cada servidor de correo puede adoptar heurísticas y políticas locales para determinar si se entrega o no un mensaje, teniendo en cuenta también el resultado de las verificaciones SPF, DKIM y DMARC. Por lo tanto, generalmente existe un proceso de toma de decisiones adicional («Filtro estándar» en la Figura 5) posterior a las verificaciones mencionadas, que puede incluir comprobaciones adicionales (como, por ejemplo, filtros antispam y antimalware).
Además, el servidor de correo receptor puede transmitir:
- a las direcciones indicadas en el
ruadel registro DMARC, informes agregados con información estadística y resumida sobre los mensajes recibidos del dominio del remitente; - A las direcciones indicadas en el
rufdel registro DMARC, se enviarán informes detallados sobre los mensajes individuales recibidos del dominio remitente que no superaron la verificación DMARC.
6. Conclusiones
Como se analizó en el capítulo anterior, para contrarrestar mejor las amenazas vinculadas a la suplantación de dominio del remitente es necesario que los tres protocolos examinados se implementen conjuntamente y, en particular, que [3]:
- El dominio remitente publica correctamente los registros SPF, DKIM y DMARC en el DNS;
- El servidor de correo del remitente está configurado para firmar los mensajes con DKIM;
- El servidor de correo del destinatario está configurado para realizar verificaciones SPF y DKIM y aplicar políticas DMARC.
Con respecto a la implementación del protocolo, también se formulan las siguientes recomendaciones [2]:
- Configure SPF especificando qué direcciones IP están autorizadas a enviar correos electrónicos en nombre del dominio; para los dominios que no se utilizan para la transmisión de correo electrónico, por ejemplo, aquellos destinados exclusivamente a sitios web, se debe crear un registro SPF para indicar explícitamente que no hay remitentes de correo electrónico válidos para ese dominio;
- Utilice protocolos y algoritmos de cifrado de última generación considerados seguros para las claves DKIM; a la fecha de redacción de este documento, se recomienda RSA de 2048 bits;
- Proteger adecuadamente la clave privada DKIM almacenada en el servidor de correo, adoptando permisos de acceso restrictivos, y garantizar que solo el software del servidor de correo tenga privilegios de lectura sobre la clave;
- Configure cada servidor de correo con un par de claves y un selector únicos, con el fin de reducir el impacto de una posible vulneración de la clave privada;
- proteger la clave privada tanto de la divulgación accidental como de los intentos de acceso o modificación por parte de un atacante;
- estipule que el software relacionado con cualquier lista de correo verifique las firmas DKIM en los mensajes entrantes y adjunte nuevas firmas DKIM en los salientes;
- Utilice pares de claves DKIM únicos para cada tercero que envíe correos electrónicos en nombre de la organización;
- Rote periódicamente los pares de claves DKIM (al menos cada seis meses) para mitigar el impacto de una posible vulneración de seguridad;
- Revocar inmediatamente las claves en caso de sospecha de vulneración de seguridad;
- Supervise los informes de DMARC para identificar cualquier error de configuración o intento de abuso.
Para obtener más detalles, consulte los recursos que figuran en la sección Documentos de referencia.
Se observa que, para proteger adecuadamente la seguridad del correo electrónico, además de los protocolos de autenticación aquí examinados, existen otros protocolos —que no son objeto de estas directrices— como, por ejemplo, TLS (Transport Layer Security), que garantiza el cifrado del canal de transmisión, y SMIME y OpenPGP , que se refieren al cifrado de extremo a extremo y la autenticación de mensajes.
Cabe destacar que, si bien no se trata de un protocolo de seguridad de correo electrónico en sentido estricto, para garantizar la seguridad del servicio de correo electrónico se recomienda implementar DNSSEC (Domain Name System Security Extensions), una extensión del protocolo DNS que añade firmas criptográficas a los registros DNS para garantizar la integridad y autenticidad de las consultas DNS. Gracias a DNSSEC, por ejemplo, la información relativa a los registros SPF, DKIM y DMARC se protege durante la transmisión, lo que reduce el riesgo de alteración y, por lo tanto, aumenta la seguridad del servicio de correo electrónico.
Apéndice A: Medidas de seguridad
Perímetro Nacional de Ciberseguridad (PSNC)
PR.IP-1: Se definen y gestionan prácticas de referencia (denominadas líneas base) para la configuración de sistemas informáticos y sistemas de control industrial que incorporan principios de seguridad (por ejemplo, el principio de mínima funcionalidad).
- Existe un documento actualizado detallado que indica, también en relación con la categoría ID.AM, al menos:
- a) las políticas de seguridad adoptadas para el desarrollo de configuraciones de sistemas de control industrial y de TI y el despliegue únicamente de las configuraciones adoptadas;
- b) la lista de configuraciones de sistemas de control industrial y de TI empleadas y la referencia a las prácticas de referencia relativas;
- c) los procesos, metodologías y tecnologías empleadas que contribuyen al cumplimiento de las políticas de seguridad.
Regulación de la nube: infraestructuras y servicios digitales para la administración pública
PR.IP-01: Se definen y gestionan prácticas de referencia (denominadas líneas base) para la configuración de sistemas informáticos y sistemas de control industrial que incorporan principios de seguridad (por ejemplo, el principio de mínima funcionalidad).
- Se definen políticas y procedimientos en relación con la seguridad de las aplicaciones para brindar el apoyo adecuado para la planificación, la implementación y el mantenimiento de las funciones de seguridad de las aplicaciones, las cuales deben revisarse y actualizarse al menos anualmente.
- Existe un documento actualizado detallado que indica, también en relación con la categoría ID.AM, al menos:
- a) las políticas de seguridad adoptadas para el desarrollo de configuraciones de sistemas de control industrial y de TI y el despliegue únicamente de las configuraciones adoptadas;
- b) la lista de configuraciones de sistemas de control industrial y de TI empleadas y la referencia a las prácticas de referencia relativas;
- c) los procesos, metodologías y tecnologías empleadas que contribuyen al cumplimiento de las políticas de seguridad.
- Se definen y documentan los requisitos básicos de seguridad para diversas aplicaciones.
- Se definen e implementan métricas de carácter técnico útiles para supervisar el nivel de cumplimiento de los requisitos de seguridad y las obligaciones de cumplimiento establecidos.
- Existe un proceso para la mitigación y recuperación de vulnerabilidades de las aplicaciones, con el fin de garantizar la seguridad de las mismas, automatizando la corrección cuando sea posible.
- Existe un proceso para validar la compatibilidad de los dispositivos con los sistemas operativos y las aplicaciones.
- Existe un sistema de gestión de variaciones en lo que respecta al sistema operativo, la aplicación de parches y/o las aplicaciones.
Regulación de la nube: servicios en la nube para la administración pública
PR.IP-01: Se definen y gestionan prácticas de referencia (denominadas líneas base) para la configuración de sistemas informáticos y sistemas de control industrial que incorporan principios de seguridad (por ejemplo, el principio de mínima funcionalidad).
- Se definen políticas y procedimientos con referencia a la seguridad de las aplicaciones para brindar un soporte adecuado para la planificación, realización y mantenimiento de las características de seguridad de las aplicaciones, las cuales deben revisarse y actualizarse al menos anualmente [IaaS, SaaS].
- Existe un documento actualizado detallado que indica, también en relación con la categoría ID.AM, al menos:
- a) las políticas de seguridad adoptadas para el desarrollo de configuraciones de sistemas de control industrial y de TI y el despliegue únicamente de las configuraciones adoptadas;
- b) la lista de configuraciones de sistemas de control industrial y de TI empleadas y la referencia a las prácticas de referencia relativas;
- c) los procesos, metodologías y tecnologías empleadas que contribuyen al cumplimiento de las políticas de seguridad [SaaS].
- Se definen y documentan los requisitos básicos de seguridad para diversas aplicaciones.
- Se definen e implementan métricas de carácter técnico útiles para supervisar el nivel de cumplimiento de los requisitos de seguridad y las obligaciones de cumplimiento establecidos. 5. Existe un proceso para la mitigación y recuperación de vulnerabilidades de las aplicaciones, con el fin de garantizar la seguridad de las mismas y automatizar la corrección cuando sea posible.
- Existe un proceso para validar la compatibilidad de los dispositivos con los sistemas operativos y las aplicaciones [PaaS, SaaS].
- Existe un sistema de gestión de variaciones en términos de sistema operativo, parches y/o aplicaciones [PaaS, SaaS].
NIS 2
PR.PS-01: Se establecen y aplican prácticas de gestión de la configuración.
- Para los sistemas de información y de red pertinentes, al menos, sus configuraciones básicas de seguridad (reforzadas) están definidas y documentadas en una lista actualizada.
- En cumplimiento de las políticas a que se refiere la medida GV.PO-01, se adoptan y documentan procedimientos en relación con el punto 1.
Bibliografía
[1] NIST, «Nota técnica 1945».
[2] NIST, «Publicación especial NIST 800-177 Revisión 1».
[3] Agencia Nacional de Ciberseguridad, «Criptografía postcuántica y cuántica: preparación para la amenaza cuántica».
[4] Agencia Nacional de Ciberseguridad, «Marco de autenticación de correo electrónico».
-
Datos de Eurostat 2026, https://ec.europa.eu/eurostat/databrowser/view/tin00094/default/table?lang=en&category=f_isoc_t_isoc_i_t_isoc_iu ↩︎
-
El RFC 821 fue actualizado posteriormente por el RFC 5321 de 2008. ↩︎
-
En general, de hecho, los servidores de correo electrónico incluyen módulos adicionales que realizan tareas distintas a las del MTA, como, por ejemplo, las de almacenamiento local de mensajes y las de acceso de los clientes a sus buzones de correo electrónico. ↩︎ ↩︎
-
El nombre para mostrar es el campo de texto asociado a la dirección de correo electrónico del remitente que el cliente de correo electrónico muestra al destinatario en el encabezado del mensaje. Es distinto de la dirección de correo electrónico y sirve para identificar al remitente de forma legible y reconocible. ↩︎
-
Una dirección de correo electrónico tiene una estructura del tipo
parte-local@parte-dominio,donde laparte-localidentifica al usuario específico dentro del sistema o servidor de correo electrónico asociado con laparte-dominio, que a su vez corresponde al nombre de dominio del sistema o servicio que aloja la cuenta del usuario identificada por laparte-local[2] . -
Cuando no se genere ambigüedad, en aras de la fluidez del texto, se utilizará "servidor de correo electrónico" en lugar de MTA, que es el componente del servidor de correo electrónico que gestiona la transferencia de mensajes del remitente al destinatario. ↩︎
-
Para la distinción entre envelope-from y message-from, consulte el recuadro detallado Dirección de correo electrónico del remitente: envelope-from y message-from en el párrafo 4.1. ↩︎
-
También pueden existir los denominados modificadores, que especifican información adicional, excepciones a las reglas y variaciones respecto a los valores predeterminados. ↩︎
-
Por el momento solo existe una versión del protocolo (
v=spf1) . -
Por el momento solo existe una versión del protocolo (
v=1) . -
El algoritmo predeterminado es rsa
-sha256. -
El dominio de firma es el que garantiza la autenticidad del mensaje mediante firma digital y al que los destinatarios recurren para obtener la clave pública DKIM del DNS y verificar la firma. No tiene por qué coincidir con el dominio del remitente (message-from) ni con el del remitente (overcover-from), pero las políticas DMARC podrían exigir su alineación con ellos (consulte el apartado de DMARC al respecto). ↩︎
-
El selector permite identificar de forma unívoca el par de claves criptográficas utilizado para crear la firma. Para un dominio determinado, se pueden generar varios pares de claves para que los MTA del mismo dominio utilicen claves diferentes o para permitir una rotación periódica eficaz de las claves. ↩︎
-
En particular, se firman encabezados de mensajes específicos (como From, To, Subject, Date) que no se modifican durante la transmisión del mensaje. ↩︎
-
El hash del mensaje generalmente se calcula sobre el cuerpo completo del mensaje. Para gestionar situaciones en las que el mensaje se modifica durante la transmisión mediante la adición de elementos como pies de página o avisos legales (por ejemplo, en servicios de listas de correo o reenvío automático), es posible considerar, a efectos de firma, solo una parte del mensaje. Sin embargo, esta práctica conlleva riesgos, ya que no garantiza la integridad total del mensaje recibido. ↩︎
-
La firma digital se obtiene a partir de los encabezados enumerados en
hy el hash del cuerpo del mensaje enbh. -
Como ya se indicó en el párrafo 5.2.1, en general el dominio de firma puede no coincidir con el dominio del remitente del mensaje y/o del remitente del sobre, pero las políticas DMARC podrían requerir su alineación (como se describirá en el párrafo DMARC). ↩︎
-
Para que DMARC funcione, se debe implementar al menos uno de los protocolos SPF o DKIM. En esta guía, tal como se indica en el capítulo 5, se recomienda la implementación conjunta de los tres protocolos. ↩︎
-
Para superar la verificación DMARC es necesario que al menos una de las dos alineaciones (SPF o DKIM) sea válida. ↩︎
-
Por el momento solo existe una versión del protocolo (
v=DMARC1) .
una buena alternativa a los correos electrónicos con copia oculta (CCO)
En una publicación anterior explicamos las ventajas y desventajas de usar correos electrónicos con copia oculta (CCO),
consulte: “cómo enviar y limitar correos electrónicos con copia oculta”.
En las conclusiones, entre otras frases, afirmamos:
Utilice aplicaciones específicas para enviar correos masivos. Los sistemas profesionales cuentan con un flujo de trabajo de aprobación y un control paso a paso, y están diseñados para evitar errores.
Resumen de este artículo:
- Cómo funciona
- Lista “unidireccional” de GNU Mailman
- Un poco de historia sobre GNU Mailman
- Gestión de rebotes de VERP
- Alineación de direcciones From y Mail From
Cómo funciona
Las plataformas de marketing por correo electrónico pueden ser difíciles de aprender y de mantener (en caso de que las proporcione a sus clientes).
Lo que describimos aquí es la idea de usar el software de código abierto "GNU Mailman" para enviar correos masivos. Esta sugerencia surge de nuestra propia experiencia ofreciendo la aplicación "copymail " , fácil de usar .
Una lista "unidireccional" de Mailman es una configuración para boletines informativos o anuncios
en la que solo los moderadores autorizados pueden publicar mensajes y los miembros no pueden responder a la lista.
Así es como funciona:
-
El usuario envía el mensaje desde su cliente de correo electrónico o desde el webmail a la dirección de correo electrónico de la lista.
A continuación, debe aprobar la entrega, que se distribuirá desde el servidor a todos los suscriptores. -
El sistema gestiona automáticamente los correos electrónicos devueltos y, si se desea, las bajas de suscripción.
Las suscripciones deben registrarse manualmente. -
El servicio es altamente confiable y puede gestionar miles de direcciones sin dificultad.
El envío se realiza a través de los servidores SMTP de RealSender u otros proveedores.
Lista “unidireccional” de GNU Mailman
GNU Mailman es un software muy utilizado que ofrecen la mayoría de los proveedores de servicios de Internet.
En Internet existen varias guías que explican cómo configurarlo y usarlo para envíos masivos de correo electrónico:
- Los miembros se unen rellenando un formulario en su sitio web (y respondiendo al correo electrónico de confirmación)
- Se les enviará un mensaje de bienvenida que no menciona cómo publicar en la lista
- Recibirán tus boletines informativos, con un pie de página que incluye instrucciones sencillas para darse de baja
- Solo las personas autorizadas pueden publicar en la lista (enviar los boletines informativos)
La referencia principal es este documento tomado de dos publicaciones de Barry Warsaw en la lista de correo mailman-users: ¿
Cómo creo una lista de correo/anuncio/unidireccional?
El texto explica en detalle los puntos principales:
- Cómo crear un mensaje de bienvenida personalizado y una página de información de la lista que evite mencionar cómo publicar en la lista
- Cómo minimizar los problemas de contraseñas y los problemas de cancelación de suscripción que se suelen presentar en este tipo de listas
- Cómo restringir la lista para que solo las personas autorizadas puedan publicar
- Cómo configurar una lista de anuncios para responder a una dirección de contacto
- Cómo publicar en la lista de anuncios
Otro artículo de la Universidad de Stanford explica cómo
usar Mailman para configurar una lista de correo exclusivamente para anuncios:
Cómo configurar una lista de correo unidireccional solo para anuncios o boletines informativos - Artículo de la base de conocimientos KB00010792
Un poco de historia sobre GNU Mailman
Las listas de correo pueden estar basadas en debates o en anuncios. El software Mailman está escrito en Python; antes de su lanzamiento, la comunidad de Python utilizaba Majordomo, un gestor de listas de correo basado en Perl.
Actualmente, Mark Sapiro se encarga del mantenimiento de la rama estable 2.1,
mientras que Barry Warsaw se concentra en la nueva versión 3.X.
Dos principios fundamentales que son cruciales para el éxito continuo de Mailman:
- Ningún mensaje debería perderse jamás
- Ningún mensaje debe entregarse más de una vez
En Mailman 2, los desarrolladores rediseñaron el sistema de gestión de mensajes para garantizar que estos dos principios siempre fueran de suma importancia. Esta parte del sistema se ha mantenido estable durante al menos una década y es una de las razones clave por las que Mailman es tan popular hoy en día.
Gestión de rebotes de VERP
VERP significa Ruta de Retorno de Sobre Variable. Es una técnica muy conocida que utilizan las listas de correo para determinar de forma inequívoca las direcciones de correo electrónico que rebotan. Cuando la lista de correo recibe un rebote, puede tomar medidas útiles, como deshabilitar la dirección rebotante o eliminarla de la lista.
Existe un formato estándar para los mensajes de rebote, denominado notificaciones de estado de entrega. Mailman utiliza una biblioteca que contiene docenas de heurísticas de formato de rebote, todas las cuales se han observado en la práctica durante los veinte años de existencia de Mailman.
VERP aprovecha un requisito del protocolo SMTP fundamental para proporcionar una detección inequívoca de rebotes, devolviendo dichos mensajes al remitente del sobre. No se trata del "De:" en el cuerpo del mensaje, sino del "MAIL FROM" establecido durante el diálogo SMTP. Este valor se conserva a lo largo de la ruta de entrega, y el servidor de correo receptor final está obligado, según los estándares, a enviar los rebotes a esta dirección.
Si el servidor de Mailman es mylist@example.org, el remitente del sobre codificado en VERP para una publicación en la lista de correo enviada a anne@example.com será:
mylist-bounce+anne=example.com@example.org. Los correos electrónicos rebotados se envían a la dirección del destinatario codificada en VERP. Mailman puede entonces analizar el "Para:" para decodificar el destinatario original como anne@example.com.
El uso de VERP requiere que Mailman envíe exactamente una copia del mensaje por destinatario. VERP exige un remitente para cada destinatario, y la única forma de lograrlo es enviando una copia única del mensaje. Este método también ayuda a evitar que el mensaje se identifique como spam.
Alineación de direcciones From y Mail From
Durante el período de prueba, la configuración predeterminadade la aplicación "copymail" utiliza un dominio proporcionado por nosotros como de correo electrónico del remitente (también conocida como dirección de rebote/ruta de devolución/dirección de sobre), que es la dirección a la que se devuelven los correos electrónicos rebotados. Este dominio de correo electrónico del remitente es diferente del de dirección del remitente (la dirección del remitente visible para los destinatarios).
Antes de ponerlo en producción, es necesario realizar algunos cambios en el DNS para autenticar los mensajes enviados con el del remitente . Los estándares de correo electrónico más recientes permiten enviar correos electrónicos autenticados utilizando un subdominio como del remitente (por ejemplo, email.tudominio.com) y, al mismo tiempo, seguir utilizando el dominio base como del remitente (por ejemplo, info@tudominio.com). Encontrará más detalles en la de configuración avanzada de autenticación de correo electrónico .
La misma situación puede darse en otros entornos. Le recomendamos que lo verifique con su proveedor de servicios de internet.
Proxy inverso para servidores SMTP
para gestionar las solicitudes de los clientes, mejorando así la seguridad, el rendimiento y la escalabilidad.
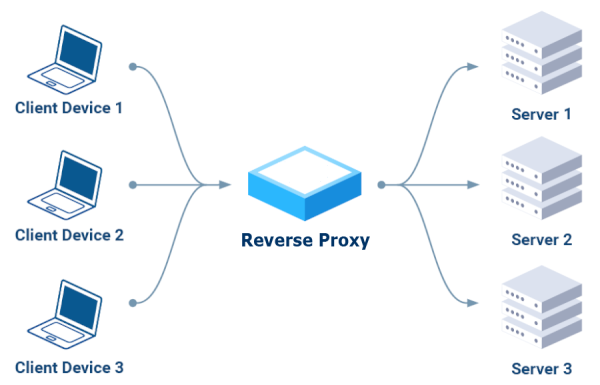
los clientes envían sus solicitudes al proxy inverso,
que las redirige a los servidores adecuados,
actuando como un único punto de acceso seguro.
Beneficios clave:
- Seguridad:
Puede bloquear solicitudes maliciosas, cifrar el tráfico
y proteger los servidores backend de ataques directos. - Rendimiento:
Distribuye el tráfico entrante entre varios servidores, evitando la sobrecarga
de un solo servidor y garantizando una mayor disponibilidad. - Escalabilidad:
Permite añadir o eliminar servidores backend sin interrupción del servicio,
ofreciendo la capacidad de gestionar un tráfico creciente.
Proxy inverso solo HTTP (Capa 7)
Hay varias herramientas disponibles en Internet; después de investigar, inicialmente descartamos aquellas que solo admiten el protocolo HTTP (Capa 7):
NO Apache
“¡Ay, Dios mío! Tómese un momento para familiarizarse con las tecnologías que está utilizando. El correo electrónico usa SMTP. Apache usa HTTP. Apache no sabe absolutamente nada sobre SMTP. Si desea trabajar con mensajes de correo electrónico, necesitará una tecnología compatible con SMTP.” – EEAA comentó el 18 de agosto de 2016 a las 2:49.
NO Caddy
“Caddy no puede actuar como proxy para TCP, solo para HTTP sobre TCP. Utilice un proxy inverso que pueda actuar como proxy para TCP, como Traefik, Nginx o haproxy, o utilice este complemento experimental.” – ElevenNotes comentó el 24 de septiembre de 2024
A continuación, nos centramos en las tres opciones recomendadas en los comentarios: "Traefik, NginX o HAProxy", instalándolas y probándolas una por una.
Traefik fue la primera opción.
La mayoría de los tutoriales comenzaban con Docker, una plataforma que quería evitar y para la que prefería una solución sencilla, posiblemente basada en uno de los gestores de paquetes de Linux, como YUM para distribuciones basadas en RPM como Fedora y CentOS, o APT (Advanced Package Tool), que se utiliza en distribuciones basadas en Debian como Ubuntu y Debian.
Tras una larga búsqueda, encontramos este artículo reciente, que describe el tipo de instalación que buscábamos: Configurar Traefik como un servicio systemd.
Una aclaración: debe cambiar la configuración de SELinux de "Enforcing" a "Permissive"
Tras probar dos cursos en Udemy, encontramos este excelente:
Traefik Crash Course (sin Docker).
Logramos que funcionara reproduciendo los ejemplos. Hacia el final del vídeo, el excelente instructor expresó su total desaprobación de esta herramienta:
Traefik Crash Course - 53:50 Summary.
Esto nos desanimó a seguir probando, lo que nos llevó a buscar otra alternativa.
NginX fue la segunda opción
En este caso, la instalación fue más sencilla, usando YUM en resumen:
yum install epel-release nginx nginx-mod-stream nginx-mod-mail
Una nota: en SELinux, necesitas habilitar el relé:
setsebool -P httpd_can_network_relay 1
Para la capacitación, fuimos a lo seguro, con el mismo instructor del curso anterior:
NginX Crash Course (la primera parte termina después de aproximadamente una hora y veinte minutos). El instructor tampoco está convencido de esta aplicación, en particular del hecho de que funciona como servidor web y proxy inverso:
NginX Crash Course - 1:20:10 Summary.
El informe termina con "Elijo HAProxy en lugar de NginX", así que decidimos probar HAProxy también.
Finalmente, también probamos HAProxy.
La instalación resultó ser facilísima, ya que es una aplicación muy común, disponible en todos los gestores de paquetes de Linux, por ejemplo: yum install haproxy
También hemos consultado a nuestro instructor de confianza: HAProxy Crash Course.
Funciona, pero lamentablemente NO es adecuado para la autenticación SMTP:
“No es posible configurar haproxy de esta manera, porque haproxy no admite SMTP en absoluto”.
– lukastribus comentó el 17 de agosto de 2023.
Un servidor SMTP estándar como proxy inverso
Llegados a este punto, tras dos semanas de pruebas, nos dimos cuenta de que
es mejor utilizar un servidor SMTP estándar como proxy inverso para otros servidores SMTP.
Cumple su función utilizando únicamente el protocolo SMTP, autentica correctamente las conexiones
y puede reenviar solicitudes a otros servidores SMTP mediante la función "smarthost".
En Postfix, en main.cf, como
relayhost = [dirección_de_host_inteligente]:puerto
En Sendmail, en sendmail.mc, como
define(`SMART_HOST',`mail.example.com')
Cómo extraer direcciones de correo electrónico
En ocasiones, has exportado datos de tu sitio web o software empresarial
que contienen información de pedidos o detalles de clientes.
Es posible que solo necesitaras la dirección de correo electrónico y la fecha del pedido.
Una opción es importar todos los datos a Excel, eliminar las columnas no deseadas
y exportar las restantes.
Esto puede no funcionar bien si el campo de correo electrónico también contiene la descripción de la dirección de correo electrónico,
por ejemplo: “Dave Martin
Puede resultar engorroso si tienes que repetir la tarea varias veces
o si tienes que explicar todos los pasos a otra persona.
Extrae los datos deseados usando “regex”
Una expresión regular (abreviada como "regex" o "regexp")
es una secuencia de caracteres que especifica un patrón coincidente en un texto.
Un caso muy sencillo es localizar una palabra escrita de dos maneras diferentes en un editor de texto,
la expresión regular seriali[sz]e coincide tanto con "serialise" como con "serialize".
Una situación más compleja es la sintaxis para identificar en el texto
-
una dirección de correo electrónico:
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
fuente: stackoverflow - extracción de correo electrónico de cadenas mediante expresiones regulares -
una fecha:
\d{4}-\d{2}-\d{1,2}
fuente: stackoverflow - expresión regular para extraer fecha de una cadena
Tutorial de expresiones regulares (Regex)
Vídeo recomendado de YouTube:
“38 minutos bien invertidos, merece totalmente la pena” .
Cómo encontrar cualquier patrón de texto
(a partir del minuto 25 se explica la sintaxis para extraer direcciones de correo electrónico).
Guía rápida para el uso de expresiones regulares
Herramienta en línea RegExr
Las expresiones regulares suelen ser aceptadas
en editores de texto avanzados como Notepad++ o Atom.
También existen herramientas online gratuitas, una de ellas es:
https://regexr.com , un servicio online para aprender, crear y probar expresiones regulares.
Explicación de la interfaz web:
«Expresión» es el campo que contiene la sintaxis de la expresión regular.
«Texto» es el contenido que desea analizar.
En «Herramientas > Lista» se mostrarán los resultados de la extracción.
Ejemplo 1: extraer solo la dirección de correo electrónico
Expresión:
[a-zA-Z0-9._-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+
Texto:
Dave Martin 615-555-7164 173 Main St., Springfield RI 55924 davemartin@bogusemail.com Charles Harris 800-555-5669 969 High St., Atlantis VA 34075 charlesharris@bogusemail.com Eric Williams 560-555-5153 806 1st St., Faketown AK 86847 laurawilliams@bogusemail.comHerramientas > Lista:
$&\n
Resultado:
davemartin@bogusemail.com charlesharris@bogusemail.com laurawilliams@bogusemail.comEjemplo 2: para extraer la dirección de correo electrónico y la fecha
Expresión:
","(.*?)([a-zA-Z0-9_-]+@[a-zA-Z0-9._-]+\.[a-zA-Z0-9_-]+)(.*?)",".*",(\d{2}\.\d{2}\.\d{4})
Texto:
"lorem ipsum dolor sit amet",Robert Farrell<rmfarrell@bogusemail.com> ","",01.02.2024, ,5379, "consectetur adipiscing elit","""Mesa, René<rmesa@bogusemail.com> ""","",01.04.2024, ,20826, "sed do eiusmod tempor incididunt","Antonio Bugan<antonio@bogusemail.com> ","",01.04.2024, ,2856, "ut labore et dolore magna aliqua","Crawley Down Tennis Club<hello@bogusemail.com> ","",05.01.2024, ,4453,Herramientas > Lista:
$2,$4\n
Resultado:
rmfarrell@bogusemail.com,02.01.2024 rmesa@bogusemail.com,04.01.2024 antonio@bogusemail.com,04.01.2024 hello@bogusemail.com,05.01.2024Guía rápida para el uso de expresiones regulares
. - Cualquier carácter excepto nueva línea \d - Dígito (0-9) \D - No es un dígito (0-9) \w - Carácter de palabra (az, AZ, 0-9, _) \W - No es un carácter de palabra \s - Espacio en blanco (espacio, tabulación, nueva línea) \S - No es un espacio en blanco (espacio, tabulación, nueva línea) \b - Límite de palabra \B - No es un límite de palabra ^ - Inicio de una cadena $ - Fin de una cadena [] - Coincide con caracteres entre corchetes [^ ] - Coincide con caracteres que NO están entre corchetes | - O ( ) - Cuantificadores de grupo: * - 0 o más + - 1 o más ? - 0 o uno {3} - Número exacto {3,4} - Rango de números (mínimo, máximo)Fuente: fragmentos de código de GitHub
Cómo proteger los dominios ''NO-MAIL''
La mayoría de las empresas y organismos públicos registran varios nombres de dominio.
Las empresas suelen adquirir más de un dominio para protegerse de errores de usuario y salvaguardar su marca.
Otras veces, lo hacen para promocionar eventos o proyectos que merecen una visibilidad especial.
Las cifras pueden variar desde unas pocas docenas de dominios hasta varios cientos para una sola actividad.
Oscilan entre unos doscientos en un municipio de una gran ciudad y los miles de Ferrari y Goldman Sachs.
Las cifras ascienden a niveles asombrosos si se tiene en cuenta el número total de dominios registrados,
que a finales de 2022 alcanzó los 350 millones de nombres de dominio, según afirma Verisign.
Muchos de estos dominios se utilizan como escaparate. No hay direcciones de correo electrónico en el sitio web.
Las solicitudes de contacto suelen redirigirse a formularios o a redes sociales.
La gestión del envío de correos electrónicos, con las autenticaciones necesarias (SPF, DKIM, DMARC, etc.), se está volviendo cada vez más compleja.
Por este motivo, normalmente solo se utiliza un dominio para las comunicaciones externas oficiales por correo electrónico.
Sin embargo, la idea de proteger la presencia en línea puede resultar un arma de doble filo.
Los dominios de exhibición mal configurados pueden ser fácilmente explotados por actores maliciosos.
Con frecuencia, abusan del nombre conocido del remitente para ganarse la confianza de los destinatarios y exigir acciones
que revelen información confidencial o la apertura de enlaces y archivos adjuntos.
Los destinatarios corren el riesgo de comprometer la seguridad de sus sistemas,
permitiendo el acceso desde el exterior a bandas de ciberdelincuentes.
Los complejos sistemas de autenticación mencionados anteriormente también tienen sus ventajas.
El protocolo DMARC fue diseñado para detectar correos electrónicos falsos y
evitar que personas u organizaciones no autorizadas envíen correos con nuestros remitentes.
Una configuración rápida permite declarar que un dominio determinado NO está en uso,
advirtiendo a los destinatarios que rechacen cualquier correo electrónico proveniente de ese dominio.
Basta con insertar un registro (una sola fila) en el DNS del dominio con esta indicación:
_dmarc.tudominio.com. TXT "v=DMARC1; p=rechazar"
La aplicación de esta regla depende del sistema que recibe los mensajes.
La buena noticia es que el protocolo DMARC es un estándar aprobado por la IETF desde marzo de 2015.
La mayoría de los servicios de correo electrónico en línea lo implementan para proteger a sus usuarios.
Los mensajes procedentes de dominios “NO-MAIL” serán rechazados automáticamente.
De esta forma, además de proteger a su empresa contra el abuso, evitará
que se utilicen por error dominios "antiguos" que ya no están autorizados para enviar correos ni autenticados.
¿Por qué las empresas utilizan SMS?
El problema: correos electrónicos sin leer, llamadas sin contestar.
La bandeja de entrada del correo electrónico está repleta de mensajes que compiten por la atención del consumidor,
lo que dificulta aún más que las empresas se hagan notar entre sus clientes y potenciales clientes.
Conseguir que alguien lea un correo electrónico importante (o incluso que atienda una llamada telefónica)
es cada vez más difícil.
El 48% de los consumidores tiene más de 50 mensajes sin leer en su bandeja de entrada.
La mayoría de los consumidores no eliminan los mensajes no leídos, por lo que los correos electrónicos se siguen acumulando.
– Fuente: ZipWhip. ¿Por qué tus clientes ya no leen tus correos electrónicos? (PDF, 15 MB)
Algunas actualizaciones son urgentes y pueden ser cruciales. Enviarlas por correo electrónico conlleva el riesgo
de que el mensaje no se lea o termine en la carpeta de correo no deseado.
Cuando se les preguntó "¿cuántas cuentas de correo electrónico tiene?", el 77% respondió "dos o más".
Normalmente, solo una está configurada en el teléfono inteligente.
Llamar a los clientes y no obtener respuesta
, o que la llamada vaya al buzón de voz,
es algo cada vez más común.
El 97% de los consumidores admite ignorar las llamadas de empresas y números desconocidos.
– Fuente: ZipWhip ¿Por qué sus clientes ya no contestan el teléfono? (pdf 15 MB)
La solución: envíame un mensaje de texto
La COVID-19 incrementó el uso de dispositivos electrónicos;
el 64% de las personas entrevistadas declaró: "Paso más tiempo en mi teléfono".
El 58% de los consumidores afirma que los mensajes de texto son la forma más eficaz para que las empresas se comuniquen con ellos rápidamente.
– Fuente: ZipWhip Estado de los mensajes de texto 2021 (pdf 21 MB)
Incluso en el comercio electrónico, donde normalmente se requiere el correo electrónico para registrarse,
algunas grandes empresas, como Amazon, ofrecen la posibilidad de registrarse mediante el número de teléfono móvil.
La explicación: cinco buenas razones para enviar mensajes de texto
-
inmediatos
y casi siempre se leen, generalmente segundos después de recibirlos.
La tasa de apertura supera el 95 % (de este 95 %, el 90 % se abre en los tres minutos posteriores a la entrega).
Los mensajes SMS son breves y concisos; la comunicación es esencial e inmediata. -
Es sencillo.
No necesitan conexión a internet para llegar a su destinatario.
Permite que tu marca alcance a segmentos demográficos con poca familiaridad con la tecnología.
Su uso es similar al del contenido de vídeo (rápido, instantáneo, como se puede decir en 160 caracteres). -
El
SMS es omnipresente y compatible con todos los teléfonos móviles del planeta, sin necesidad de instalar nuevas aplicaciones.
El smartphone (o el teléfono móvil de generaciones anteriores) siempre está al alcance de su dueño, como la cartera y las llaves de casa.
Permite interactuar con el cliente esté donde esté, a través de un canal fiable. -
son económicos, ya que
su envío tiene un bajo costo.
La longitud promedio de los mensajes no supera los 155 caracteres (el límite es de 160 caracteres por mensaje).
Combinar los mensajes de texto con llamadas telefónicas o correos electrónicos permite ahorrar tiempo al comunicarse con los clientes. -
interactiva
se realiza a través de un canal sin presiones ni artificios.
Los SMS se asocian con mayor importancia, tienen más probabilidades de ser abiertos y leídos, y también de recibir respuesta.
El lenguaje de los mensajes de texto es sencillo y fomenta la interacción. Las tasas de respuesta alcanzan hasta el 45%.
Cómo gestionar los correos electrónicos rebotados
Los correos electrónicos rebotados, o simplemente "rebotes", son correos electrónicos enviados automáticamente
por un MTA (Agente de Transferencia de Correo) al remitente
para informarle que el mensaje NO fue recibido correctamente por el destinatario.
El asunto suele ser «Correo devuelto: consulte la transcripción para obtener más detalles».
La información explicativa del rebote, un código con una descripción, se encuentra en el contenido.
El "código de estado" debería identificar claramente el tipo de error que provocó la devolución , pero a menudo es necesario analizar e interpretar los códigos y las descripciones que utiliza cada proveedor de servicios de correo electrónico para clasificar correctamente el rebote
- ¿Cuáles son los riesgos de los correos electrónicos rebotados?
- Comprueba el número de rebotes
- Nuevas tendencias para el manejo de rebotes
- Códigos de estado de mensajes rebotados
¿Cuáles son los riesgos de los correos electrónicos rebotados?
El envío de correos electrónicos a destinatarios incorrectos o inactivos se considera una "conducta de spam".
No puedes ignorarlos
Si quieres llegar al resto de tu lista, lo mejor es dejar de enviar correos a la parte "problemática".
A veces, esto se denomina "higiene de la lista".
Debes comprender su significado
Hay tres tipos de Notificación de estado de entrega (DSN): Éxito: el correo electrónico se ha entregado (la notificación se envía solo si la solicita el remitente)
Rebote duro: se ha producido un error permanente
Rebote suave: se ha producido un error temporal
Rebote duro (código de estado 5.XXX.XXX): la dirección de correo electrónico generó un error permanente
como "550 5.1.1 … Usuario desconocido" o "5.1.2 … Host desconocido"
Un error permanente indica que nunca debe volver a enviar a ese destinatario.
Un solo mensaje rebotado debería activar el bloqueo de la dirección de correo electrónico.
Rebote suave (código de estado 4.XXX.XXX): la dirección de correo electrónico generó un error temporal
como "452 4.2.2 … Buzón lleno"
Un error transitorio indica que puede volver a intentar la entrega en el futuro.
Al menos tres mensajes rebotados, con pocos días de diferencia entre sí, deberían activar el bloqueo de la dirección de correo electrónico.
Debes saber cómo funciona el manejo de rebotes (y cómo ajustarlo)
- Todos los mensajes recibidos son descargados por una aplicación
y se ponen a disposición para su revisión humana, ya sea a través de la interfaz de la aplicación o a través de un archivo JSON.
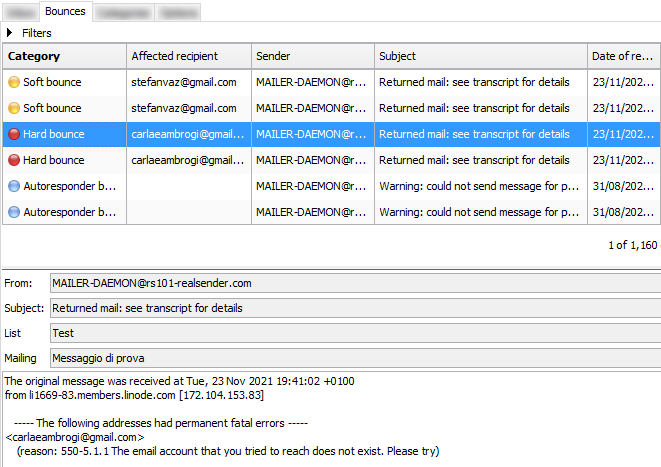
- La clasificación sigue ciertas reglas que pueden editarse
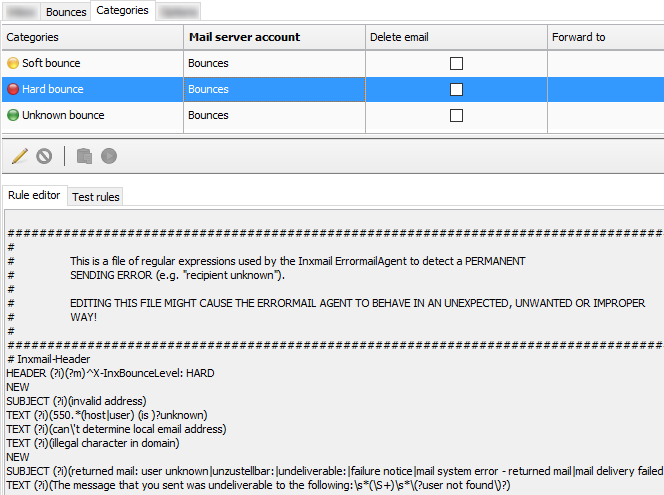
- Las opciones definen cuándo los rebotes suaves se “actualizarán” al nivel de rebotes duros
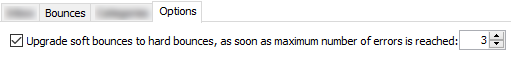
Comprueba el número de rebotes
En ocasiones, un error de configuración tanto del lado del remitente como del destinatario
puede provocar un rebote suave o incluso un rebote duro.
Es recomendable revisar la cantidad de mensajes rebotados durante la última semana
para comprobar si los valores son los mismos que antes o si hay alguna anomalía.
Si algo falla, lo notará de inmediato. Analizar los detalles de los rebotes le ayudará a encontrar la causa.
Algunos sistemas permiten definir el número de días (por ejemplo, 180)
tras los cuales se descarta la información de rebote de un suscriptor.
De esta forma, el servidor SMTP intentará contactar de nuevo con ese destinatario.
Los bloqueos activados por error se eliminarán automáticamente,
pero la reputación del servidor SMTP puede verse afectada.
Nuevas tendencias para el manejo de rebotes
En una frase: más vale prevenir que curar.
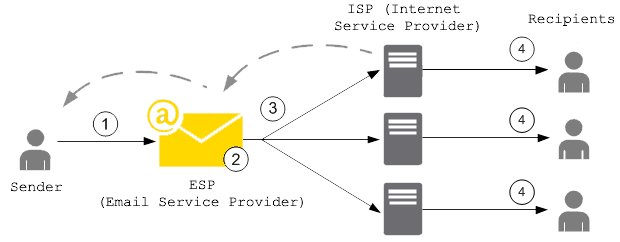
Para evitar dañar la reputación de sus servidores SMTP,
cada vez más proveedores de servicios de correo electrónico (ESP) utilizan una "lista de supresión de correo electrónico"
que actúa antes de que los mensajes lleguen al buzón del destinatario.
Cuando un cliente envía un correo electrónico que resulta en un rebote permanente,
la dirección de correo electrónico que produjo el rebote se agrega a la lista de supresión.
La lista de exclusión se aplica a todos los clientes. En otras palabras,
si otro cliente intenta enviar un correo electrónico a una dirección que figura en la lista de exclusión,
el servidor SMTP no lo enviará, ya que la dirección de correo electrónico está incluida en dicha lista.
El uso de servidores SMTP con IP dedicada puede evitar algunos problemas relacionados con el intercambio de reputación.
Por ejemplo, la lista de exclusión de correo electrónico puede limitarse a su dirección IP,
de modo que si otro cliente provoca que el servidor SMTP sea incluido en una lista negra y se produzcan los consiguientes rebotes,
sus envíos no se verán afectados.
Códigos de estado de mensajes rebotados
Los códigos de estado utilizados para identificar rebotes duros y rebotes suaves tienen la siguiente sintaxis:
status-code = class “.” subject “.” detail
Los códigos de estado constan de tres campos numéricos separados por “.”
- El primer subcódigo (clase) indica si el intento de distribución fue exitoso
- El segundo subcódigo (asunto) indica la fuente probable de cualquier anomalía en la entrega
- El tercer subcódigo (detalle) indica una condición de error específica
El subcódigo (clase) proporciona una clasificación general del estado.
Los valores enumerados para cada clase se definen de la siguiente manera en el RFC 3463 y el RFC 6522:
2.XXX.XXX Éxito (NO se envía a menos que lo solicite el remitente) Éxito especifica que el DSN está informando una acción de entrega positiva. Los subcódigos de detalle pueden proporcionar notificación de las transformaciones necesarias para la entrega. 4.XXX.XXX Fallo transitorio persistente Un fallo transitorio persistente es aquel en el que el mensaje tal como se envió es válido, pero la persistencia de alguna condición temporal ha causado el abandono o retraso de los intentos de enviar el mensaje. Si este código acompaña a un informe de fallo de entrega, el envío futuro puede ser exitoso. 5.XXX.XXX Fallo permanente Un fallo permanente es aquel que no es probable que se resuelva reenviando el mensaje en el formato actual. Se debe realizar algún cambio en el mensaje o el destino para una entrega exitosa.Algunos ejemplos de código y descripción:
2.0.0: Enviado (Mensaje aceptado para entrega) 4.2.2: Cuota excedida 4.4.5: Espacio en disco insuficiente 5.0.0: Nombre de dominio no válido 5.1.1: Usuario desconocido 5.7.1: Contenido del mensaje rechazadoCómo comprobar si mi SMTP es seguro
Ante el creciente número de ataques de ransomware en la década de 2020
, ¿es seguro el correo electrónico, nuestro principal canal de comunicación en Internet?
Los servidores SMTP constituyen una infraestructura especialmente sensible.
Pueden difundir mensajes de correo electrónico en nuestro nombre,
que nuestros interlocutores aceptan como provenientes de remitentes de confianza
porque el servidor remitente los autentica correctamente.
Los servidores SMTP constituyen una infraestructura especialmente sensible.
Envían mensajes de correo electrónico en nuestro nombre,
que nuestros interlocutores aceptan como provenientes de remitentes de confianza
porque han sido autenticados correctamente por el servidor SMTP del remitente.
¿Qué sucede si otra persona usa tu servidor SMTP?
¿Cómo puedo comprobar si mi servidor SMTP es seguro?
El uso de infraestructuras sensibles en Internet
requiere un alto nivel de protección para prevenir abusos.
Si intentas enviar mensajes a través de smtp.gmail.com,
serás bloqueado y recibirás esta "Alerta de seguridad crítica":
Aplicación menos segura bloqueada. Google bloqueó la aplicación que intentabas usar porque no cumple con nuestros estándares de seguridad. [...]La única alternativa es utilizar OAuth2, un protocolo que no comparte datos de contraseña,
sino que utiliza tokens de autorización para demostrar la identidad.
Los servidores de correo más utilizados en Internet (datos de agosto de 2021) son:
Exim (58%), Postfix (35%), Sendmail (4%).
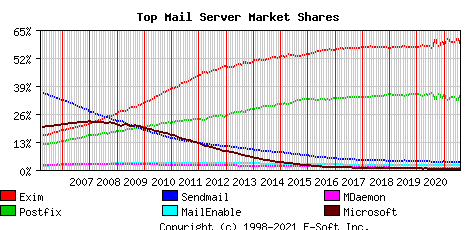
Para seguir utilizando su propio servidor de correo
y reducir el riesgo de ser pirateado, los requisitos mínimos que debe comprobar son:
-
Solo se acepta autenticación segura.
El nombre de usuario y la contraseña deben transmitirse a través de conexiones seguras,
normalmente el puerto 587+TLS , el puerto 25+TLS o el puerto 465+SSL.
Las comunicaciones de datos confidenciales en texto plano están deshabilitadas. -
Debe haber una verificación en la dirección "Mail-From" (el remitente),
solo aquellos que usted haya autorizado podrán pasar. -
Configure Fail2ban para bloquear todos los ataques externos
y así evitar intentos de forzar sus protecciones.
En particular, Fail2ban debe bloquear todos los intentos repetidos:
- iniciar sesión con un nombre de usuario o contraseña incorrectos
- enviar correos electrónicos con un remitente no autorizado
- Interrumpir la conexión SMTP durante el proceso de autenticación
(varias conexiones interrumpidas hacen que el servicio SMTP no esté disponible para los usuarios legítimos).
El bloqueo suele producirse entre tres y diez intentos
y prohíbe la dirección IP de origen durante un período de entre tres y veinticuatro horas.
Es bastante sencillo comprobar estos puntos y decidir si
su infraestructura SMTP requiere o no una actualización de seguridad.
Fail2ban protege tu servidor contra ataques de fuerza bruta/DDoS.
Funciona como si, cuando un desconocido llama a la puerta,
tras un cierto número de intentos, la puerta desapareciera.
Un testimonio de Hacker News:
Llevo varios años gestionando mi propio servidor de correo y creo que muchos otros aquí utilizan soluciones como Mail-in-a-box, mailcow, Mailu, etc. Hasta la pandemia, nunca tuve grandes problemas con mi servidor de correo, pero en las últimas semanas he recibido un tráfico entrante muy elevado, demasiado para mi servidor, y he tenido que reiniciarlo manualmente cada vez... [...] Edición: He cambiado la configuración de fail2ban y he descubierto que mi objetivo principal son los ataques de fuerza bruta, contra los que debería poder protegerme con herramientas como fail2banFail2ban es una aplicación de análisis de registros que monitoriza los registros del sistema
en busca de síntomas de un ataque automatizado.
Cuando se detecta un intento de abuso,
Fail2ban, utilizando los parámetros definidos, añade una nueva regla al cortafuegos (iptables o firewalld)
para bloquear la dirección IP del atacante, ya sea durante un tiempo determinado o de forma permanente.
Fail2ban también puede avisarle por correo electrónico cuando se produzca un ataque.
Fail2ban se centra principalmente en ataques SSH, aunque puede configurarse
para funcionar con cualquier servicio que utilice archivos de registro y que pueda ser vulnerable a una brecha de seguridad.
Es de uso generalizado. Si lo buscas en Google, es fácil encontrar
ejemplos de configuración para proteger servidores de correo.
Configuración DNS para enviar correos electrónicos
¿Qué configuración DNS de dominio se requiere para enviar correos electrónicos?
Los proveedores de servicios de correo electrónico suelen exigir que verifiques el dominio del remitente
antes de usar sus servidores SMTP. Hay dos razones para esto:
-
Demuestra la propiedad del dominio
gestionando el DNS; así demuestras que controlas el dominio del remitente,
lo que significa que no estás utilizando el dominio de otra persona (suplantación de identidad). -
Al enviar correos electrónicos autenticados
mediante la configuración de la autenticación SPF y DKIM, sus mensajes
serán reconocidos por los destinatarios como provenientes de un remitente "real"
si su dominio y su proveedor SMTP tienen una buena reputación;
los mensajes deberían llegar a la bandeja de entrada de los destinatarios.
Resumen:
- Proveedores de servicios de correo electrónico: requisitos para remitentes verificados
- ¿Por qué es tan importante un remitente verificado?
- ¿Qué es la alineación de dominios?
- ¿Registro CNAME o registro TXT? ¿Cuál es mejor?
- ¿Qué es una dirección IP dedicada?
- ¿Deberíamos gestionar directamente la configuración DNS del dominio de la empresa?
Proveedores de servicios de correo electrónico: requisitos para remitentes verificados
A continuación, presentamos algunos de los principales proveedores que verificamos, en orden alfabético.
A finales de julio de 2021, probamos la configuración básica necesaria para comenzar a enviar correos electrónicos.
El dominio verificado fue “emailperfect.com”. Fue registrado en 2012 y nunca se había utilizado para enviar correos electrónicos.
| Nombre del proveedor | Alineación de dominio "From" de DKIM |
Alineación de dominio SPF “Mail-From” |
Notas |
|---|---|---|---|
| Amazon SES | Sí (3 registros CNAME) | NO (@amazonses.com) | |
| Pistola de correo | Sí (registro TXT) | Sí (registro TXT) | Comprobación de entrega de Hotmail y Yahoo* |
| Correo a reacción | Sí (registro TXT) | NO (@mailjet.com) | Comprobación de entrega de Hotmail y Yahoo* |
| RealSender | Sí (2 registros CNAME) | Sí (registro TXT) | dirección IP dedicada |
| Sendgrid | Sí (2 registros CNAME) | Sí (registro CNAME) | Verificación de entrega de Hotmail* |
| Smtp2go | Sí (1 registro CNAME) | Sí (registro CNAME) |
* = Enviamos un mensaje a cada uno de los siguientes buzones de correo y anotamos si algo sugería que volviéramos a revisarlos:
Gmail, Hotmail, Yahoo, Gmx, Aruba, Tiscali, Exchange Online
¿Por qué es tan importante un remitente verificado?
En 2021, consideramos obligatorio autenticar el dominio del remitente
para que el destinatario sepa que la dirección de correo electrónico del remitente no ha sido falsificada.
La verificación de autenticación preventiva también reduce considerablemente el riesgo de abuso de los sistemas de envío.
Por este motivo, hemos “eliminado” a un proveedor de la lista:
no requiere la validación del dominio antes de permitirle enviar mensajes.
¿Qué es la alineación de dominios?
Al enviar un mensaje, estamos tratando con dos dominios:
- en la dirección From del remitente, que es visible para los destinatarios
- en la dirección Mail-From (también llamada “remitente del sobre” o “ruta de retorno”),
que está oculta y es administrada directamente por el ESP para recibir los correos rebotados.
El requisito de “alineación de dominio” se resume en esta frase:
“cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM,
al menos uno de los dominios debe coincidir con el dominio del remitente”.
¿Registro CNAME o registro TXT? ¿Cuál es mejor?
Para la autenticación DKIM, un registro CNAME es más fácil de implementar. Si bien
se puede lograr el mismo resultado agregando un registro TXT de 2048 bits, este proceso es más complejo.
Además, la delegación del registro DKIM mediante CNAME permite que su proveedor
modifique su clave cuando sea necesario por motivos de seguridad.
Para la autenticación SPF mediante un registro CNAME, la dirección Mail-From
será un subdominio administrado por su proveedor de correo electrónico, como por ejemplo: bounce.your-company-name.org.
El proveedor se encargará tanto de la autenticación SPF como de los mensajes rebotados.
El registro TXT para la autenticación SPF es la mejor opción con servidores de correo electrónico como Zimbra o Exchange,
donde cada remitente recibe directamente los mensajes devueltos.
Solo existe un registro TXT para la autenticación de dominio,
lo que puede dificultar su mantenimiento si se administran varios servidores SMTP.
¿Qué es una dirección IP dedicada?
La “dirección de protocolo de Internet” o “dirección IP”
es similar a un número de teléfono en su teléfono fijo o dispositivo móvil.
La mayoría de los servicios SMTP proporcionan direcciones IP compartidas a sus clientes.
Cada vez que se envía un correo, se le asigna una dirección IP diferente.
Una “dirección IP dedicada” significa que su dirección IP de envío de correo electrónico no cambiará con el tiempo.
Esto proporciona un gran control sobre la reputación del remitente, que no se verá perjudicada por el uso de direcciones IP ajenas.
¿Deberíamos gestionar directamente la configuración DNS del dominio de la empresa?
No necesariamente, porque requiere ciertas habilidades técnicas.
La dirección de la empresa debe tener en cuenta que unos pocos cambios en la configuración DNS
pueden acarrear graves consecuencias, tales como:
- redirigir a los visitantes del sitio web a otro servidor web
- redirigir los mensajes entrantes a un servidor de correo diferente
- romper la autenticación de correo electrónico para que los mensajes se consideren spam o sean rechazados
Cómo gestionar listas de correo
¿Cómo gestionar listas de correo con visión de futuro?
-
En primer lugar, ¿por qué usar un gestor de listas de correo?
Los sistemas CRM (como Salesforce y Microsoft CRM)
y los correos electrónicos empresariales (como Office 365 y Google Gmail)
no son adecuados para envíos masivos.
Fueron creados para la comunicación individual.
A menudo, para evitar abusos, imponen límites de envío diarios.
Muchas veces, las empresas necesitan enviar correos electrónicos a la mayoría de sus contactos o a grupos seleccionados.
Los envíos masivos deben gestionarse con sistemas específicos,
capaces de procesar grandes volúmenes de mensajes y de cancelar suscripciones automáticamente. -
Segundo paso: ¿dónde encontrar estas soluciones?
La respuesta más sencilla es buscar ofertas de SaaS (Software como servicio)
. Mailchimp es el sistema más conocido; Inxmail, menos conocido, lo utilizan grandes empresas.
La elección entre la instalación local y los servicios en la nube siempre es importante.
Consideramos que la opción local ayuda a recuperar el control del correo electrónico, algo que promovemos.
Incluso si decide utilizar una aplicación autohospedada en la nube,
podrá cambiar de proveedor fácilmente manteniendo la misma solución. -
Tres soluciones merecen ser mencionadas:
- Sendy es un producto maduro, pero de código cerrado y de pago.
- Listmonk es de código abierto. La versión 1 se lanzó en 2021. Ha sido desarrollado en Go,
se distribuye como un binario independiente y su única dependencia es una base de datos PostgreSQL. En GitHub tiene 5400 estrellas.
- Mailtrain también es de código abierto. La primera versión se lanzó en 2016 y la versión 2 en 2021.
Utiliza una base de datos MySQL. En GitHub tiene 4800 estrellas.
En nuestra búsqueda de una interfaz limpia, una solución centrada en listas, fácil de mantener
y fácil de restaurar en caso de problemas, hemos considerado listmonk como la mejor opción.
Listmonk es un gestor de listas de correo y boletines informativos autohospedado y de alto rendimiento. Se distribuye como un binario independiente y su única dependencia es una base de datos Postgres.
Primeros pasos de la solicitud
Este es el anuncio original en Hacker News:
knadh el 12 de julio de 2019 [–] Autor aquí. Para dar algo de contexto sobre por qué se creó listmonk, en el trabajo (negocio financiero regulado), tenemos que enviar correos electrónicos, principalmente actualizaciones importantes, a más de 1,5 millones de clientes regularmente. Usamos phpList durante mucho tiempo y luego probamos MailTrain y Sendy antes de finalmente decidir reinventar la rueda después de encontrar una serie de problemas, de los cuales, algunos de los más importantes se mencionan a continuación. - Rendimiento. Cantidades de tiempo irrazonablemente largas para enviar correos electrónicos. phpList se degradó hasta el punto de tardar varios días en procesar una campaña. listmonk puede generar N goroutines (~hilos) y enviar correos electrónicos a múltiples servidores SMTP. En una instancia EC2 estándar, podemos enviar más de 1,5 millones de correos electrónicos en un par de horas. - Las importaciones de suscriptores eran extremadamente lentas. La integración directa para mantener a los suscriptores sincronizados con CRM externos era engorrosa. Las inserciones directas en la base de datos eran complicadas debido a las complejas estructuras de las tablas. listmonk importa 10 000 registros/segundo a una base de datos Postgres en una instancia EC2 estándar. - Segmentación. A menudo, tenemos que segmentar rápidamente a los usuarios por atributos y condiciones personalizadas y enviarles una actualización. listmonk admite expresiones SQL para segmentar a los usuarios según sus atributos definidos como mapas JSON arbitrarios (gracias al tipo JSONB de Postgres). - Indisponibilidad de plantillas dinámicas. Las plantillas de listmonk admiten expresiones de plantilla de Go, por lo que es posible escribir lógica en los mensajes para hacerlos dinámicos.Kailash Nadhes un desarrollador muy activo en el ámbito del software libre y de código abierto (FOSS).
Trabaja en Zerodha, la mayor correduría de bolsa de la India.
El blog del equipo técnico de Zerodha se publica en zerodha.tech.
Los detalles
Listmonk está bien documentado para su uso estándar (a través de una interfaz web) y para desarrolladores (a través de una API).
Esta solución es adecuada tanto para listas extensas (de hasta millones de suscriptores) como para grupos pequeños. Gracias a la función de consulta y segmentación de suscriptores , permite consultar y exportar una selección de suscriptores según sus perfiles y atributos. Los datos extraídos se pueden importar fácilmente a una nueva lista de correo segmentada.
Carece de algunas características importantes, como el manejo de rebotes de correo electrónico.
Pero debería estar disponible en la próxima versión principal:
Procesamiento de rebotes n.° 166.
Vista previa de la captura de pantalla del procesamiento de rebotes.
Consideraciones técnicas
Anteriormente utilizamos otra aplicación Go: RealSender - DMARC REPORTS.
Fuente: dmarc-report-converter. Funcionó de inmediato sin ningún problema.
"PostgreSQL, sistema de gestión de bases de datos con más de dos décadas de desarrollo, es actualmente la base de datos de código abierto más avanzada disponible." -- Breve historia de PostgreSQL - https://www.postgresql.org/docs/9.3/history.htmlTuvimos algo de experiencia con eso cuando trabajamos en el pasado con la instalación del servidor Inxmail Professional.
En 2017, Inxmail GmbH anunció que solo admitiría PostgreSQL, dejando de lado todas las demás bases de datos:
A partir del 1 de enero de 2019, nos centraremos en la base técnica óptima y dejaremos de ofrecer soporte para servidores Windows, así como para bases de datos MySQL, Oracle y MS SQL Server. Esto significa que solo ofreceremos soporte para Inxmail Professional en servidores Linux y PostgreSQL. -- Solución de licencia de Inxmail Professional: Cambios en nuestro soporte de sistema https://www.inxmail.de/files/files/de/downloads/Inxmail-Professional-licence-solution-EN.pdfSin duda, es una buena opción y una inversión en conocimientos valiosos para quienes se inician en este campo.
Los cursos en línea de Udemy pueden ayudar con la instalación inicial y el mantenimiento de PostgreSQL.
El código abierto conlleva riesgos: ¿se mantendrá en el futuro un proyecto reciente, lanzado en 2019?
Nadie lo sabe, tal vez en el peor de los casos algún otro desarrollador se encargue de él, pero:
- Parece esencial en sus características, si es demasiado complejo se vuelve difícil de mantener
- Enviamos un informe de error para Listmonk y recibimos una respuesta del desarrollador en dos horas.
- El autor trabaja en una gran empresa que lo utiliza internamente
Entregabilidad de correo electrónico
Capacidad de entrega de correo electrónico: preguntas y respuestas
hemancuso el 12 de julio de 2019 [–] Los proyectos como este parecen una gran idea, pero la entregabilidad parece una gran preocupación que es difícil de medir a menos que tengas una cantidad razonable de experiencia. ¿Cuáles son las mejores prácticas para usar/seleccionar un ESP si usaras un proyecto como este y quisieras asegurar una entregabilidad razonable? knadh el 12 de julio de 2019 [–] Autor aquí. Hemos estado usando listmonk en producción en nuestra empresa (negocio financiero regulado) para entregar actualizaciones por correo electrónico, incluidas las regulatorias, durante más de 6 meses. Alojamos nuestras propias instancias SMTP usando Postal en instancias EC2 y nunca hemos tenido ningún problema con la entregabilidad. Si es correo electrónico legítimo, no creo que sea un gran problema.Coincidimos en que enviar las comunicaciones previstas a los clientes debería ayudar a evitar la mayoría de los problemas de entrega.
Según nuestra experiencia, cuanto mayor sea el número de mensajes, mayor será la probabilidad de que surjan inconvenientes.
Los servidores AWS EC2 suelen estar en la lista negra de Gmail; todos los mensajes enviados terminan en la carpeta de spam.
RealSender ofrece servidores SMTP IP dedicadosque
operan en un entorno fiable y constantemente monitorizado.
Acerca del nombre
goberoi el 13 de julio de 2019 [–] Pregunta totalmente aleatoria: ¿cómo elegiste el nombre? knadh el 13 de julio de 2019 [–] No lo recuerdo bien, pero creo que el proceso de pensamiento fue algo así como "gestión de listas sin complicaciones y pacífica".Vamos a intentarlo
Puedes obtener una instalación de demostración funcional en minutos usando la imagen de Docker.
Alternativamente, puedes solicitar a RealSender una cuenta de demostración de Listmonk.
Cómo enviar boletines informativos
Tras ser incluido en la lista negra, el servicio de atención al cliente de un importante servicio antispam suele responder:
"Por favor, revise la higiene de su lista para asegurarse de que los destinatarios estén interesados en sus correos".
La “higiene de la lista” y el “interés de los destinatarios” tienen muchas facetas:
A - en el lado de la MÁQUINA - “higiene de listas”
-
Suscripciones y cancelaciones bien gestionadas:
el suscriptor debe haber validado su dirección de correo electrónico (doble confirmación),
los destinatarios deben poder cancelar su suscripción (cancelación de suscripción) de forma fácil y segura. -
Enviar solo a destinatarios "activos" y totalmente comprometidos.
No enviar repetidamente a destinatarios con buzones llenos o inactivos.
Dejar de enviar a destinatarios inactivos si no interactúan, es una clara señal de falta de interés. -
El contenido debe estar bien paginado (no una sola imagen) y ser adaptable para que se pueda leer en varios dispositivos;
de lo contrario, los filtros de spam podrían bloquear el mensaje antes de que llegue a la bandeja de entrada del destinatario. -
Asegúrese de que las máquinas reconozcan quién envía
el correo electrónico. La autenticación permite que los servidores de correo de destino identifiquen los mensajes como enviados por remitentes de confianza.
B - en el lado HUMANO - “el interés de los destinatarios”
-
Los suscriptores deben esperar el contenido que reciben;
los destinatarios deben estar esperando con interés su mensaje y apreciarlo. -
Las respuestas de los usuarios deben gestionarse;
a veces algo sale mal o simplemente algún destinatario necesita comunicarse contigo,
tal vez solo para decirte que no desea recibir más mensajes, incluso si hay un enlace para darse de baja.
Lado de la MÁQUINA - “higiene de listas”
Los puntos mencionados anteriormente se pueden gestionar fácilmente con listas pequeñas, de unos pocos cientos de destinatarios.
A menudo, el remitente los conoce personalmente, ya que son clientes o miembros de una asociación.
La situación se complica cuando la lista es más extensa, con miles de destinatarios
y más personas trabajando en los envíos.
En este caso, es imprescindible utilizar herramientas profesionales.
En Internet existen muchas soluciones profesionales para el marketing por correo electrónico;
la más conocida internacionalmente es MailChimp
, y muchos sitios web también enumeran alternativas a MailChimp.
La misión de EmailTrends es "recuperar el control del correo electrónico",
por eso sugerimos una alternativa.
Según W3Techs, WordPress impulsa el 40% de todos los sitios web en Internet
y es la tecnología más popular en toda Internet dentro de la categoría de código abierto.
Con más de 200.000 instalaciones activas, Mailpoet
es uno de los plugins de WordPress más utilizados para el envío de boletines informativos.
MailPoet es un software de código abierto y, desde finales de 2020,
forma parte de las empresas vinculadas a Automattic, la empresa matriz de WordPress.
Algunas capturas de pantalla pueden darte una idea de cómo se cumplen los distintos puntos:
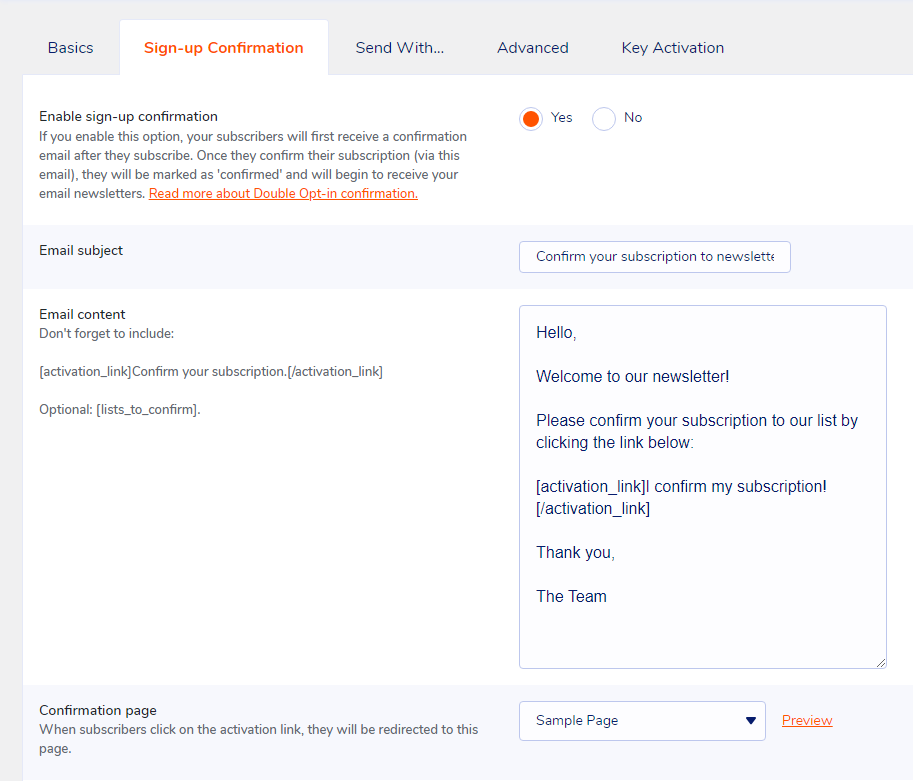
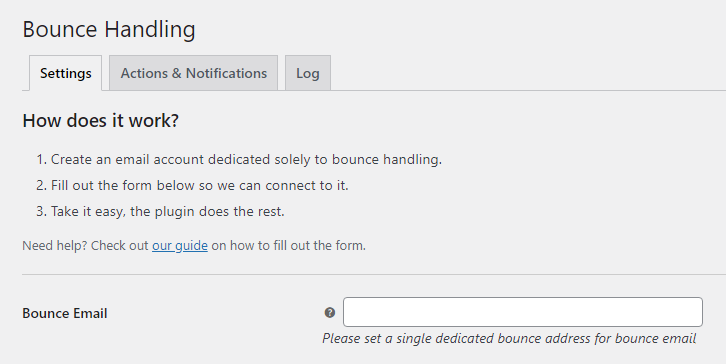
Mailpoet tiene un modelo de negocio "freemium", que te permite elegir la opción:
"Solo quiero la versión Premium sin envíos".
El servidor SMTP dedicado de RealSender se puede configurar mediante la opción «Enviar con… > Otro».
El complemento «Bounce Handler MailPoet», junto con los buzones de correo para boletines informativos proporcionados por RealSender,
garantizará la autenticación correcta de los mensajes de correo electrónico enviados.
El lado humano: “el interés de los destinatarios”
El aspecto humano es más difícil de lograr,
y es precisamente ese aspecto el que marca la diferencia
cuando la gestión técnica no es perfecta.
“SÉ RELEVANTE”
es un eslogan que se utilizó hace algunos años en el marketing por correo electrónico.
Cuando envías información valiosa a personas
que conoces profundamente después de haber hablado con ellas durante mucho tiempo,
no importa lo malo que sea el formato
o si el mensaje termina en la carpeta de correo no deseado.
Siempre perdonarán las imperfecciones técnicas,
estarán esperando tus correos electrónicos, los leerán
y, si es necesario, harán clic en el botón "no es spam".
cómo enviar CORREOS ELECTRÓNICOS PRIVADOS
¿Cómo enviar correos electrónicos privados y cifrados?
El correo electrónico no es privado ni seguro.
No fue diseñado teniendo en cuenta la privacidad ni la seguridad.
Cualquier persona que gestione tu correo electrónico durante su transmisión puede leerlo,
incluyendo tu proveedor de servicios de Internet, un pirata informático o la NSA (Agencia de Seguridad Nacional de Estados Unidos).
Resumen:
- Privacidad del correo electrónico: ¿qué está sucediendo hoy?
- en el lado “legal”
- del lado “ilegal”
- Privacidad del correo electrónico: los desafíos
- Anonimato y confidencialidad
- Cifrado de extremo a extremo
- Privacidad del correo electrónico: las soluciones
- <técnico> Pretty Good Privacy - también conocido como PGP
- <técnico> Cómo usar el cifrado PGP
- < fácil > Alternativas al cifrado PGP
¿Qué está pasando hoy?
en el lado “legal”
“El valor de cualquier información solo se conoce cuando se puede conectar
con algo más que llegue en un momento futuro.
Como no se pueden conectar puntos que no se tienen, esto nos lleva a un modo en el que,
fundamentalmente, intentamos recopilarlo todo y conservarlo para siempre.”
- - Gus Hunt de la CIA habla sobre el Big Data, en The Huffington Post
- - Gus Hunt de la CIA habla sobre el Big Data en YouTube
“Han dicho que solo son metadatos, que solo son metadatos, […]
con quién hablas, cuándo hablas con ellos, adónde has viajado.
Todos estos son eventos de metadatos.
PRISM trata sobre el contenido. […] Todos pueden verlo porque no está cifrado.”
Existen decenas de estudios psicológicos que demuestran
que cuando alguien sabe que puede estar siendo vigilado,
su comportamiento se vuelve mucho más conformista y sumiso.
[…] La vigilancia masiva crea una prisión mental […]
del lado “ilegal”
Los estafadores también podrían utilizar software malicioso para infiltrarse en la red informática de una empresa
y acceder a los correos electrónicos relacionados con asuntos financieros.
El fraude por correo electrónico empresarial (BEC, por sus siglas en inglés), también conocido como fraude por vulneración de cuenta de correo electrónico (EAC, por sus siglas en inglés),
es uno de los delitos cibernéticos más perjudiciales económicamente.
En una estafa BEC, los delincuentes envían un correo electrónico que parece provenir de una fuente conocida y
que realiza una solicitud legítima […]
los desafíos
Anonimato y confidencialidad
El anonimato es diferente de la confidencialidad
[...] encriptamos los mensajes
para que, aunque la gente vea que hemos enviado un mensaje,
no pueda leer su contenido,
pero a veces ni siquiera queremos que la gente vea que hemos enviado un mensaje.
El anonimato en Internet es difícil de lograr.
Requiere un conocimiento profundo de las herramientas que se decidan utilizar.
Esta guía podría darte una idea de su complejidad:
Proveedores de correo electrónico privado
La confidencialidad es más fácil de conseguir.
Aunque no tengas nada que ocultar, usar el cifrado
ayuda a proteger la privacidad de las personas con las que te comunicas
y dificulta la labor de los sistemas de vigilancia masiva.
Si tienes algo importante que ocultar, no estás solo;
estas son las mismas herramientas que utilizan los denunciantes para proteger su identidad
mientras sacan a la luz abusos contra los derechos humanos, corrupción y otros delitos.
El primer paso fundamental es protegerse
y dificultar al máximo la vigilancia de sus comunicaciones.
Cifrado de extremo a extremo
El cifrado de extremo a extremo (e2ee) para correo electrónico se puede utilizar para garantizar
que solo el remitente y los destinatarios de un mensaje puedan leer su contenido.
Sin esta protección, los administradores de red, los proveedores de correo electrónico y las agencias gubernamentales pueden leer fácilmente sus mensajes
Lograr el cifrado de extremo a extremo requiere precaución tanto por parte del remitente como del destinatario.
Un solo error de cualquiera de las partes involucradas puede ser suficiente para comprometer la seguridad del cifrado de extremo a extremo.
Los metadatos del correo electrónico, como la dirección del remitente, la del destinatario, la fecha y la hora, no se pueden proteger mediante el cifrado de extremo a extremo (e2ee).
El asunto del correo también puede quedar desprotegido y ser fácilmente legible, incluso cuando se utiliza e2ee.
las soluciones
<técnico> Pretty Good Privacy - también conocido como PGP
El software PGP sigue el estándar de cifrado OpenPGP
(RFC 4880) para cifrar y descifrar datos.
PGP cifra el cuerpo de tu correo electrónico en un código
que solo la persona autorizada puede leer.
PGP funciona en prácticamente cualquier ordenador o smartphone.
Su licencia es gratuita y no cuesta dinero.
Cada usuario tiene una clave pública y una clave privada únicas,
que son cadenas aleatorias de números.
Tu clave pública no es como una llave física, ya que se encuentra en un directorio en línea donde cualquiera puede descargarla.
Las personas usan tu clave pública, junto con PGP, para cifrar los correos electrónicos que te envían.
Tu clave privada es más bien como una llave física, ya que la guardas para ti (en tu ordenador).
Utilizas PGP y tu clave privada para descifrar los correos electrónicos cifrados que te envían otras personas.
Si un correo electrónico cifrado con PGP cae en manos equivocadas, simplemente parecerá ilegible.
Sin la clave privada del destinatario real, es prácticamente imposible leerlo.
Para protegernos de la vigilancia, debemos aprender cuándo usar PGP
y empezar a compartir nuestras claves públicas siempre que compartamos direcciones de correo electrónico.
<técnico> Cómo usar el cifrado PGP
Para usar PGP, necesitarás una clave pública y una clave privada (conocidas como par de claves).
Cada una es una larga cadena de números y letras generados aleatoriamente que son únicos para ti.
Tus claves pública y privada están vinculadas mediante una función matemática especial.
Se requiere una aplicación que gestione las claves y el cifrado/descifrado de mensajes;
esta es una selección de las más populares:
-
Mailvelope es un plugin de navegador gratuito y de código abierto, disponible para Mozilla Firefox y Google Chrome.
Probablemente sea la forma más sencilla de abordar PGP.
"Mailvelope Demonstration" está muy bien hecho. -
La aplicación Mozilla Thunderbird integra todo lo necesario para enviar mensajes firmados con PGP.
Introducción al cifrado de extremo a extremo en Thunderbird. -
GnuPG es una implementación completa y gratuita del estándar OpenPGP.
Una guía PGP para principiantes que utiliza Gpg4Win [Configuración sencilla en 5 minutos] explica cómo usarlo.
< fácil > Alternativas al cifrado PGP
PGP es la mejor solución para comunicaciones seguras con un socio que ya lo utiliza.
Convencer a tu contraparte para que empiece a usar PGP puede resultar complicado.
Los servicios que permiten compartir un secreto solo una vez son una alternativa.
Al enviar algo una sola vez, existen aplicaciones web de código abierto
que permiten introducir información que solo se puede ver una vez.
Una vez que el destinatario abre la página, la información se elimina
y lo único que queda en el registro de chat o en el correo electrónico es un enlace roto.
No es tan robusto como si todo el equipo usara PGP, pero es mucho más fácil de configurar y explicar.
Lo hemos usado para enviar información de inicio de sesión a personas con pocos conocimientos técnicos, y les resulta fácil de usar.
Ejemplo (sin añadir contraseña):
Supongamos que tienes una contraseña. Quieres compartirla con tu compañera de trabajo, Jane. Podrías enviársela por correo electrónico, pero entonces estaría en su bandeja de entrada, que podría tener una copia de seguridad y probablemente se encuentre en algún dispositivo de almacenamiento controlado por la NSA. Si Jane recibe un enlace a la contraseña y nunca lo abre, la contraseña desaparece. Si la NSA obtiene el enlace y revisa la contraseña... entonces la tendrá. Además, Jane no puede obtener la contraseña, pero ahora sabe que alguien no solo está revisando su correo electrónico, sino que también está haciendo clic en los enlaces.Algunos de estos servicios, todos gratuitos y de código abierto, se enumeran a continuación.
También puede optar por alojar una instancia en su propio servidor web.
PrivateBin (similar a una versión segura de PasteBin) está desarrollado en PHP.
El código de PrivateBin está publicado en Github (3100 estrellas).
Las instrucciones de PrivateBin están disponibles en otro sitio web.
OneTimeSecret está desarrollado en Ruby.
El código y las instrucciones de OneTimeSecret están publicados en Github - 1200 estrellas
SnapPass está escrito en Python. Fue desarrollado originalmente por Pinterest.
El código y las instrucciones de SnapPass están publicados en Github - 600 estrellas
Cómo enviar y limitar correos electrónicos con copia oculta (CCO)
¿Cómo enviar y limitar correos electrónicos con copia oculta (CCO)?
“Cc” significa “Carbon Copy” (Copia al carbón) en el sentido (antiguo) de hacer una copia
en una máquina de escribir usando papel carbón.
El campo “CCO:” en los correos electrónicos (donde “CCO” significa “Copia Oculta”)
contiene las direcciones de los destinatarios del mensaje
cuyas direcciones no deben revelarse a otros destinatarios del mismo.
– IETF RFC 2822 “Formato de Mensaje de Internet”
La diferencia entre CCO y CC radica en la privacidad del destinatario.
Al usar la función CC, las direcciones de correo electrónico incluidas en el campo CC
son visibles para todos los destinatarios del correo.
Un destinatario con copia oculta (CCO) puede ver al destinatario directo (Para:), pero
no podrá saber quién más recibió una copia oculta del correo electrónico.
CCO (Copia Oculta) se considera un sistema de distribución masiva de correo electrónico fácil de usar.
A continuación, se presenta un breve análisis de las ventajas y desventajas de usar CCO.
Al final de la página, encontrará las conclusiones y algunas sugerencias.
VENTAJAS
Es fácil: cualquiera puede usarlo.
- Es una forma sencilla de contactar con varios destinatarios de correo electrónico
- Cualquier persona con un cliente de correo electrónico puede utilizarlo
- Cuando se utiliza correctamente, respeta la privacidad de los destinatarios al no revelar sus direcciones de correo electrónico
CONTRAS
El correo electrónico es una puerta de salida sin verificación previa.
La opción CCO (copia oculta) aumenta su alcance a cientos o miles de contactos.
La copia oculta (CCO) debe considerarse una
herramienta de comunicación de alto riesgo y potencialmente peligrosa.
- Es un proceso propenso a errores, los riesgos son:
- Agregar por error destinatarios CCO en el campo CC
suele causar graves daños a la marca.
Un nuevo mensaje de disculpa es la solución más común para esta situación.
» Los nombres de todos los destinatarios se hacen públicos.
» Uso no intencionado (y a veces intencional) de "responder a todos",
lo que genera cadenas de correo electrónico incontroladas
. » Alguien podría plantear un incidente de privacidad desde la perspectiva del RGPD
si el asunto/cuerpo contiene "categorías especiales" de datos personales, identificando así
a las personas que pertenecen a la misma categoría (es decir, enfermedad, orientación o creencias). - agregar por error a alguien como destinatario principal (visible)
- Olvidaste agregar a alguien o agregaste a alguien que no debería recibir el mensaje
- Agregar por error destinatarios CCO en el campo CC
- Existe una alta probabilidad de que se clasifique como spam
- El problema es que la mayoría de los spammers envían mensajes usando CCO (Copia Oculta)
y los servidores de correo de destino son cautelosos al aceptar mensajes CCO. - Si te envío un mensaje usando CCO,
recibirás un correo electrónico que no está dirigido a ti,
lo cual es un punto negativo a la hora de evaluar el mensaje como spam. - El mismo mensaje se enviará a "varias" direcciones de correo electrónico
pertenecientes al mismo dominio a la vez, es fácil contarlas y bloquearlas.
- El problema es que la mayoría de los spammers envían mensajes usando CCO (Copia Oculta)
- No hay control sobre las direcciones incorrectas
- Puede haber direcciones de correo electrónico duplicadas o triplicadas para el mismo destinatario;
esto afecta al envío a ese destinatario, incluso si una o más direcciones son correctas. - Las direcciones sintácticamente incorrectas se aceptan sin previo aviso,
por ejemplo, si falta el símbolo @ o hay espacios.
- Puede haber direcciones de correo electrónico duplicadas o triplicadas para el mismo destinatario;
- Sin personalización / Bajo impacto / Pocas o ninguna reacción
- El mensaje será necesariamente estándar y “anónimo”;
no es posible la comunicación individual, no hay ningún “Estimado/a Sr./Sra.” - Los destinatarios a los que hayas añadido una copia oculta (CCO) recibirán un mensaje dirigido a otra persona
a la que probablemente no presten atención ni reaccionen.
- El mensaje será necesariamente estándar y “anónimo”;
- Es muy probable que haya problemas técnicos
- Cualquier acción abusiva por parte de spammers o hackers puede afectar rápidamente a muchos destinatarios,
comprometiendo la reputación del servidor SMTP (es decir, incluir el servidor en una lista negra). - El buzón del remitente podría estar saturado de correos rebotados (usuario desconocido, buzón lleno, etc.);
su número puede variar entre el 5 % y el 20 % de los correos electrónicos que se han enviado. - El envío puede tener un impacto negativo en los sistemas de entrega de correo electrónico (servidores SMTP), por ejemplo:
muchas respuestas de "inténtelo de nuevo más tarde", gran cantidad de mensajes en la cola de correo, fallo del sistema.
- Cualquier acción abusiva por parte de spammers o hackers puede afectar rápidamente a muchos destinatarios,
CONCLUSIONES
- Establece los límites
- Comprueba el número de destinatarios permitidos por tu proveedor de correo electrónico.
Hazlo tú mismo para estar 100% seguro.
RealSender comparte una lista de 300 direcciones @bogusemail.net para realizar pruebas;
los mensajes llegarán a un servidor de correo "agujero negro":
bogusemail-test.txt
- Limitar el número de destinatarios en un solo mensaje a un número pequeño, como 20,
permitir más destinatarios, permite enviar fácilmente mensajes
a miles de direcciones de correo electrónico, simplemente dividiéndolas en grupos pequeños.
- Hazte profesional
- Permitir el envío masivo de correos electrónicos a través de diferentes canales únicamente
- Utilice una dirección de remitente diferente al enviar muchos mensajes,
por ejemplo, otro subdominio, como @news.companyname.com.
Solo las personas autorizadas tendrán acceso a él
y lo manejarán con mayor cuidado.
- En oficinas estructuradas, donde muchas personas trabajan con correo electrónico,
se utilizan aplicaciones específicas para enviar correos masivos.
Los sistemas profesionales cuentan con un flujo de trabajo de aprobación
y control paso a paso, y están diseñados para evitar errores.
medir el MARKETING POR CORREO ELECTRÓNICO
¿Cómo medir el rendimiento de tus campañas de email marketing?
La siguiente información proviene de nuestros quince años de experiencia
con la plataforma de email marketing Inxmail.
¿Qué son las campañas de marketing por correo electrónico? Son correos electrónicos masivos, basados en el consentimiento del destinatario, cuyo contenido generalmente se personaliza según sus intereses, y donde el remitente puede obtener datos de retroalimentación basados en el comportamiento de los destinatarios.
Las respuestas o “datos de retroalimentación” son la base de las métricas
que sustentan los informes sobre el rendimiento de las campañas de marketing por correo electrónico.
A continuación, explicaremos qué son y cómo se miden:
- Seguimiento de las reacciones de los usuarios
- Dos niveles de permisos (cuestiones relacionadas con la privacidad)
- Cómo funciona el seguimiento de usuarios
- Cómo funciona la medición de la tasa de apertura
Las mejores herramientas técnicas son inútiles si los mensajes no llegan a la bandeja de entrada del destinatario.
Aquí es donde entra en juego la "entregabilidad del correo electrónico":
- Entregabilidad de correo electrónico
- correos electrónicos semilla
- tasas de rebote
- Indicadores de referencia del marketing por correo electrónico
campañas de marketing por correo electrónico
marketing basado en permisos
El marketing basado en el permiso, también llamado "marketing de diálogo",
es un concepto introducido por Seth Godin en 1999 en su libro superventas "Marketing de permiso".
En el libro, se define como lo opuesto al "marketing de interrupción"
que se utiliza generalmente en los medios de comunicación tradicionales, como la televisión y los periódicos.
Su objetivo es crear una comunicación personal y directa,
una relación entre las dos partes y activar un diálogo “humano”
cuya experiencia sea útil y enriquecedora para ambas.
Seguimiento de las reacciones de los usuarios
Dos niveles de permisos: cuestiones relacionadas con la privacidad
Dependiendo de los permisos de privacidad recopilados, el remitente puede registrar:
- datos agregados
- datos del usuario individual (por ejemplo, quién abrió el correo electrónico, quién hizo clic)
Los datos agregados
proporcionan información y retroalimentación global sobre las tendencias generales
(por ejemplo, cuántas personas abrieron el correo electrónico, cuántas hicieron clic).
Los datos de usuario único
permiten obtener información individual
mediante la recopilación de datos personales y el posterior envío de mensajes personalizados,
basados en interacciones previas y el comportamiento del usuario.
Cómo funciona el seguimiento de usuarios
El seguimiento de enlaces consiste en reemplazar la URL final del sitio web
por una dirección ficticia, que registra la visita y redirige al usuario a la página de destino.
En los mensajes de correo electrónico, solo se pueden rastrear los clics en los enlaces.
Las imágenes externas, aquellas para las que el cliente de correo electrónico solicita confirmación antes de descargarlas,
se tratan como enlaces, por lo que basta con rastrear la URL de una imagen externa
para conocer la tasa de apertura del correo electrónico.
El seguimiento normalmente solo registra el "mailid",
un identificador único del correo que se ha enviado.
El seguimiento personalizado se logra agregando a las páginas visitadas
uno o más parámetros generados por el software,
como por ejemplo: example.com/test.html?id=54725788327466628654
el parámetro "id" se refiere a un usuario específico y un enlace particular en el mensaje.
La información obtenida puede
actualizar automáticamente los datos del destinatario en la aplicación de marketing por correo electrónico
o transmitir los detalles sobre el origen del clic a la plataforma de análisis web.
Por ejemplo: una agencia de viajes podría medir
cuántas veces el usuario hace clic en noticias sobre la playa o la montaña,
incrementando un contador específico con el tiempo.
Los datos recopilados indicarán el destino preferido del destinatario.
Cómo funciona la medición de la tasa de apertura
Las tasas de apertura se miden combinando los datos de los clics en los enlaces rastreados
y los "clics ocultos" generados por las imágenes rastreadas que se han descargado.
Si se abre un mensaje en la vista previa del cliente de correo electrónico,
sin descargar las imágenes ni hacer clic en ningún enlace,
no es posible saber que se ha abierto.
Desde 2003, inicialmente Outlook, y luego la mayoría de los clientes de correo electrónico,
para proteger la privacidad de sus usuarios
comenzaron a bloquear la descarga automática de imágenes
que, de otro modo, se habrían registrado por cada correo electrónico leído.
Desde 2013, las imágenes en Gmail se muestran automáticamente por defecto.
La descarga la realiza un servidor externo, llamado «proxy»,
que oculta el terminal del usuario, pero permite a los operadores de email marketing
saber que la imagen se ha descargado y el mensaje se ha abierto.
Puedes encontrar más información aquí:
Cómo funciona el nuevo proxy de imágenes de Gmail y qué significa esto para ti.
El registro de las tasas de apertura no es preciso,
ya que arroja un valor inferior al de las aperturas reales.
De todos modos, es recomendable medirlas,
aunque solo sea para comparar los resultados de diferentes campañas.
Entregabilidad de correo electrónico
correos electrónicos semilla
En primer lugar, es necesario comprobar si los correos electrónicos llegan a las bandejas de entrada
de los principales dominios de correo gratuito presentes en su lista
y también a la bandeja de entrada de los dos principales proveedores de buzones de correo corporativos:
Google Apps y Office 365.
Los filtros antispam activados por contenido generalmente se activan por dominios presentes en las URL (http…).
Un buen consejo es usar un solo dominio en los enlaces de tus mensajes.
El dominio debe ser el mismo que el del remitente;
esto se denomina «alineación de dominio» y reduce el riesgo de ser detectado por los filtros antiphishing.
Por la misma razón, si se rastrean los enlaces, estos deben usar un subdominio
del dominio del remitente.
Para realizar pruebas reales, basta con activar un buzón de correo de prueba para cada proveedor
y, a continuación, activar el reenvío de mensajes a tu dirección.
Envía a cada buzón un mensaje con el asunto «Mensaje de prueba»
y el contenido «Mensaje de prueba», además del enlace a tu dominio.
Si el mensaje no pasa los filtros de spam, deberías recibirlo en tu bandeja de entrada.
tasas de rebote
Es normal recibir correos electrónicos rebotados.
Esto puede deberse a direcciones de correo electrónico abandonadas,
buzones de correo llenos u otros problemas técnicos.
Dependiendo de la "limpieza" de tu lista,
la tasa de rebote puede variar entre el 5% y el 20%.
A medida que aumenta el número de correos, resulta imposible gestionar manualmente los correos rebotados.
Las aplicaciones de marketing por correo electrónico integran una función llamada "gestor de rebotes"
que descarga automáticamente los mensajes rechazados,
los analiza y los clasifica según su contenido.
La dirección de correo electrónico de destino se desactiva automáticamente
después de varios "rebotes permanentes", errores persistentes como usuario desconocido y host inaccesible,
o después de un mayor número de "rebotes temporales", errores transitorios como buzón lleno.
Es importante monitorear las tasas de rebote (mensajes rechazados)
o las tasas de entrega (mensajes aceptados). Su suma representa el 100%.
Un cambio en estas tasas es un síntoma que debe investigarse.
Indicadores de referencia del marketing por correo electrónico
Las plataformas de marketing por correo electrónico más importantes publican cifras de referencia
basadas en los datos recopilados de todos sus clientes.
Términos técnicos utilizados en los informes:
- Aperturas: número de destinatarios que han hecho clic
en al menos un enlace rastreado o han abierto al menos una imagen rastreada. - Tasa de apertura: Aperturas / Número de destinatarios (descontando rebotes)
- Clics únicos: número de destinatarios que han hecho clic en un enlace al menos una vez
- Tasa de clics (CTR): Clics únicos / Número de destinatarios (después de descontar los rebotes)
- Tasa de clics para aperturas (CTOR): clics únicos / aperturas
Aquí hay una breve lista, la mayoría de ellas se refieren a los Estados Unidos:
-
Los clientes de Mailchimp abarcan desde startups unipersonales y
pequeñas empresas hasta compañías de la lista Fortune 500;
todo el espectro está representado en estos datos. -
Indicadores y estadísticas de marketing por correo electrónico por sector
-
Campaign Monitor analizó más de 100 mil millones de correos electrónicos enviados a nivel mundial
entre enero y diciembre de 2020. -
Indicadores de rendimiento del correo electrónico por sector y día
-
El octavo informe anual de referencia de entregabilidad de Return Path permite ver cuántos correos electrónicos se entregaron a la bandeja de entrada, a la carpeta de spam o se bloquearon. Contenido del Informe de Referencia de Entregabilidad 2020 (PDF) :
-
¿Qué es la capacidad de entrega y cómo se mide?
-
¿Qué puede ocurrir con un correo electrónico después de pulsar el botón de enviar?
-
A nivel mundial, ¿cuántos correos electrónicos llegan en promedio a la bandeja de entrada y al filtro de spam?
-
Estadísticas de capacidad de entrega para 30 países individuales
¿Qué se considera SPAM?
¿Qué usuarios y servidores de correo se consideran correos electrónicos no deseados (spam)?
Partiendo de nuestra experiencia con RealSender,
hemos intentado resumir los puntos principales que podrían afectar a la entrega en la bandeja de entrada.
- reacciones de los USUARIOS
deben ser esperadas/deseadas por sus destinatarios.
- técnicas
básicas para que se acepten los mensajes de correo electrónico. - Dirección IP y reputación de la clase IP
- Configuración correcta del servidor SMTP
- Autenticación de correo electrónico correcta
- Comprobación de SPAMASSASSIN
- INTENTAR y ver qué pasa
La única forma segura de saber si un correo electrónico se clasifica como spam es...
enviarlo y ver cómo aparece en el otro lado.
Resulta inútil evaluar los demás puntos
si los mensajes no son esperados o deseados por sus destinatarios.
Reacciones de los usuarios
El remitente debe ponerse en el lugar del destinatario e intentar prever cómo se interpretará un correo electrónico.
Las quejas de los usuarios pueden provocar que se bloquee todo el servidor SMTP o el nombre de dominio, lo que afectaría la entrega de todos los mensajes futuros.
- Los usuarios generalmente* pueden administrar su bandeja de entrada: es "spam" lo que cada usuario considera spam
* = muchos proveedores de correo gratuito NO ofrecen la opción de optar por no recibir su "publicidad interna". - El usuario expresa su elección haciendo clic en el botón "Denunciar spam" (dentro de Gmail)
o en el botón "Correo no deseado" (dentro de Outlook/Hotmail). - Los filtros de spam de los servidores de correo modernos están conectados a las quejas de los usuarios; después de un cierto número de clics en "Marcar como spam",
todos los mensajes con contenido similar se enviarán directamente a la carpeta de spam.
Se requieren ajustes técnicos básicos para que se acepten los mensajes de correo electrónico.
Dirección IP y reputación de la clase IP
- Bloqueo de IP de servidor SMTP: puedes encontrar muchas herramientas en línea buscando en Google "verificación de lista negra"
- Reputación de la clase IP del servidor SMTP, consulte nuestro artículo del blog para obtener más información LA REPUTACIÓN DE LA IP SMTP IMPORTA
- Si los mensajes se envían desde un ordenador personal, también se debe comprobar la reputación de la dirección IP pública de la conexión a Internet
(algunos proveedores de servidores SMTP enmascaran la dirección IP de la conexión a Internet, de modo que el sistema del destinatario solo ve su dirección IP).
Configuración correcta del servidor SMTP
- DNS inverso
para asegurarse de que la dirección IP de su servidor de correo apunte al nombre de dominio que utiliza para enviar correo. - El agente de transferencia de correo, la aplicación que enruta y entrega el correo electrónico,
debe configurarse correctamente, siguiendo el último RFC publicado por la IETF
(véase, por ejemplo: Making Postfix RFC Compliant)
Autenticación de correo electrónico correcta
Utiliza métodos de autenticación de correo electrónico, como SPF y DKIM, para demostrar que tus correos electrónicos y tu nombre de dominio están relacionados.
Además, esto ayuda a prevenir la suplantación de identidad de tu dominio de correo electrónico.
- SPF es un protocolo de autenticación de correo electrónico basado en rutas que permite a los receptores determinar si el remitente está autorizado a usar los dominios en el encabezado del mensaje, evaluando la dirección IP del servidor de correo saliente del remitente a partir de la información publicada por este en los registros DNS TXT. SPF está definido en el RFC 4408 de la IETF.
- DKIM es un protocolo de autenticación de correo electrónico que permite al remitente firmar los correos salientes mediante criptografía de clave pública, de forma que el destinatario pueda verificar su autenticidad. DKIM se define en el RFC 4871 de la IETF. Gmail y otras grandes empresas han adoptado el estándar DKIM para eliminar por completo el phishing y la suplantación de identidad en el correo electrónico.
- DMARC se basa en los estándares SPF y DKIM para la autenticación de correo electrónico. Los servidores de correo de destino procesan los correos no autenticados según la política DMARC del remitente e informan del resultado. DMARC se define en el documento RFC 7489, publicado por el Grupo de Trabajo de Ingeniería de Internet (IETF).
Comprobación de SPAMASSASSIN
- SpamAssassin es un software del lado del servidor que se utiliza para filtrar el correo no deseado. Emplea diversas técnicas de detección de spam.
Cada prueba tiene una puntuación. Las puntuaciones pueden ser positivas o negativas: las positivas indican spam y las negativas, correo legítimo (no spam).
El umbral de puntuación predeterminado para el destinatario es de 5.0. Si la puntuación de un correo electrónico supera este umbral, se marca como spam.
Su uso está tan extendido que la comprobación de la puntuación antes de enviar correos electrónicos debería considerarse obligatoria. - Dos herramientas en línea pueden ayudarte a comprobar tu puntuación en SpamAssassin: noes spam y probador de correo
- Debes enviar el mensaje a la dirección de correo electrónico proporcionada
- Después de unos segundos, haga clic en el botón "Ver su informe" o en el botón "Comprobar su puntuación".
La única forma infalible de saber si un correo electrónico se clasifica como spam es...
enviarlo y ver cómo aparece en el otro extremo.
Inténtalo y verás qué pasa
- Si recibes un mensaje rebotado, esto puede ser de gran ayuda, ya que las últimas líneas suelen describir el problema que provocó el rechazo.
Si la explicación es incomprensible, simplemente intenta enviar un mensaje con el asunto y el contenido «Mensaje de prueba» y comprueba si se acepta.
En este caso, deberías enviar el mismo mensaje varias veces, reduciendo gradualmente el contenido, hasta identificar qué parte activa el filtro de spam. - Disponer de un registro de envíos detallado puede ayudarle a verificar si los mensajes son aceptados o rechazados;
ejemplos de información disponibles en el registro. - En algunos casos (poco frecuentes), se requiere una especie de "lista blanca".
Algunos sistemas antispam aprenden de la interacción de los usuarios con los mensajes que reciben.
Si el destinatario marca el correo como no spam,
el sistema lo reconocerá como mensajes válidos y comenzará a entregarlos en la bandeja de entrada en lugar de en la carpeta de correo no deseado.
Alternativamente, el remitente debe estar en la libreta de direcciones del destinatario o haber intercambiado correos electrónicos previamente con él.
CLIENTES DE CORREO ELECTRÓNICO DE CÓDIGO ABIERTO
¿Cómo recuperar el control del correo electrónico utilizando clientes de correo electrónico de código abierto listos para usar?
En la última década, hemos visto un cambio casi completo en los buzones de correo corporativos,
pasando de servidores de correo locales a servicios en la nube como Exchange Online (Office 365) o Gmail para empresas (Google Apps).
Las principales razones son:
- la necesidad de acceder a los correos electrónicos desde interfaces móviles y web
- la necesidad de proteger los buzones de correo del spam y el malware
De esta forma, la vida de los profesionales de TI se ha simplificado al delegar
la responsabilidad de gestionar la infraestructura de correo electrónico en las "grandes empresas tecnológicas".
El riesgo de abandonar las habilidades básicas de correo electrónico puede llevarnos a pensar que el correo electrónico
funciona por arte de magia, simplemente porque Microsoft y Google se encargan de ello.
Podemos recuperar el control del correo electrónico desglosando los componentes de mensajería y gestionándolos individualmente:
- el servidor de correo entrante
- el cliente de correo electrónico
- el servidor de correo saliente
Esto crea aislamiento y segmentación de servicios, lo que beneficia enormemente la seguridad.
Por lo tanto, reducir la superficie de ataque mediante el aislamiento y la segmentación se considera una buena práctica.
Además, aumenta la escalabilidad y la estabilidad.
Los clientes de correo electrónico son la interfaz principal de los buzones de correo. Son un software complejo que interactúa con los usuarios.
Existen muchas soluciones disponibles en el mercado; las hemos seleccionado en función de dos requisitos:
- proyectos multiplataforma, gestionados activamente y de código abierto
- listos para usar, para que los administradores del sistema puedan gestionarlos fácilmente
Se nos ocurrieron dos opciones:
-
 Mozilla Thunderbird es un cliente de correo electrónico multiplataforma de código abierto para ordenadores personales. Desarrollado por la Fundación Mozilla,
es compatible con IMAP y POP (almacenamiento local de correo en el disco duro para acceder a él sin conexión a internet).
Ofrece excelentes funciones de filtrado y gestión de correo.
Thunderbird permite el uso de múltiples cuentas e identidades, incluyendo firmas automáticas.
Dispone de versiones listas para instalar en Windows, Mac OS y Linux. Para acceder de forma remota, los usuarios deben conectarse primero a su ordenador. -
La nueva bifurcación de Rainloop es un cliente de correo electrónico web sencillo, moderno, ligero y rápido. Puede gestionar un gran número de cuentas de correo electrónico sin necesidad de conexión a bases de datos. Admite los protocolos SMTP e IMAP para enviar y recibir correos electrónicos fácilmente y sin problemas. En 2020, se publicó el proyecto SnappyMail en GitHub . Se trata de una bifurcación de RainLoop Webmail Community Edition, con importantes mejoras y mayor seguridad. Aquí tienes una demostración del cliente de correo electrónico SnappyMail . Si quieres probar la interfaz de administración, contáctanos .
Correo electrónico y privacidad en el trabajo
Advertencia: este tema tiene importantes implicaciones legales. Consulte con asesores cualificados para verificar la normativa y su aplicación.El correo electrónico profesional es una herramienta de trabajo empresarial
que contiene una cantidad impresionante de información relacionada con el negocio.
Las empresas pueden hacer lo que quieran con el correo electrónico,
que es una herramienta de trabajo empresarial, pero ¿lo escriben y leen los empleados? ¿
Pueden leerlo? ¿Pueden hacer copias de seguridad? ¿Pueden archivarlo?
Resumen:
- dos tipos de direcciones de correo electrónico de trabajo
- Direcciones de correo electrónico genéricas para el trabajo, sin restricciones
- buzón de correo personal de la empresa, como por ejemplo los coches de empresa
- pautas de comportamiento
- leer solo bajo ciertas condiciones
- informar al empleado
- Los controles masivos están prohibidos
- requisitos legales
- obligación de archivar los mensajes de correo electrónico
- obligación de informar al empleado
- obligación de eliminar los mensajes de correo electrónico
- obligación de desactivar los buzones de correo
Direcciones de correo electrónico genéricas para el trabajo, sin restricciones
El buzón de correo electrónico del trabajo tiene un carácter ambivalente:
es una herramienta propiedad del empleador, pero utilizada por el empleado.
Debemos distinguir entre dos tipos diferentes de direcciones de correo electrónico empresariales:
- Buzón de correo electrónico personal de la empresa, por ejemplo: nombre.apellido@nombreempresa.com
- Buzón de correo genérico de la empresa, como información, soporte, ventas, marketing, facturación, etc.,
es decir, todos aquellos que NO están relacionados con una sola persona.
Los buzones de correo genéricos de la empresa no presentan ningún problema;
la empresa los revisa, lee todos los mensajes y no tiene restricciones.
buzón de correo personal de la empresa, como por ejemplo los coches de empresa
Los buzones de correo personales, como por ejemplo nombre.apellido@nombreempresa.com,
pueden contener datos personales del empleado que el empleador debe proteger.
Si optamos por utilizar este tipo de buzón de correo,
como empleadores debemos saber qué estándares técnicos adoptar
y qué herramientas utilizar para poder procesar los datos adecuadamente.
El buzón de correo puede compararse con el coche de empresa;
se pone a disposición del empleado para su uso en las tareas laborales.
El empleador, por ejemplo, puede comprobar el kilometraje para verificar que el empleado
no haya hecho un uso indebido de esta herramienta de trabajo, utilizándola para fines personales.
Sin embargo, el empleador no puede controlar de forma sistemática y sin motivos específicos
lo que el empleado hace dentro del coche de empresa.
El buzón es el equivalente al coche de empresa, una herramienta de trabajo que pertenece a la empresa,
entregada al empleado para que la utilice en el trabajo, simplemente para llevar a cabo sus tareas.
Lo que el empleado envía y recibe, incluso durante el horario laboral, es como lo que ocurre
dentro de la cabina del coche de empresa y se equipara a la correspondencia privada.
leer solo bajo ciertas condiciones
La empresa no puede leer el contenido de los correos electrónicos;
no puede hacerlo de forma sistemática ni sin un motivo específico.
Incluso si existe una motivación concreta, solo puede hacerse bajo ciertas condiciones.
Hay tres intereses diferentes en juego, que deben equilibrarse:
- el interés del empleador en acceder a este contenido
por motivos organizativos/de producción, seguridad laboral u otros.
- la expectativa legítima de los empleados
que consideran este contenido como confidencial
- La expectativa de terceros que escriben a esa empresa es
que quizás no sepan que el contenido de su correspondencia NO es privado ni confidencial.
(El aviso legal estándar al final de los correos electrónicos suele advertir que el contenido puede ser leído por otros).
informar al empleado
Se deberá informar al empleado, mediante comunicación escrita adecuada, de que los mensajes de correo electrónico
solo podrán utilizarse para fines relacionados con la relación laboral, por ejemplo, prohibiendo su uso personal.
El documento debe contener instrucciones sobre cómo utilizar las herramientas de la empresa,
incluido el correo electrónico, e informar que, en cumplimiento de las normas de privacidad:
- Los mensajes de correo electrónico se archivarán para cumplir con la ley y proteger los activos de la empresa
- La empresa puede, en algunos casos, realizar comprobaciones sobre el contenido del buzón de correo del empleado
Los controles masivos están prohibidos
Se prohíben los denominados “controles masivos”,
como la lectura sistemática del contenido del buzón de correo electrónico de un empleado.
Los límites al control del empleador se basan en tres principios fundamentales:
-
Una de ellas es la buena fe, que es la posibilidad de que el empleador realice una comprobación
en el buzón de correo de la empresa del empleado solo si existe una razón bien fundada,
por ejemplo, para la protección de los activos de la empresa que podrían verse comprometidos o puestos en riesgo por un virus;
o en caso de sospecha de infidelidad del empleado, para realizar comprobaciones defensivas. -
Los demás son la proporcionalidad en el control y la limitación en el tiempo y en el objeto de la investigación.
obligación de archivar los mensajes de correo electrónico
Las normas exigen que el empleador demuestre
haber adoptado medidas de seguridad adecuadas y eficaces
para proteger los datos de la empresa, como el archivo de correos electrónicos corporativos.
obligación de informar al empleado
Acceso a los datos por parte del empleador
si se realiza en ausencia de información detallada de la empresa:
-
Representa una violación muy grave
que se puedan encontrar datos sensibles en el espacio personal del empleado,
por ejemplo información sobre tendencias políticas, religiosas, sexuales o sindicales,
que debe garantizarse al más alto nivel de confidencialidad. -
Se trata de un delito penal
y además existe el riesgo de que todos los datos obtenidos ilegalmente
resulten inutilizables en cualquier proceso legal.
obligación de eliminar los mensajes de correo electrónico
La correspondencia comercial generalmente debe conservarse durante un máximo de diez años.
Esto permite preservar los activos de la empresa y defenderse en caso de litigio.
El almacenamiento y tratamiento de datos personales solo está permitido para un fin específico.
Si dicho fin deja de existir tras un cierto periodo de tiempo, por ejemplo, después de diez años, estos datos deberán eliminarse.
obligación de desactivar los buzones de correo
En caso de despido o renuncia del empleado,
el buzón de correo electrónico nombre.apellido deberá desactivarse en un breve plazo.
La empresa puede activar una respuesta automática que informe al remitente de que la cuenta ha sido desactivada,
invitándole a escribir a otra dirección de correo electrónico interna.
El archivo histórico de mensajes de la empresa de empleados despedidos
solo se puede conservar si se informó al empleado de que sus mensajes estaban siendo almacenados.
Protege tus correos electrónicos del SPAM
¿Cómo proteger los correos electrónicos empresariales del spam?
Es casi imposible pensar en el correo electrónico sin considerar el problema del spam.
Hemos intentado resumir la situación actual y las estrategias que se pueden seguir:
- ¿Qué porcentaje del tráfico de correo electrónico es spam?
- ¿Cuáles son los costes del spam?
- ¿Cuáles son las últimas técnicas antispam?
¿Qué porcentaje del tráfico de correo electrónico es spam?
Una fuente fiable es SenderBase, ahora llamada Talos,
que muestra que aproximadamente el 85 % del correo electrónico era spam y el 15 % era legítimo,
en comparación con el tráfico de correo electrónico registrado en septiembre de 2020.
Este porcentaje se ha mantenido estable, con pocos cambios en los últimos doce meses.
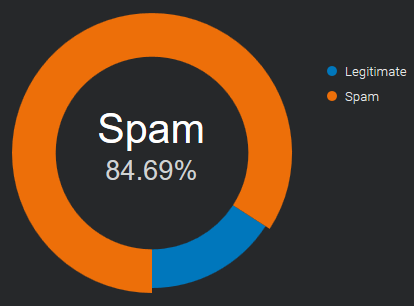
Fuente: Datos de correo electrónico y spam - Volumen total mundial de correo electrónico y spam.
¿Cuáles son los costes del spam?
A veces, el spam solo tiene fines promocionales, y el remitente
simplemente intenta conseguir más clientes para su negocio,
lo que provoca distracciones y pérdida de tiempo. Puede saturar tu bandeja de entrada,
dificultando la búsqueda de correos importantes.
No todos los correos no deseados son mensajes promocionales amistosos.
En muchos casos, las intenciones son maliciosas y buscan dañar o secuestrar los sistemas de los usuarios.
Las variantes más comunes de correo no deseado malicioso a nivel mundial incluyen troyanos, spyware y ransomware.
¿Cuáles son las últimas técnicas antispam?
Imagina las bandejas de entrada de tu empresa como la puerta de tu casa:
tienes que decidir quién puede entrar y quién se queda fuera.
Ninguna técnica es una solución completa al problema del spam.
Cada una presenta ventajas e inconvenientes, como el rechazo incorrecto de correos electrónicos legítimos (falsos positivos)
frente al rechazo de spam (falsos negativos)
, además de los costos asociados en tiempo, esfuerzo y dinero derivados del bloqueo indebido de correo legítimo.
Las técnicas antispam se pueden dividir en dos áreas: prevención y cura.
Prevención de spam (antes de que ocurra)
Restringe la disponibilidad de tus direcciones de correo electrónico con el objetivo de reducir la posibilidad de recibir correo no deseado.
-
Sea discreto:
no le dé su dirección de correo electrónico a todo el mundo;
cuanto menos conocida sea, menos spam recibirá.
Siempre que sea posible, utilice un correo electrónico diferente para los registros en línea. -
Los formularios de contacto
no publican tu dirección de correo electrónico en línea;
cualquiera puede verla. Los "spambots" las capturan constantemente
para contactarte en línea. Usa formularios web/de contacto seguros*.
* = protegidos contra robots que los completan automáticamente.
Solución al spam (mientras está ocurriendo)
Una vez que los remitentes de spam tienen tu dirección de correo electrónico, la lucha se traslada a tu servidor de correo y a tu bandeja de entrada.
-
Sistemas de puntuación tipo SpamAssassin.
Utilizan diversas técnicas de detección de spam, incluyendo listas negras de correo electrónico basadas en DNS
(comúnmente llamadas listas negras en tiempo real, DNSBL o RBL), análisis de texto y filtrado bayesiano.
Cada prueba tiene un valor de puntuación. Las puntuaciones pueden ser positivas o negativas: los valores positivos indican "spam" y los negativos "no spam".
El umbral de puntuación predeterminado para el destinatario es de 5.0. Si la puntuación de un correo electrónico supera este umbral, se marca como spam.
Existen numerosas "pruebas de SpamAssassin" disponibles en internet
que permiten a los spammers comprobar sus mensajes antes de enviarlos. -
Impulsado por los usuarios:
Los usuarios de estos sistemas pueden marcar los correos electrónicos entrantes como legítimos o spam, y estas marcas se registran en una base de datos central.
Cuando un número determinado de usuarios marca un correo electrónico como spam, el filtro lo bloquea automáticamente para que no llegue a las bandejas de entrada del resto de la comunidad.
En ocasiones, la retroalimentación de los usuarios se integra con controles automatizados, como el número de interacciones con el contenido de los mensajes,
la cantidad de clics en enlaces e imágenes descargadas, o la cantidad de veces que aparece el mismo mensaje en varias bandejas de entrada.
Cuando un sistema de filtrado de contenido colaborativo cuenta con una base de usuarios amplia y activa,
puede bloquear rápidamente un brote de spam, a veces en cuestión de minutos.
Este tipo de filtro es prácticamente invulnerable para los spammers. -
La autenticación de correo electrónico
mediante SPF, DKIM y DMARC permite verificar si la dirección del remitente es realmente quien dice ser.
En 2020, su uso era generalizado y constituían una buena herramienta para identificar remitentes de confianza.
Es importante conocer de antemano el dominio exacto del que provienen los correos electrónicos,
ya que un simple cambio de una letra puede engañar fácilmente al usuario.
Los spammers pueden manipular la autenticación de correo electrónico
para que sus mensajes parezcan provenir de remitentes legítimos. -
Remitentes autorizados, lista blanca
En una lista blanca se puede especificar una serie de direcciones o dominios de confianza.
Al principio, la libreta de direcciones personal y los correos electrónicos recibidos anteriormente serán de gran ayuda.
Si un remitente está en esta lista, se omiten todos los controles y el mensaje se recibe sin demoras.
Este método es fácil de implementar y muy efectivo cuando se asocia con la autenticación de correo electrónico, para evitar la suplantación de direcciones de correo electrónico*.
* = uso de un remitente falso para que el mensaje parezca provenir de alguien que no es la fuente real.
Una vez que su lista de contactos de confianza esté completa, ningún remitente desconocido llegará a su bandeja de entrada.
Todos los mensajes no deseados se pueden redirigir a una bandeja de entrada diferente para revisarla una vez al día o con menos frecuencia. A
los spammers les resultará difícil encontrar cuáles son los remitentes de confianza de cada destinatario.
Incluso si lo hacen, las comprobaciones de autenticación de correo electrónico le alertarán sobre el uso fraudulento.
Cómo funciona DMARC - actualizado
¿Cómo funciona dmarc con Google Mail y Office 365? (actualizado)
Hemos vuelto a comprobar cómo afecta la autenticación de correo electrónico a la entrega
en las cuentas de Google Mail y Office 365, los proveedores de correo electrónico empresarial más populares.
Los resultados se pueden dividir en dos grupos:
entrega de correos electrónicos
(Cómo afectan SPF, DKIM y DMARC a la entrega de mensajes enviados)
# Correo de Google: los correos electrónicos siempre se aceptan, la autenticación SPF parece no tenerse en cuenta en absoluto.
La firma DKIM se evalúa solo si coincide con la dirección de correo electrónico del remitente y DMARC está configurado con la política "cuarentena" o "rechazo".
# Office 365: responde completamente a SPF; cuando un mensaje pasa la verificación SPF, llega a la bandeja de entrada.
La firma DKIM se considera solo si coincide con la dirección de correo electrónico del remitente; de lo contrario, no importa.
Notas: en la última semana de agosto, Office 365 tuvo un comportamiento extraño:
solo los mensajes firmados con DKIM (dominio de firma alineado con la dirección del remitente)
y con el registro DMARC configurado (con cualquier política) se entregaron a la bandeja de entrada.
protección contra suplantación de identidad
(cómo spf, dkim y dmarc protegen la dirección de correo electrónico del remitente de ser suplantada*)
* = hacer que el mensaje parezca provenir de alguien que no es la fuente real
# Correo de Google: al activar dmarc, los remitentes suplantados se filtran a la carpeta Spam (con p=quarantine) o se rechazan (con p=reject).
No sucede nada si la política está configurada en “none” (p=none), en este caso todos los mensajes llegan a la Bandeja de entrada.
# Office 365: los resultados “spf fail” o “spf softfail” son suficientes para enviar a los remitentes falsos a la carpeta de correo basura.
requisitos de autenticación
Los requisitos sugeridos para la autenticación de correo electrónico se resumen a continuación:
| entrega de correos electrónicos | protección contra suplantación de identidad | |
|---|---|---|
| Correo de Google | Contraseña DKIM (alineada con el dominio) | dmarc configurado con p=cuarentena o p=rechazo |
| Office 365 | SPF pasa y DKIM pasa (alineado con el dominio) | Se ha configurado SPF y DMARC (para mayor seguridad). |
Resultados de la prueba de entrega de correo electrónico
A continuación se muestra la gama completa de pruebas que se han realizado
| Correo de Google | Correo de Google (conjunto dmarc) |
Office 365 | Office 365 (conjunto dmarc) |
||
|---|---|---|---|---|---|
| Paso spf | dkim ninguno | bandeja de entrada | bandeja de entrada | bandeja de entrada | bandeja de entrada |
| Error de SPF | dkim ninguno | bandeja de entrada | correo basura | basura | basura |
| spf SoftFail | dkim ninguno | bandeja de entrada | correo basura | basura | basura |
| ninguno de los factores de protección solar | dkim ninguno | bandeja de entrada | correo basura | basura | basura |
| Paso spf | diferencia dkim | bandeja de entrada | bandeja de entrada | bandeja de entrada | bandeja de entrada |
| Error de SPF | diferencia dkim | bandeja de entrada | correo basura | basura | basura |
| spf SoftFail | diferencia dkim | bandeja de entrada | correo basura | basura | basura |
| ninguno de los factores de protección solar | diferencia dkim | bandeja de entrada | correo basura | basura | basura |
| Paso spf | pase dkim | bandeja de entrada | bandeja de entrada | bandeja de entrada | bandeja de entrada |
| Error de SPF | pase dkim | bandeja de entrada | bandeja de entrada | bandeja de entrada | bandeja de entrada |
| spf SoftFail | pase dkim | bandeja de entrada | bandeja de entrada | bandeja de entrada | bandeja de entrada |
| ninguno de los factores de protección solar | pase dkim | bandeja de entrada | bandeja de entrada | bandeja de entrada | bandeja de entrada |
| Paso spf | dkim inválido | bandeja de entrada | bandeja de entrada | bandeja de entrada | bandeja de entrada |
| Error de SPF | dkim inválido | bandeja de entrada | correo basura | basura | basura |
| spf SoftFail | dkim inválido | bandeja de entrada | correo basura | basura | basura |
| ninguno de los factores de protección solar | dkim inválido | bandeja de entrada | correo basura | basura | basura |
Notas:
- La dirección From (remitente visible) y Mail-from (también llamado "envelope from" o "return-path") son la misma, se refieren al mismo dominio
- “dkim pass”: el dominio de firma dkim es el mismo que el de la dirección From (el dominio está alineado).
- “dkim diff”: el dominio de firma dkim es diferente al de la dirección From (el dominio NO está alineado).
Dominio DKIM para DMARC
¿Cómo afecta la alineación de dominio DKIM a la autenticación DMARC?
DMARC (Autenticación, Informes y Conformidad de Mensajes Basados en Dominio)
es un estándar de autenticación de correo electrónico desarrollado para combatir el correo electrónico con dominios falsificados.
En el capítulo “3.1. Alineación de identificadores” dice:
Las tecnologías de autenticación de correo electrónico autentican diversos aspectos (y dispares) de un mensaje individual. Por ejemplo, [DKIM] autentica el dominio que adjuntó una firma al mensaje, mientras que [SPF] puede autenticar el dominio que aparece en la sección RFC5321.MailFrom (Mail-From) de [SMTP] o el dominio RFC5321.EHLO/HELO, o ambos. Estos pueden ser dominios diferentes y, por lo general, no son visibles para el usuario final. DMARC autentica el uso del dominio RFC5322.From al requerir que coincida (esté alineado con) un identificador autenticado. -- https://tools.ietf.org/html/rfc7489#section-3.1Simplemente significa:
Cuando un remitente autentica su correo electrónico mediante SPF y/o DKIM, al menos uno de los dominios debe coincidir con el dominio del remitenteNo nos quedaba claro si un mensaje podía fallar la comprobación SPF o DKIM
y aun así pasar la autenticación DMARC.
Lo probamos utilizando una herramienta disponible para todos: un buzón de Gmail.
Para ver el resultado, abre el mensaje y selecciona «Mostrar original».
Prueba 1 - mensaje reenviado: spf-fail, dkim-pass (alineado)
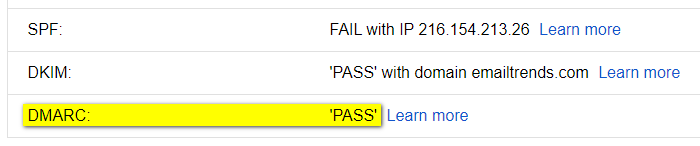
Prueba 2 - clave dkim rota: dkim-fail, spf-pass (alineada)
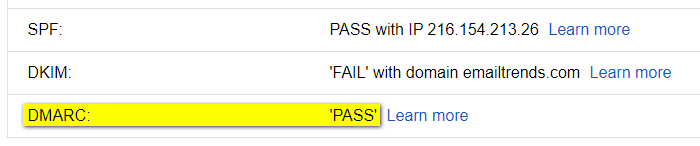
El resultado es evidente: el mensaje supera la autenticación DMARC si se cumple la condición
de SPF y alineación de dominio. <OR> DKIM y alineación de dominios
Para superar la comprobación DMARC, en algunos casos es importante validar la firma DKIM:
el dominio firmante (d=example.com) debe coincidir con el dominio From.
Ejemplos de resultados de “DMARC-PASS” que de otro modo no habrían funcionado:
Caso 1 : el reenvío interrumpe la autenticación SPF.
-
SPF-FAIL: Las comprobaciones de autenticación SPF fallarán en la mayoría de los casos,
porque una nueva entidad, no incluida en el registro SPF del remitente original, envía el correo electrónico reenviado. -
DKIM-PASS (alineado): El reenvío de correo electrónico no afecta la firma DKIM
Resultado: La alineación DKIM permite que el mensaje supere la comprobación DMARC.
Caso 2 : el dominio SPF proporcionado por el ESP (Proveedor de servicios de correo electrónico)
NO PUEDE estar alineado con el dominio From.
-
SPF~PASS (NO alineado): La autenticación SPF falla debido a la alineación del dominio,
ya que el dominio utilizado por el ESP dentro de la dirección Mail-From es diferente al del remitente From. -
DKIM-PASS (alineado): La firma DKIM utiliza el mismo dominio del remitente
Resultado: La alineación DKIM permite que el mensaje supere la comprobación DMARC.
PROVEEDORES DE CORREO ELECTRÓNICO más populares
¿Cuáles fueron los proveedores de correo electrónico más populares en 2020?
Para controlar la capacidad de entrega de correo electrónico, es importante saber qué proveedores de correo electrónico utilizan sus destinatarios.
De empresa a empresa
En el ámbito B2B, no disponemos de cifras precisas. La mayor parte de los buzones de correo empresariales se están migrando a "Suites de Oficina en la Nube", donde el mercado se divide entre "G Suite" y "Office 365".
Juntas, representan más del 90 % de la cuota de mercado global de correo electrónico empresarial, según datos de datanyze.com.
Recopilar esta información para una sola empresa es bastante sencillo.
A partir del registro MX del dominio de la empresa, podemos ver el proveedor de correo electrónico que se utiliza:
aspmx.l.google.com para “G Suite”
y mail.protection.outlook.com para “Office 365”.
Si su empresa opera en el sector B2B, se recomienda que supervise periódicamente un buzón de correo electrónico para cada uno de estos dos proveedores.
Un tercer competidor es Zoho (mx.zoho.com), cuya cuota de mercado ronda el 2% (fuente: ciodive.com).
De empresa a consumidor
En el caso del B2C, el análisis es más complejo. No existen datos públicos de correo electrónico abiertos basados en el tráfico de internet.
La única forma de obtener información sobre los destinatarios de correo electrónico es extraerla de nuestra lista de contactos o conseguirla a través de los grandes proveedores de servicios de correo electrónico. Algunos de ellos elaboran informes anuales para compartirlos con la comunidad de internet.
Los datos que aparecen a continuación muestran los tres principales proveedores de correo electrónico en veinticinco países. La información proviene del "Estudio comparativo y de participación por correo electrónico de 2019" publicado por Sendgrid.
Países
Argentina, Australia, Bélgica, Brasil, Canadá, Chile, China, Colombia, Dinamarca, Francia, Alemania, India, Indonesia, Italia, Japón, México, Nueva Zelanda, Rusia, Arabia Saudita, España, Sudáfrica, Suecia, Suiza, Reino Unido, Estados Unidos
Argentina
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| Arkansas | gmail.com | 45.8% | hotmail.com | 33.7% | yahoo.com.ar | 8.2% | 87.7% |
Australia
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| AU | gmail.com | 38.0% | hotmail.com | 18.7% | bigpond.com | 5.4% | 62.1% |
Bélgica
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| SER | gmail.com | 30.6% | hotmail.com | 23.0% | telenet.be | 9.8% | 63.4% |
Brasil
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| BR | gmail.com | 52.9% | hotmail.com | 22.5% | yahoo.com.br | 6.1% | 81.5% |
Canadá
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| California | gmail.com | 38.6% | hotmail.com | 18.8% | yahoo.com | 4.5% | 61.9% |
Chile
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CL | gmail.com | 67.3% | hotmail.com | 18.2% | yahoo.es | 1.7% | 87.2% |
Porcelana
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CN | NetEase (126.com 163.com) | n / A. | Tencent (qq.com) | n / A. | Sina (sina.com) | n / A. | n / A. |
Nota: información tomada de “Descripción general del país: China” de ReturnPath
Colombia
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CO | gmail.com | 41.3% | hotmail.com | 38.7% | yahoo.com | 4.3% | 84.3% |
Dinamarca
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| DK | gmail.com | 35.8% | hotmail.com | 14.0% | live.dk | 3.7% | 53.5% |
Francia
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| FR | gmail.com | 36.0% | hotmail.fr | 9.8% | naranja.fr | 8.2% | 54.0% |
Alemania
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| Delaware | gmail.com | 20.8% | gmx.de | 10.0% | web.de | 9.5% | 40.3% |
India
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| EN | gmail.com | 82.4% | yahoo.com | 3.4% | yahoo.co.in | 1.6% | 87.4% |
Indonesia
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| IDENTIFICACIÓN | gmail.com | 82.6% | yahoo.com | 7.1% | yahoo.co.id | 1.0% | 90.7% |
Italia
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| ÉL | gmail.com | 46.8% | libero.it | 9.9% | hotmail.it | 7.2% | 63.9% |
Japón
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| JP | gmail.com | 33.8% | yahoo.co.jp | 12.7% | docomo.ne.jp | 8.6% | 55.1% |
México
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| MX | gmail.com | 42.6% | hotmail.com | 31.5% | yahoo.com.mx | 4.0% | 78.1% |
Países Bajos
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| NL | gmail.com | 35.4% | hotmail.com | 19.5% | live.nl | 2.5% | 57.4% |
Nueva Zelanda
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| Nueva Zelanda | gmail.com | 46.3% | hotmail.com | 10.9% | xtra.co.nz | 9.0% | 66.2% |
Rusia
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| RU | correo.ru | 34.8% | gmail.com | 22.7% | yandex.ru | 19.6% | 77.1% |
Arabia Saudita
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| Sudáfrica | gmail.com | 47.0% | hotmail.com | 31.0% | yahoo.com | 7.8% | 85.8% |
España
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| ES | gmail.com | 50.2% | hotmail.com | 25.8% | yahoo.es | 3.8% | 79.8% |
Sudáfrica
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| ZA | gmail.com | 65.5% | yahoo.com | 4.1% | hotmail.com | 2.9% | 72.5% |
Suecia
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| SE | gmail.com | 33.2% | hotmail.com | 21.0% | en vivo.se | 3.0% | 57.2% |
Suiza
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| CH | gmail.com | 25.5% | bluewin.ch | 14.6% | hotmail.com | 10.5% | 50.6% |
Reino Unido
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| Reino Unido | gmail.com | 30.8% | hotmail.com | 10.4% | hotmail.co.uk | 9.2% | 50.4% |
Estados Unidos
| ISO | Proveedor n.° 1 | % | Proveedor n.° 2 | % | Proveedor n.° 3 | % | Total | |
|---|---|---|---|---|---|---|---|---|
| A NOSOTROS | gmail.com | 41.9% | yahoo.com | 15.1% | hotmail.com | 5.3% | 62.3% |
Cómo funciona DMARC
¿Cómo funciona dmarc con Google Mail y Office 365 en 2020?
Hemos probado cómo afecta la autenticación de correo electrónico a la entrega
en Google Mail y Office 365, los proveedores de correo electrónico empresarial más populares.
Los resultados se pueden dividir en dos grupos:
-
Entrega de correos electrónicos
(cómo afectan SPF, DKIM y DMARC a la entrega de mensajes enviados)
Correo de Google: los correos electrónicos siempre se aceptan, la autenticación parece no tenerse en cuenta en absoluto.
Office 365: generalmente responde a SPF y DKIM. La única forma de obtener resultados consistentes, que lleguen a la bandeja de entrada, es asociarlos con DMARC.
-
Protección contra la suplantación de identidad
(cómo SPF, DKIM y DMARC protegen la dirección de correo electrónico del remitente contra la suplantación*)
* = hacer que el mensaje parezca provenir de alguien distinto al remitente real.
Correo de Google: al combinar DMARC y SPF (calificadores FAIL o SoftFAIL), los remitentes suplantados se filtran a la carpeta de spam o se rechazan (según la configuración de DMARC).
Office 365: SPF (calificadores FAIL o SoftFAIL) es suficiente para enviar remitentes falsos a la carpeta de correo no deseado.
Se resumen de la siguiente manera:
| entrega de correos electrónicos | protección contra suplantación de identidad | |
|---|---|---|
| Correo de Google | Siempre se acepta, la autenticación no se considera en absoluto | dmarc + spf (fallo o fallo suave) |
| Office 365 | pase dmarc + spf o dmarc + dkim | spf (fallo o fallo suave) |
A continuación se detalla la gama completa de pruebas que se han realizado.
| Correo de Google | Office 365 | |
|---|---|---|
| spf Pass - dkim ninguno | bandeja de entrada | bandeja de entrada |
| spf Fallo - dkim ninguno | bandeja de entrada | basura |
| spf SoftFail - dkim ninguno | bandeja de entrada | basura |
| FPS neutro - DKIM ninguno | bandeja de entrada | bandeja de entrada |
| ninguno spf - dkim ninguno | bandeja de entrada | basura |
| Pase SPF - Pase DKIM | bandeja de entrada | basura* |
| SPF fallido - DKIM aprobado | bandeja de entrada | basura |
| spf SoftFail - dkim pass | bandeja de entrada | basura* |
| SPF Neutro - DKIM Pass | bandeja de entrada | basura* |
| ninguno de SPF - pase DKIM | bandeja de entrada | basura* |
| Pasar spf - dkim inválido | bandeja de entrada | basura |
| Error de SPF: DKIM no válido | bandeja de entrada | basura |
| spf SoftFail - dkim inválido | bandeja de entrada | basura |
| SPF Neutral - DKIM inválido | bandeja de entrada | basura |
| spf ninguno - dkim inválido | bandeja de entrada | basura |
| Pase spf - dkim no válido - dmarc rechazado | bandeja de entrada | bandeja de entrada |
| Error de SPF - DKIM inválido - Rechazo de DMARC | dsn=5.0.0, stat=Servicio no disponible | basura |
| spf SoftFail - dkim inválido - dmarc rechazado | dsn=5.0.0, stat=Servicio no disponible | basura |
| spf Neutral - dkim no válido - dmarc rechazado | bandeja de entrada | bandeja de entrada |
| spf ninguno - dkim inválido - dmarc rechazado | dsn=5.0.0, stat=Servicio no disponible | basura |
| Pase spf - pase dkim - rechazo dmarc | bandeja de entrada | bandeja de entrada |
| SPF fallido - DKIM aprobado - DMARC rechazado | bandeja de entrada | bandeja de entrada |
| spf SoftFail - paso dkim - rechazo dmarc | bandeja de entrada | bandeja de entrada |
| spf Neutral - pase dkim - rechazo dmarc | bandeja de entrada | bandeja de entrada |
| spf ninguno - paso dkim - rechazo dmarc | bandeja de entrada | bandeja de entrada |
| spf Pass - dkim diff - dmarc rechazar | bandeja de entrada | bandeja de entrada |
| Error de SPF - diferencia DKIM - rechazo de DMARC | dsn=5.0.0, stat=Servicio no disponible | basura |
| spf SoftFail - diferencia dkim - rechazo dmarc | dsn=5.0.0, stat=Servicio no disponible | basura |
| spf Neutral - dkim diff - dmarc rechazar | bandeja de entrada | bandeja de entrada |
| spf ninguno - dkim diff - dmarc rechazar | dsn=5.0.0, stat=Servicio no disponible | basura |
Notas:
- La dirección del remitente (remitente visible) y la del sobre (ruta de retorno) pertenecen al mismo dominio
- “dkim pass”: el dominio de firma dkim es el mismo que el de la dirección de origen.
- “dkim diff”: el dominio de firma dkim es diferente al de la dirección de origen.
- Los asteriscos en el segundo grupo significan que los resultados no han sido consistentes a lo largo del tiempo